Forescout, Legion Loader çatdıran ROMULUS ClickFix platforması haqqında təfərrüatları açıqlayır
Forescout araşdırıcıları, ROMULUS adlı ClickFix çatdırılma platformasının saxta səhifələrə əsaslanaraq istifadəçiləri zərərli əmrləri işə salmağa və Legion Loader ilə digər yükləmələri quraşdırmağa aldatdığını bildirib.
ROMULUS ClickFix cəlbanlarını zərərli proqram çatdırılmağa çevirir
Kibertəhlükəsizlik üzrə Forescout araşdırıcıları, Legion Loader kimi zərərli proqramların yayılması üçün istifadə edilən ROMULUS adlı ClickFix çatdırılma platformasını açıqlayıb. Platforma saxta qarşılama səhifələrində ClickFix üslubunda cəlbanlar yerləşdirməklə və istifadəçiləri öz avadanlıqlarını infeksiya edəcək zərərli əmrləri işə salmağa aldatmaqla zərərli proqram çatdırılma xidməti kimi işləyir.
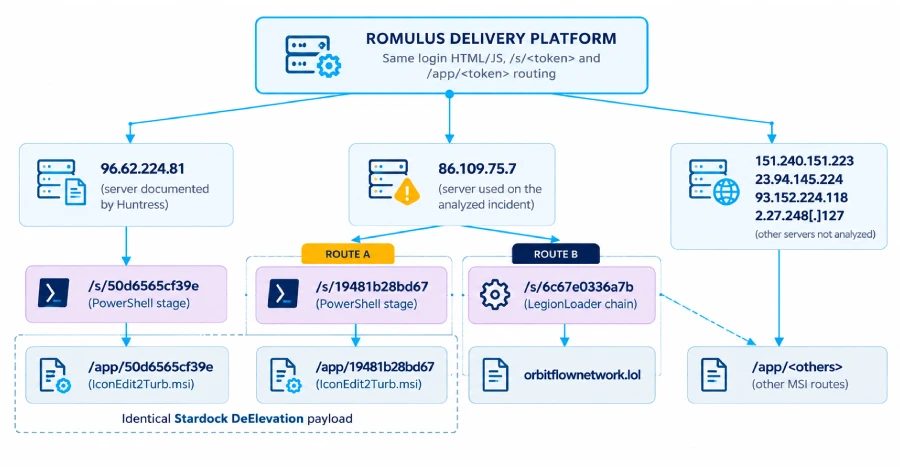
Təhlilə iştirak edən təhlükəsizlik araşdırıcısı Sai Molige ROMULUSun özəl nəzarətli bir panel, kommersiya kibercinayətçi çatdırılma xidməti, tərəfdaş çərçivə və ya operatorlar arası kopyalanmış proqram təminatı ola biləcəyini söyləyib. Forescout ROMULUSu işlədən altı IP ünvanını müəyyən edib: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 və 2.27.248[.]127.
PowerShell hazırlığından Legion Loader-a
Araşdırıcılar 96.62.224[.]81 ünvanının zərərli ChatGPT Custom GPT-lərindən istifadə edən və qurbanları ClickFix cəlbanı təqdim edən saxta URL-ə göndərən kampaniyada ClickFix skripti və MSI quraşdırıcı faylını saxladığını söyləyib. Forescout sonra eyni zərərli proqramın 86.109.75[.]7 ünvanı üzərindən çatdırıldığını, bu ünvanın ROMULUS kod adlı bir panel də saxladığını tapıb.
Ayrı bir ClickFix zənciri, həmçinin Satacom downloader, CurlyGate və RobotDropper kimi tanınan Legion Loader-i çatdıran PowerShell skriptini işə salmaq üçün istifadə edilib. ROMULUS PowerShell hazırlıq skriptini yükləmək üçün nəzərdə tutulmuş iki son nöqtə təqdim edir. Bu skript sonra növbəti yükləmənin zərərli proqram yükləyicisini daşıyan trojanlaşdırılmış MSI quraşdırıcısı yoxsa Legion Loader-i saxlayan şifrələnmiş arxiv olacağına qərar verir. Yükləyici əlavə yükləmələri əldə etmək və işə salmaq üçün uzaq server ilə əlaqə saxlayır.
Mənşə və müdafiə
Forescout ROMULUSun arxasında kimin olduğunun bilinmədiyini söyləyib. Platformanın RomulusLoader ilə heç bir üst-üstə düşməsi yoxdur. RomulusLoader Silver Fox, həmçinin TA4922 kimi tanınan Çinə bağlı təhlükə aktoru ilə əlaqəli zərərli proqram ailəsidir. Bu aktor vergilərlə bağlı bahanələrlə DLL yan yükləməsi üzərindən ValleyRAT (həmçinin Winos 4.0 kimi tanınır), DcRAT və ehtimal ki, Venom RAT kimi uzaqdan nəzarət trojanlarını yayıb.
Nəticələr ClickFixin sosial mühəndislik texnikasından kənarlaşaraq zərərli proqramlar üçün effektiv giriş nöqtəsinə çevrildiyini göstərir. Forescout təhlükəni azaltmaq üçün şübhəli PowerShell əmrlərini və DLL yan yükləməsi hadisələrini axtarmağı məsləhət görüb.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.