GMO, FX ticarət buludu pozuntusundan sonra 1 milyon dollaradək mükafat təklif edir
Yapon GMO Internet Group şantaj tələbini rədd etdikdən sonra Onamae.com Desktop Cloud pozuntusunun arxasındakı hücumçuları tutmağa kömək edən məlumatlar üçün 1 milyon dollaradək mükafat açıb.
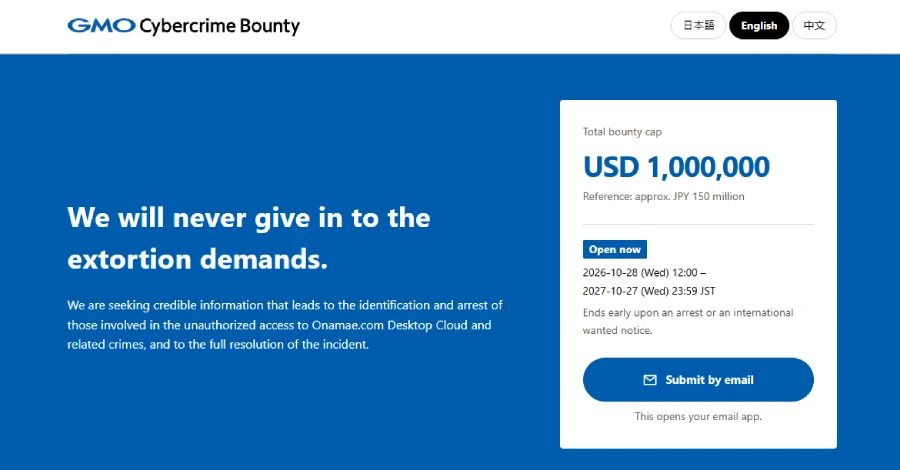
Yapon GMO Internet Group şantaj tələbini rədd etdikdən sonra Onamae.com Desktop Cloud pozuntusunun arxasındakı hücumçuları tutmağa kömək edən məlumatlar üçün 1 milyon dollaradək mükafat açıb. Proqram 28 oktyabrda başlayıb və yalnız məlumat həbs və ya beynəlxalq axtarış elanına səbəb olarsa ödənilir. Xidmət FX ticarəti üçün Windows masaüstləri yerləşdirir; broker bəzi müştəri hesablarındakı icazəsiz əməliyyatları xidmətdən sızan giriş məlumatlarına bağlayıb.
Mükafat şərtləri
Proqramı GMO idarə edir və ödəyir; adı GMO Cybercrime Bounty-dir. Məlumatlar xüsusi saytdakı e-poçt ünvanına yapon, ingilis və ya çin dillərində göndərilə bilər və anonim ola bilər. Proqram həbs, beynəlxalq axtarış elanı və ya 27 oktyabr 2027-dən hansı əvvəl baş verərsə, o vaxtadək açıqdır. GMO hücum, şantaj və ya pul köçürmələri ilə insanları, serverləri, domenləri, IP ünvanlarını və hesabları, həmçinin kriptovalyuta ünvanlarını əlaqələndirən məlumat istəyir.
Məlumat yalnız Yaponiyadan kənarda da olsa həbsə və ya Interpol Red Notice kimi beynəlxalq axtarış elanına səbəb olarsa pul qazandırır. GMO hər məlumatın nə qədər kömək etdiyini müəyyən edir; bir məlumat verən tam 1 milyon dollar ala bilər və ya məbləğ bölünə bilər. Məlumat verənlər ödənişdən əvvəl şəxsiyyətini sübut etməlidir. GMO məlumat verənləri sistemlərə girməməyə, hücumçularla danışıq aparmamağa, pul verməməyə, sızan məlumat və ya zərərli proqram göndərməməyə xəbərdar edir.
Pozuntu və ticarətə təsir
Törəmə şirkət GMO Internet 20 oktyabrda üçüncü tərəfin bəzi müştəri serverlərinə zərərli proqram quraşdırdığını aşkar edib. O, 21 oktyabrdan bütün plan serverlərini bağlayıb. Şirkət 26,739 serveri potensial təsirlənmiş hesab edir; bunu təsdiqlənmiş pozuntu və ya oğurluq saymır. GMO 24 oktyabrda təhlükəsizlik problemi, icazəsiz giriş və məlumat çıxarılmasını təsdiqləyib. Serverlərdə saxlanılan hər şeyə, o cümlədən MetaTrader 4 və 5-də (MT4/MT5) saxlanılan giriş məlumatlarına baxıla bilərdi.
Müştərilər 21 oktyabrdan tanınmayan əməliyyatlar bildiriblər. OANDA Japan, GMO serverlərindən sızdığını güman etdiyi ID və parol cütləri ilə üçüncü tərəfin bəzi müştəri hesablarında əməliyyat apardığını təsdiqləyib. Şirkət potensial təsirlənmiş hesablarda ticarəti məhdudlaşdırıb və 26 oktyabra qədər öz sistemlərində pozuntu tapmayıb. GMO 28 oktyabr məlumatında ödənişlərin neçə müştərini əhatə edəcəyini və hansı əməliyyatların kompensasiyaya uyğun olduğunu təsdiqləmədiyini bildirib.
Təhdidlər və müştəri məsləhətləri
GMO: hücumçular 70-dən çox qiymətli kağız və FX şirkətində müştəri hesablarını manipulyasiya etməyə, xidmət və müştəri PC-ləri barədə məlumatları və GMO sistem təfərrüatlarını yayımlamağa, həmin PC-lərə ransomware ilə zərbə vurmağa hədələyiblər. Onlar müştəri məlumatlarını yayımlamaq və ransomware başlatmaq üçün 27 oktyabr günortasını təyin ediblər. Həmin gün Yaponiya vaxtı ilə 13:55-ə qədər ransomware hücumu təsdiqlənməyib. GMO hücumçuların saytlarına daxil olan hər kəs barədə məlumat topladığını və ziyarətçilərə tam antivirus yoxlaması aparmağı tövsiyə etdiyini bildirir.
28 oktyabra qədər GMO hücumçuların necə daxil olduğunu açıqlamayıb. GMO Internet Group rəhbəri Masatoshi Kumagai 25 oktyabr bloq yazısında qrupun ağ papaqlı hakerlərinin xidmət komandasını əvvəlcədən problemlər barədə xəbərdar etdiyini yazıb. O yazır ki, cavab nə kifayət qədər sürətli, nə də əhatəli olmayıb və hücumçular bu boşluqdan istifadə ediblər. GMO müştərilərə FX üçün istifadə olunmayan cihazdan ticarət parollarını dəyişməyi, sessiyaları bitirməyi, tarixçəni yoxlamağı, broker təklif edirsə, 2FA-nı aktivləşdirməyi, antivirus yoxlaması aparmağı və məlumatları ehtiyat nüsxələməyi tövsiyə edib.
GMO Internet hər cari istifadəçiyə ¥5,000 ödəyəcək və pozuntu səbəb olduğu təsdiqlənmiş icazəsiz əməliyyatların real ticarət itkilərini və komissiyalarını qarşılayacaq. Məlumatlarının yayımlandığını təsdiqlədiyi müştərilər hər açıqlanan məlumat növü üçün ¥10,000 ilə ¥25,000 alacaqlar.
Əvvəlki: GMO Internet: FX buludu haker hücumuna məruz qalıb; 50 milyon dollar tələb
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.