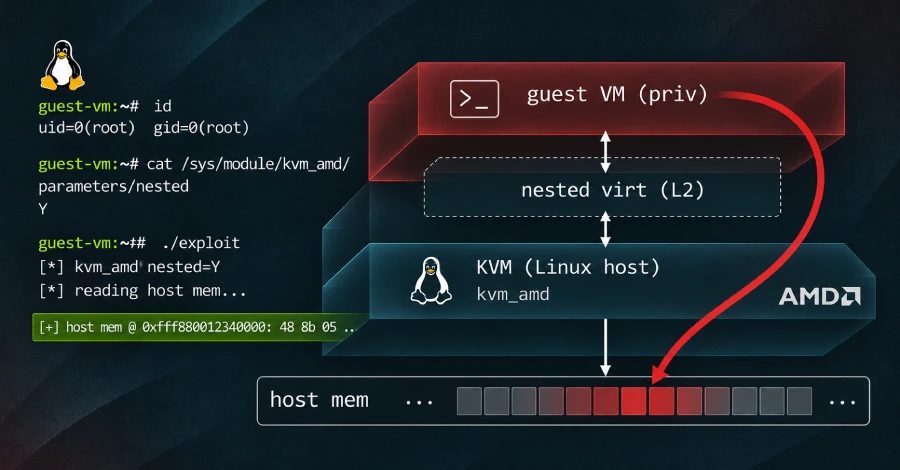
CVE-2026-99312: Linux KVM səhvi AMD hostlarında qonaq VM-lərin host yaddaşını oxumasını mümkün edir
CVE-2026-99312 daxili virtualizasiya aktiv olan AMD hostlarında KVM-ə təsir edir. Tədqiqatçılar qonaq virtual maşından DigitalOcean serverinin yaddaşından təxminən 127 GB oxuyub.
KVM-də aşkar edilən və CVE-2026-99312 kimi izlənən boşluq, daxili virtualizasiya aktiv olan AMD hostunda qonaq virtual maşına host yaddaşına çıxış imkanı verir. Terra Security-nin tədqiqatçısı Oren Yomtov boşluğu tapıb və DigitalOcean-ın bug bounty proqramı vasitəsilə bildirib; DigitalOcean istismarın öz hostlarında işlədiyini təsdiqləyib və onu kritik kimi qiymətləndirib. Düzəldilmiş kernel-lər çərşənbə axşamı yuxarı axında yayımlanıb, DigitalOcean isə öz serverlərini canlı yamaqla yeniləyib.
Boşluq hansı imkanı verdi
DigitalOcean-ın Droplet-ində ilk qaytarılan məlumat host-un kernel versiyası banneri idi, onun ardınca host-un təxminən 127 GB əməli yaddaşı yalnız oxumaq üçün xəritələndi. Tədqiqatçıların öz bare-metal AMD serverində aparılan ayrı yazma testi 32 seçilmiş baytı host kernel-inin canlı səhifəsinə yazdı və bu dəyişikliyi həmin kernel-ə yüklənmiş şahid modulu təsdiqlədi. Hər iki test tədqiqatçıların idarə etdiyi VM-in içində root hüququ tələb edirdi; hücumçuya da eyni mövqe lazımdır, sadəcə şəbəkə girişi kifayət etmir. Intel prosessorlarına əsaslanan KVM hostları təsirlənmir, sorğu aparılan bulud provayderlərinin çoxu isə AMD-də daxili virtualizasiyanı aktivləşdirmədikləri üçün zəif deyildi.
Boşluq necə işləyirdi
Terra-nın texniki təhlili azad edilmiş yaddaşa işarə edən pointer-i təsvir edir. KVM VM-in yaddaş ünvanlarını host yaddaşına çevirmək üçün daxili səhifə cədvəlindən istifadə edir və prosessor bu cədvəli hər virtual CPU üçün saxlanılan pointer vasitəsilə tapır. INIT reset daxili VM-i dayandırdıqda KVM xarici VM-in pointer-ini bərpa etməyi atlayır və pointer kernel-in artıq azad etdiyi səhifəyə işarə etməyə davam edir. Kernel həmin səhifəni yenidən istifadə etdikdən sonra qonaq onu host-un istənilən fiziki səhifəsini göstərən qeydlərlə doldura bildi. Boşluq 2022-ci ildə CVE-2022-3344 üçün buraxılmış yama ilə yarandı; yama reset yolunu xarici VM-in idarə blokuna qaytardı, lakin səhifə cədvəlinin pointer-ini atladı və səhv kernel-də dörd ildən bir az az qaldı.
Ciddiyyət və əhatə dairəsi
Linux kernel-inin CVE komandası boşluğu 10-dan 8,8 balla qiymətləndirir; məxfilik, bütövlük və mövcudluq üzərində təsiri yüksəkdir. Red Hat-ın ilkin qiymətləndirməsi onu 5,6 ilə Orta səviyyədə qiymətləndirir və təsiri yalnız xidmətin dayandırılması kimi qəbul edir. DigitalOcean onu öz paylaşılan buludu üçün kritik saydı. Linux KVM-in tərtibatçılarına 21 oktyabrda məlumat verildi və 2 noyabrda düzəliş birləşdirildi. VirtFusion bildirir ki, boşluğun tədqiqatdan kənar istifadəsinə dair hesabat yoxdur. Exploit kodu yayımlanmayıb və keçmiş cəhdi aşkar etmək üçün təlimat yoxdur.
Nə etmək lazımdır
Düzəliş host kernel-indədir; VM-lərin içindəki əməliyyat sistemlərini yeniləmək heç nəyi dəyişmir və host yenidən başladılana qədər köhnə kernel-i ilə işləyir. Yuxarı axında düzəliş stabil kernel 7.3.5-ə və uzunmüddətli 6.18.64 və 6.12.118 kernel-lərinə daxil edildi. Təsirlənmiş kod 2022-ci ildə 6.1 kernel-inə daxil olub və 5.15.81 və 6.0.11 buraxılışlarına köçürülüb. Dağıtım kernel-lərinin çoxunda hələ düzəliş yoxdur: Debian bütün buraxılışları zəif kimi göstərir, düzəliş yalnız unstable-dadır; Ubuntu kernel-ləri zəif kimi göstərir və düzəldilmiş paket yoxdur; Red Hat Enterprise Linux 9 və 10 kernel-lərini təsirlənmiş kimi göstərir, düzəliş təxirə salınıb, Enterprise Linux 8 isə təsirlənmir.
Düzəldilmiş host kernel-i quraşdırılıb host yenidən başladılana qədər yeganə qorunma daxili virtualizasiyanı söndürməkdir. Bu, bu yolu tamamilə bağlayır, lakin VM-lər artıq öz VM-lərini işə sala bilməz, ona görə bundan asılı olan kirayəçilərə dəyişiklikdən əvvəl xəbərdarlıq edilməlidir. VirtFusion-ın operator təlimatına görə daxili virtualizasiya kernel-in kvm_amd modulunda standart olaraq aktivdir, yəni parametr qəsdən dəyişdirilməyibsə, yamasız host açıq qalır. Onu cat /sys/module/kvm_amd/parameters/nested əmri ilə yoxlayın; 1 və ya Y dəyəri onun aktiv olduğunu bildirir. Host hələ yenilənə bilmirsə, host-un modul konfiqurasiyasına options kvm_amd nested=0 əlavə edin. Host-u yenidən başladın. Parametr VM-lər işləyərkən dəyişdirilə bilməz və yeni quraşdırılmış kernel də host-u yenidən başladılana qədər qorumur. uname -r ilə və daxili parametri təkrar oxumaqla təsdiqləyin.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.