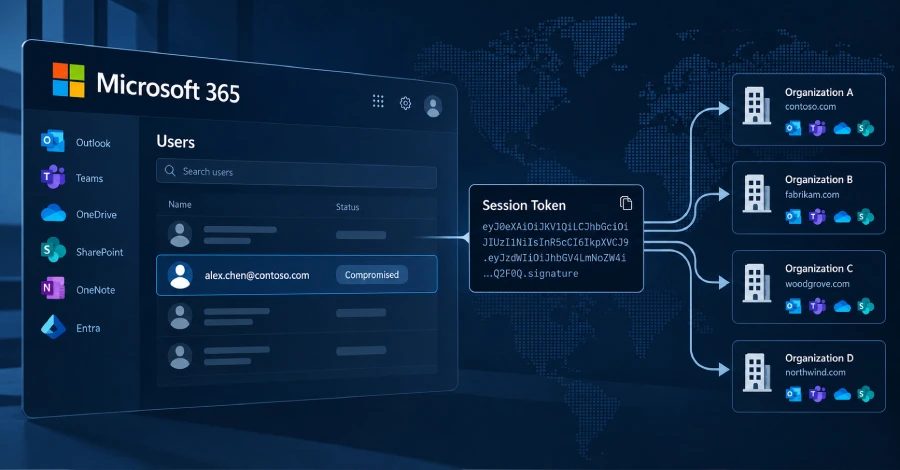
Microsoft 365 token-replay hücumları 79 təşkilata təsir etdi, 97 hesab komprometləşdirildi
Araşdırıcılar adversary-in-the-middle relayləri ilə Microsoft 365 token-replay kampaniyasını aşkar edib; 79 təşkilatda 97 hesab komprometləşib və dayanıqlıq üçün 48 saxta Entra cihazı qeydiyyatdan keçirilib.
Hücumun icmalı
Huntress araşdırıcıları 14 iyul və 22 sentyabr 2026 tarixləri arasında adversary-in-the-middle relaylərindən istifadə edərək sign-in sessiyalarını ələ keçirmək və oğurlanmış tokenləri təkrar oynatmaq üçün Microsoft 365 kampaniyası müşahidə etdilər. Token spraying adlandırılan hücum bir neçə təşkilat üzrə çoxlu oğurlanmış tokeni miqyaslı şəkildə təkrar oynatmağı əhatə edirdi. Araşdırıcılar 200000-dən çox login cəhdindən qurban təşkilatlarda 497 uğurlu sign-in hadisəsi qeyd etdilər və nəticədə 97 hesab komprometləşdirildi.
Token replay və MFA bypass
AitM login səhifəsi qurbanlar və legitim Microsoft infrastrukturu arasında yerləşərək daxil edilən etimadnamələri və MFA kodlarını ələ keçirirdi, sonra məlumatı real login səhifəsinə ötürürdü. Məqsəd sign-in-dən sonra Microsoft tərəfindən verilən access tokeni toplamaq idi ki, hücumçular MFA-nı ikinci dəfə bypass etməsinlər. Giriş tokeni daha sonra bir neçə dəqiqə ərzində hücumçu cihazlarından təkrar oynadılaraq Microsoft 365 xidmətlərinə qarşı avtomatlaşdırılmış sign-in cəhdləri aparılırdı.
Cihazlar və authenticator tətbiqləri vasitəsilə dayanıqlıq
Hücumçular dayanıqlıq mexanizmi kimi saxta Entra cihazları və yeni authenticator tətbiqləri əlavə etdilər. Ən azı 19 təşkilatda mövcud MFA metodları silinib və ilk girişdən sonrakı üç saat ərzində yeniləri qeydiyyatdan keçirilib. 21 iyul 2026-cı ildə iPhone 13 adlı yeni authenticator tətbiqi sessiya ələ keçirildikdən sonra 51 dəqiqədən az müddətdə aktivləşdirilib. Qurban kataloqlarında ən azı 48 saxta kompüter qeydiyyatdan keçirilib və bu, oğurlanmış sessiyadan əlavə token tələb etmək üçün dayanıqlı yol təmin edib.
Email qaydalarının sui-istifadəsi, atribusiya və tövsiyələr
Kampaniya maaş köçürməsi və bonusa istinad edən emailləri silmək və ya köçürmək üçün . sss ss iT ,., ........ s və d adlı gizli inbox qaydaları yaratdı. Bir komprometləşmiş mailbox bütün gələn mesajları oxunmuş kimi işarələyib silən qaydalar tətbiq edildikdən sonra yüzlərlə xarici alıcıya outbound spam göndərmək üçün istifadə edildi. Microsoft Entra ID Protection təsirlənmiş hesabın risk səviyyəsini yüksək qiymətləndirdi. Tokenlər saxta sign-in səhifələrinin arxasındakı AitM relaylərindən, device-code phishing-dən və legitim loginlar zamanı sosial mühəndislikdən qaynaqlanırdı. Fəaliyyət AsyncRAT ilə əlaqəli 193.26.115.221 Romanian IP ünvanından və 1337 Services GmbH Alman hosting provayderindən qaynaqlanırdı. GreyNoise həmin provayderə aid 29 IP ünvanı siyahıya salıb; onlardan 10-u zərərli, 5-i şübhəli kimi işarələnib. Provayderin özü StarkRDP və rdp.sh ilə əlaqələndirilir. Hər ikisi ilə bağlı domenlər 2025-ci ilin yanvarında Nulled, Cracked və Sellix ilə birlikdə Talent əməliyyatı çərçivəsində dayandırılıb. StarkRDP iştirakını inkar edir və yalnız veb-sayt serverinin və domenin ələ keçirildiyini bildirir. Token replay komprometləşməsindən şübhələnən təşkilatlara sessiyaları ləğv etmək və parolları sıfırlamaq, Entra cihazlarını audit etmək, MFA metodlarını yoxlamaq, gözlənilməz inbox qaydalarını və yeni enterprise tətbiqlərini yoxlamaq, həmçinin Conditional Access siyasətləri ilə device-code iş axınını məhdudlaşdırmaq tövsiyə olunur. Conditional Access Policies MFA-nın qapada bilmədiyi bəzi təhlükəsizlik boşluqlarını doldurmağa kömək edə bilər, onlar düzgün tətbiq olunduqda və bütün istifadəçilər, bütün cloud tətbiqləri və bütün client tətbiq növləri üçün şərtsiz MFA tələb etməli və ya bloklamalıdır.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.