Yamalanmamış Windows zero-day FastUnlock fiziki hücumçulara kilid ekranından proqramları işə salmağa imkan verir
Yamalanmamış Windows zero-day FastUnlock fiziki giriş əldə edən şəxsin kilid ekranından proqramları işə salmasına imkan verir; giriş administrator olmayan hesabla məhdudlaşır və hələ yamaq yoxdur.
Yenicə açıqlanmış və yamalanmamış Windows zero-day texnikası FastUnlock kilidli kompüterə fiziki giriş əldə edən şəxsin daxil olmadan proqramları işə salmasına imkan verə bilər. Giriş administrator olmayan hesabla məhdudlaşır və Microsoft tərəfindən hələ yamaq yoxdur. ThreatLocker metodunu sınaqdan keçirib işlədiyini müəyyən edib, tədqiqatçının açıqlaması isə məhdud təfərrüat verir.
Yan keçmə necə işləyir
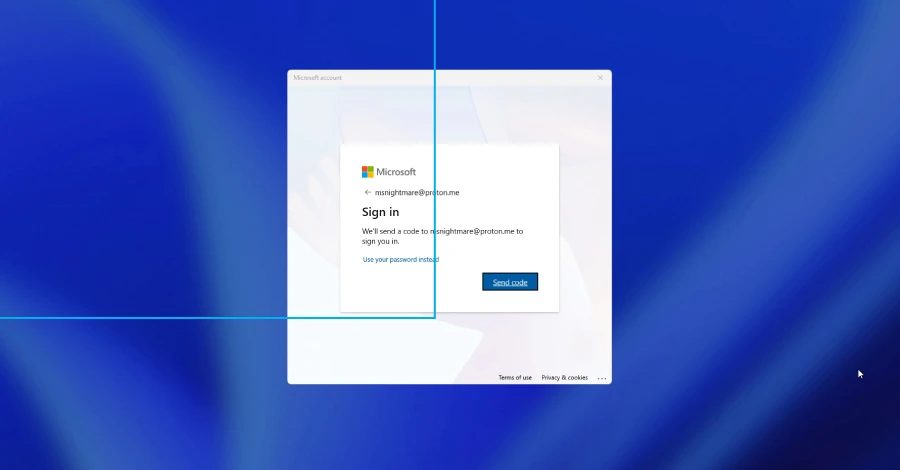
Metod MSNightmare və Nightmare Eclipse ləqəblərindən istifadə edən tədqiqatçı tərəfindən yerləşdirilib və ThreatLocker eyni gün onu sınaqdan keçirib. Bunun üçün fiziki giriş, kilid ekranının bərpa seçimləri vasitəsilə əlçatan Microsoft hesabı və kilidli ekranı idarə etmək üçün Windows-un daxili ekran oxuyucusu Narrator tələb olunur. ThreatLocker-in sınağında o, WSIAccount adlandırdığı, administrator olmayan hesabda kilid ekranından proqram işə salma nöqtəsinə çatıb; firmanın sözlərinə görə bu hesab administrator deyil. Tədqiqatçının GitHub paylaşımı qısadır və az yazılı təfərrüatla video ehtiva edir, ona görə də şirkətin müstəqil sınağı qüsurun nə etdiyinə dair ən aydın məlumatı verir. Security Affairs, tədqiqatçının bildirişinə istinad edərək marşrutu belə təsvir edir: hücum “PIN-i unutdum” və ya parol seçimi ilə çatılan Microsoft hesabının bərpa ekranından başlayır, Narrator işə salındıqda gizli fon pəncərəsinə fokuslanır və oradan klaviatura ilə naviqasiya Narrator parametrlərini, sonra isə Bluetooth and Devices və ya AutoPlay parametrləri vasitəsilə File Explorer-i açır, qoşulmuş USB-dəki proqram da oradan işə düşür. Tədqiqatçı onu 2026-cı ilin noyabr yeniləmələri quraşdırılmış Windows 11 26H2-də sınaqdan keçirib və Windows 10-u yoxlamayıb; 20 noyabr tarixinə Microsoft məsləhəti, CVE identifikatoru və ya düzəliş yox idi və real istifadə barədə məlumat verilməyib.
BitLocker və başlanğıc qorunması
Bir çox Windows kompüterləri disklərini BitLocker ilə şifrələyir, lakin ümumi quraşdırma onları toxunulmaz etmir. TPM kompüter başlayanda diski avtomatik aça bilər, ona görə kilid ekranı görünənə qədər fayllar artıq oxuna bilən ola bilər və yan keçmə o zaman işləyir. Microsoft-un TPM sənədləri PIN daxil etmədən diski açan rejimi təsvir edir. FastUnlock həmin şifrələməni sındırmır və açarı bərpa etmir; o, yalnız cihaz öz diskini normal şəkildə artıq açdıqdan sonra işləyir. Təsirlənmiş Windows versiyalarının rəsmi siyahısı yoxdur, ona görə şərtlərə cavab verən istənilən cihaz siyahı dərc olunana qədər potensial təsirlənmiş kimi qiymətləndirilməlidir.
Tövsiyə olunan ehtiyat tədbirləri
Yamaq mövcud olmadığı üçün faydalı addımlar fiziki nəzarət və başlanğıc qorunmasına yönəlir. İtə bilən cihazları səhv əllərdən uzaq tutun və yad adamın əli çatan noutbukları, ümumi masaları və qəbul masası kompüterlərini kilidləyin və ya yaxından idarə edin. Həssas cihazlarda disk özü açılsın deyə buraxmaq əvəzinə BitLocker-ə başlanğıc PIN-i əlavə edin və cihazlar kiminsə nəzarətindən çıxanda onları söndürün və ya hibernasiya edin. Başlanğıc PIN-i yalnız hələ işə salınmamış cihazı qoruyur, kilid ekranında olan cihazı yox; Microsoft-un əks-tədbir təlimatı qətiyyətli, əl ilə həyata keçirilən hücumçularla qarşılaşanda ondan istifadə etməyi və cihazları söndürməyi və ya hibernasiya etməyi tövsiyə edir. Rəsmi düzəliş və ya məsləhət görünənə qədər onu izləyin və gələndə tətbiq edin.
Mənbələr: The Hacker News · Cybersecurity News · Security Affairs
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.