zLabs Android zərərli proqramı RatHat-ı aşkar etdi, onu generativ AI idarə edir
zLabs-ə görə, RatHat Çinə fəaliyyət göstərən qrupla əlaqəli Android zərərli proqramıdır. O, maliyyə məlumatlarını oğurlamaq və shell girişini saxlamaq üçün generativ AI, fishing saytları, Accessibility və lokal ADB-dən istifadə edir.
RatHat-ın yayılması və maliyyə hədəfləri
zLabs təhlükəlik mənbəyləri ilə əlaqəli və ehtimal ki, Çində fəaliyyət göstərən yeni Android zərərli proqramı RatHat-ı aşkar etdi. O, əsasən smişinq və malvertizing vasitəsilə yayılır, istifadəçiləri saxta üçüncü tərəf yükləmə portallarına yönləndirir. Üçüncü tərəf forumlarda həmçinin legitim tətbiqlər kimi təqdim olunan zərərli APK-lərə reklam edilir və istifadəçilərə əl ilə quraşdırmağa dəvət edilir.
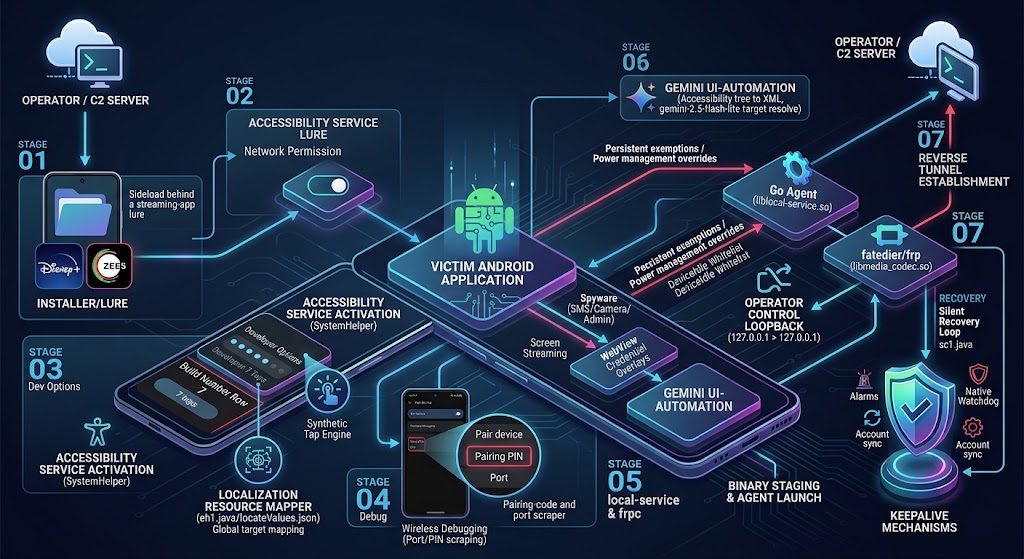
RatHat maliyyə məlumatlarını toplamaq üçün saxta bank, kriptovalyuta və ödəniş interfeyslərindən istifadə edir. İnject edilmiş overlay-lər seçilmiş bank və kripto tətbiqlərə yönəlir, daxili ekranlar isə WeChat və Alipay üçündür. Tətbiq istifadəçinin adlarını və PIN-lərini oğurlayır, SMS qəbulçı isə mesajları dinləməklə OTP-ləri və 2FA kodlarını ələ keçirə bilər. Generativ AI məlumatı Accessibility ağacını real vaxtda XML formatında AI assistentə göndərir, o, mətni təhlil edir, sintetik toxunmaçılar üçün koordinatlar qaytarır və məsələn SCROLL_DOWN kimi əmrlər verir.
Lokal ADB tətbiqin sandbox-ını pozur
RatHat əvvəlcə istifadəçinin Accessibility-ə giriş icazəsi verməsinə bağlıdır. Onun SystemHelperService sintetik jestlərlə Build Number-ı yeddidəfə basır, Wireless Debugging-i açır və altı rəqəmli ADB cütünün kodunu və dinamik portu oxuyur. Daxili kitabxana libadb-android vasitəsilə tətbiq cihazın lokal ADB demonu ilə avtorizasiya keçir və /data/local/tmp-ə qədər çataraq, adi tətbiq sandbox məhdudiyyətlərindən kənar shell səviyyəsinə giriş əldə edir.
ADB vasitəsilə o, liblocal-service.so, Go agent və libmedia_codec.so, həmçinin frpc tərəf proksi müştərisini hazırlayır, bu isə native kitabxana kimi gizlədilib. Go agent daimi fəaliyyəti və WRITE_SECURE_SETTINGS-i təmin edir, enerjiyə qənaət istisnalarından istifadə edir və paketləri söndürə bilər. FRP müştərisi hücumçunun serveri ilə daimi kanal yaradır, bu da cihazın ADB demonu ilə ümumi təyinat marşrutu verir.
Məlumat oğurlanması və özünü bərpa
RatHat məlumatları Accessibility mətn hadisələri, brauzer ünvanları sütunun məlumatları və ekran və ya giriş çıxışı vasitəsilə toplayır. Onun Go əsaslı AdbTouchCapture getevent vasitəsilə /dev/input səmərəli məlumatlarını oxuyur. Toxunma koordinatlarını locateValues.json-da olan klaviatura və şablon qatları ilə müqayisə etməklə tətbiq PIN-ləri, parolları və blokdan çıxarma şablonlarını müəyyən edə bilər, hətta FLAG_SECURE, fərdi klaviatura və ya ekran bloklaması qoruma mətni Accessibility-dən gizlətdikdə belə.
O, silinməyə qarşı da mübarizə edir. RatHat silinmə təsdiq pəncərəsini Google Play-in saxta xəta ekranı ilə örtə və əməliyyatı ləğv edə bilər. APK silinmə halında belə local-service paketi həyat dövrü əsasında işləyir, tətbiqin mövcudluğunu yoxlayır və yenidən quraşdırır, işə salma vaxtı icazələrini və Accessibility girişini bərpa edir. heartbeat xidməti bərpa edir, ADB portlarını skan edir və lazım olduqda debugging-i yenidən açır.
Anti-təhlil və uzaqdan idarəetmə
Droper iki şifrəli payload resursu ehtiva edir. Anti-təhlilin dörd qatı ZIP konteynerinin saxta nüsxəsini, əksərən sənədləşdirilməmiş qeydlərdən ibarət 61MB manifest-i, səhv genişlikli DEX psevdo-instruksiyaları və StringFog StringCrypto şifrələməsini istifadə edir. Ayrıca anti-debug qatı JDWP, ptrace, debug parametrləri, Frida, Xposed, root statusu və emulator siqnallarını əhatə edən altı yoxlamadan keçir.
Tətbiq HTTP vasitəsilə qeydiyyatdan keçir və heartbeat-lər ilə WebSocket saxlayır, HMAC-SHA256 avtorizasiyasından istifadə edir. Go agent lokal HTTP serveri 127.0.0.1:7910-da açır, ayrıca heartbeat saxlayır və offline tapşırıqları buferdə saxlayır. FRP komponenti daimi tərəf kanalını təmin edir. zLabs-ə görə, bu arxitektura tətbiqin adi sandbox sərhədlərindən kənar adaptiv icrasına imkan verir və əsas tətbiq silindikdən sonra da girişi saxlaya bilər.
Mənbələr: Malwarebytes · Security Affairs · Fox News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.