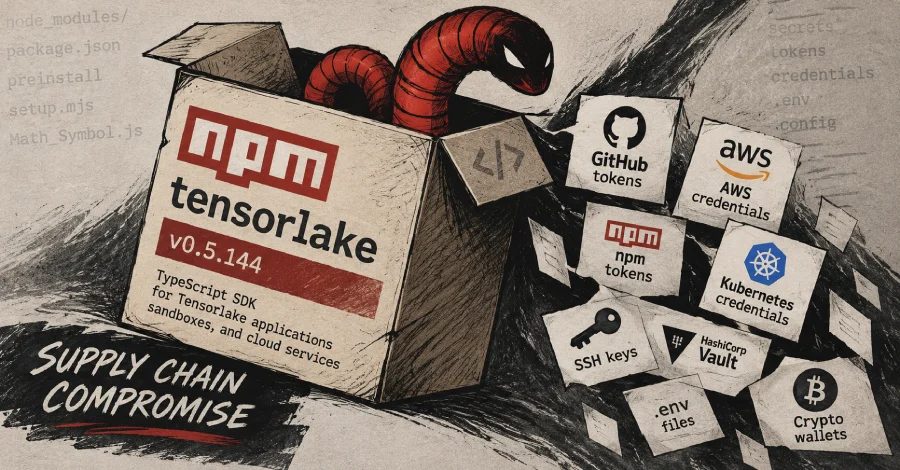
Tensorlake npm paketi Shai-Hulud avtorizasiya məlumatlarını oğurlayan worm yaymaq üçün kompromis edildi
npm paketi tensorlake, TypeScript SDK, ChainDrop təchizat zəncirinin hücumu ilə sıxıldı. Zəhərli 0.5.144 özünü yayan worm yaydı, bu isə npm, GitHub, AWS, Vault və Kubernetes-dan avtorizasiya məlumatlarını oğurladı.
npm paketi „tensorlake", Tensorlake-in tətbiqlərinin, sandbox-ların və bulud xidmətlərinin TypeScript SDK, ChainDrop / Shai-Hulud təchizat zəncirinin hücumu ilə sıxıldı. Socket bildirir ki, zəhərli 0.5.144 „avtorizasiya məlumatlarını oğurlayan, sirləri ələ keçirən, girişi təmin edən və uzaqdan kod icra edən obfuskasiya edilmiş kod ehtiva edir." Versiya npm reyestridən çıxarılıb.
Sıxılma necə baş verdi
Təhlilə görə, sıxılmış buraxılış preinstall hook ehtiva edir ki, bu JavaScript faylını (package/lib/setup.mjs) işə salır; obfuskasiya edilmiş yükləyici Bun ilə əsas avtorizasiya məlumatlarını oğurlayan, özünü yayan worm-u (package/lib/Math_Symbol.js) yükləyir. Oğru lokal fayllardan, CI-dən, Kubernetes-dən və Vault-dan oğurlayır. O, həmçinin HackBrowserData qurur, oğurlanmışı ələ keçirir, hostda qalır və uzaqdan kod icra edir.
Socket-in xəbərdarlığına görə, risk bir API açarına əsaslanır. „Prosesin girişi olan hər hansı sirr açıqlana bilər, davamlılıq isə asılılıqların silinməsindən sonra da hücumçunun girişini saxlayacaq."
Hədəf məlumatlar və yayılma
Zəhərli kod npm və GitHub tokenlərini, AWS avtorizasiya və sirlərini, HashiCorp Vault məlumatlarını, Kubernetes girişlərini, SSH açarlarını, .env fayllarını, kriptovalyuta pulqabılarını, mesenjer məlumatlarını və Anthropic Claude, Cursor, Kiro, Windsurf və Zed ilə əlaqəli konfiqurasiyaları və MCP fayllarını oğurlayır.
Yayılma üçün worm qurbanın adı ilə dərc edilmiş paketləri yoxlayır, Sigstore provenance yaradır və sıxılmış versiyaları yenidən dərc edir. Saxta Copilot/Dependabot workflow göstərir ki, GitHub Actions workflow-lərini də əhatə edir. command-and-control endpoint (iseekaigogo[.]com) Ethereum kontraktı ilə əlaqə qurur, GitHub isə şifrələnmiş məlumatları „Shai-Hulud: Here We Go Again." təsviri ilə açıq repozitoriyada saxlamaq üçün ehtiyat kimi istifadə edir.
„Dəhşətli token" mexanizmi
„Dəhşətli token" komponenti PowerShell monitoru ilə oğurlanmış GitHub token ilə api.github.com/user-i yoxlayır. Əgər qurban token-i ləğv etsə, monitor Invoke-Expression ilə hücumçunun handler-ini işə salır, bu isə Shai-Hulud-un əvvəlki dalğalarına oxşar dağıdıcı rutin ola bilər.
Xronologiya və reaksiya
StepSecurity bildirir ki, zəhərli fayllar tensorlakeai/tensorlake main branch-inə maintainer adı ilə daxil edildi, sonra eyni repozitoriyadan buraxıldı. İlk commit 2026-cı ilin 7 oktyabrı, 01:20 UTC-də baş verdi. Bir gün sonra release workflow 0.5.144 npm-də dərc etdi.
StepSecurity-nin Ashish Kurmi qeyd edir ki, zəhərli kod girişi olan repozitoriyalarda .claude/settings.json və .vscode/tasks.json fayllarını yazır, buna görə Claude Code-da və ya VS Code-da layihə açıldıqda yenidən işə salınır.
ChainDrop ilk dəfə 2026-cı ilin avqustunda qeydə alındı, o vaxt yüzləc npm paketi, o cümlədən Keyv və Cacheable, Mini Shai-Hulud variantını ehtiva edirdi; bu obfuskasiya edilmiş Bun JavaScript payload ilə yayılırdı. Son hadisə təchizat zəncirinin hücumunun AI agentlərinin infrastrukturuna yayılmasını göstərir və təhlükə aktorlarının getdikcə daha çox AI alətlərini və xidmətlərini seçdiyini nümayiş etdirir.
Zəhərli versiyanı quraşdıran istifadəçilərə dərhal silməyi və avtorizasiya məlumatlarını dəyişməyi tövsiyə edilir.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.