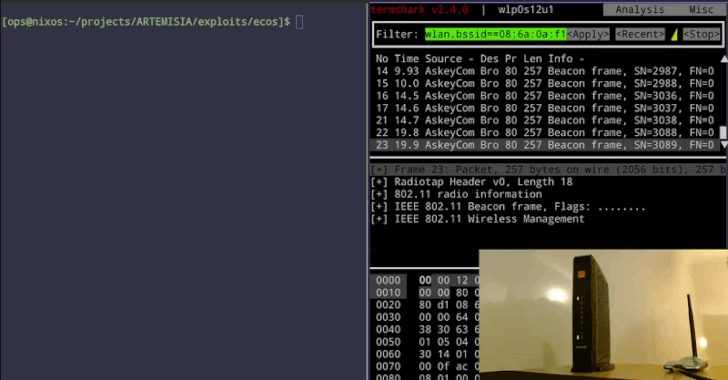
Yamaqsız Broadcom WPS qətası yaxın məsafədəki hücumçulara routerlərdə root hüququ ilə kod işlətməyə imkan verir
Broadcom WPS qətası radio əhatəsindəki hücumçulara routerin yaddaşını pozmağa və parol və ya cütləşmə olmadan root hüququ ilə kod işlətməyə imkan verir. Quentin Kaiser bunu Belçika şlüzlərində göstərdi, CVE təyin edilməyib.
Hücum yolu
Broadcom versiyasındakı Wi-Fi Protected Setup, yani WPS-dəki qəta, radio əhatə dairəsində olan hücumçuya Broadcom əsaslı routerlərdə şəbəkə parolu və ya hər hansı cütləşmə addımı olmadan root hüququ ilə kod işlətməyə imkan verir. Təhlükəsizlik araşdırıcısı Quentin Kaiser bunu 16 oktyabrda açıqladı. Broadcom-un kodu parçalanmış WPS quraşdırma mesajlarını yenidən birləşdirməni səhv idarə edir, buna görə də xüsusi hazırlanmış mesajlar routerin yaddaşını poza bilər. Kaiser cihazdan yaddaşı geri oxumağa və öz kodunu orada işlətməyə imkan verən üsullar qurdu.
Orange Belgium şlüzü qarşısında Askey TCG3000 saxlanılmış Wi-Fi parolunu, yani PSK-i oxudu, hava vasitəsilə geri göndərdi və sonra onunla şəbəkəyə qoşuldu. Proximus şlüzü qarşısında Sagemcom-un istehsal etdiyi BBOX3V+ istismarı tərs qabıq açdı, bu, Wi-Fi çərçivələri ilə daşınan uzaq əmr satırı idi, buna görə xarici serverə ehtiyac yoxdu. Hər iki nümayiş giriş olmadan işlədi və Kaiser hücumun yalnız yaxında deyil, uzaq məsafədə də işlədiyini söyləyir. O, qətadan istifadə edən real hücumlar olmadığını bildirir və işləyən istismarların özünə aid olduğunu deyir.
Təsir altındakı cihazlar
Broadcom-un WPS kodu onlarla istehsalçıların router və giriş nöqtələrində yerləşdirilib və Kaiser dünya üzrə milyonlarla cihazın təsir altında olduğunu qiymətləndirir. Zəif olan çiplər iki ailəyə bölünür. Köhnə eCos əsaslı modellərə BCM3380, BCM3383 və BCM33834 daxildir; Kaiser onlarda istifadə edilə bilən yamaq tapmadığı üçün bu qətanı ömür boyu yamaqlanmayacaq forever day adlandırır, yani bu cihazlarda heç vaxt yamaqlanmayacaq bir qəta deməkdir. Yeni Linux əsaslı modellərə BCM3390, BCM65xx və BCM68xx daxildir, bunlar istehsalçılar Wi-Fi proqram təminatını dəyişdirsə, yamaqlana bilər.
Belçikada Kaiser qətanın dörd böyük provayderin üçünün şlüzlərində mövcud və istismar edilə bilən olduğunu tapdı: Proximus, Orange Belgium və VOO. Dördüncü provayder Telenet də təsir altında ola bilər, lakin o, onu test edə bilmədi. Onun nəşr etdiyi daha geniş siyahı, Cisco-nun kiçik biznes giriş nöqtələrindən Huawei və ARRIS routerlərinə qədər uzanır, təsdiqlənmiş və təsdiqlənməmiş qeydləri qarışdırır və bəziləri yalnız cihazı ehtimal ki, zəif olduğu kimi göstərən avtomatlaşdırılmış yoxlamaya əsaslanır. O, Belçika üzrə provayder başına hesabların yüz minlərlə şlüzə çatdığını, lakin bunlar təxmini hesablar olduğunu söyləyir.
Yamaq və CVE yoxdur
Kaiser kodu ən azı 2010-cu ilə qədər izləyir və Broadcom-un 2018-ci ildə natamam yamaq göndərdiyini, sonra isə müştəriləri yamaya etibar etmək əvəzinə hostapd adlanan başqa bir Wi-Fi proqram paketinə keçməyi təklif etdiyini söyləyir. Köhnə eCos çiplərində isə heç bir işləyən yamaq göndərilmədiyini bildirir, buna görə də onu forever day adlandırır. Qətaya heç bir CVE, yəni müdafiəçilərin və istehsalçıların qətayı izləməsinə imkan verən nəzarət identifikatoru, təyin edilməyib. The Hacker News 19 oktyabr tarixinə qədər bu qəta üçün heç bir CVE tapmadı.
Kaiser Broadcom-un ona qətayı 2018-ci ildən bildiyini, əvvəllər başqalarından eşitdiyini, lakin CVE qeyd etməyi razı olmadığını və açıq şəkildə heç bir şey demədiyini söyləyir. Ona görə, bir çox cihaz istehsalçısı qətayı heç vaxt yamaqlamadı. Kaiser işi CERT Koordinasiya Mərkəzinə götürdükdə, o eyni gün bağlandı, çünki Broadcom-un öz məhsulları üçün CVE təyin etmək səlahiyyəti var və bunu etmədi.
Müdafiəçilər üçün təlimat
Quraşdırılacaq yamaq yoxdur və Kaiser havadan hücumu bloklayacaq bir tənzimləmə göstərmir. Onun əvəzinə təsir altındakı avadanlığı tapmağa imkan verən alətlər təklif edir: çıxarılmış proqram təminatında zəif kodu aşkar edən YARA qaydaları və canlı giriş nöqtəsini dinləyib, zəif görünüb görünmədiyini bildirən skript. Hər ikisi triage vasitəsidir; o, yamaqlanmış cihazın yenə də qaydalara uyğun gələ biləcəyini qeyd edir, beləliklə uyğunluq təhlil etmək üçün səbəbdir, təsdiq edilmiş nəticə deyil. Heç vaxt yamaqlanmayacaq avadanlıq üçün əvəzləmə praktiki seçimdir. Kaiser qətanı, internetdən deyil, yaxın Wi-Fi vasitəsilə hədəfə çatan hücumçulara xüsusilə uyğun gələn kimi təsvir edir. Bu, Rusiya dövlət hackerlərinin şəbəkələri küçənin digər tərəfindən pozmaq üçün istifadə etdiyi texnikadır.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.