Volt Typhoon Silent Train Gizli Giriş Şəbəkəsi ilə Əlaqələndirildi
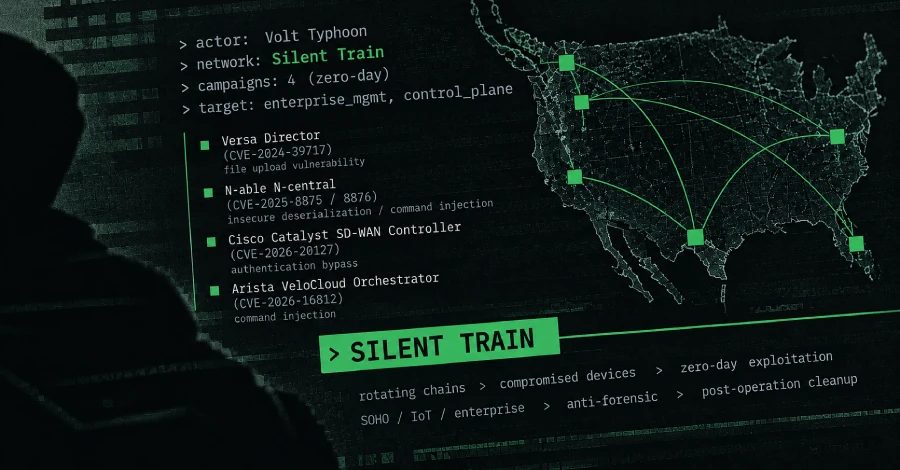
Black Lotus Labs bildirir ki, Volt Typhoon kompromitə edilmiş cihazlardan ibarət gizli Silent Train şəbəkəsindən dörd sıfır gün kampaniyasında və ABŞ hədəflərinə strateji giriş üçün istifadə edib.
Volt Typhoon, Çinlə əlaqəli kiber-şpionaj qrupu, sıfır gün istismarı, etimadnamə məlumatlarına giriş, məlumatların çıxarılması və strateji giriş üçün indi dayandırılmış Silent Train adlı gizli giriş şəbəkəsindən istifadə edib; bu barədə Lumen Technologies şirkətinin Black Lotus Labs bölməsi məlumat verib. Şəbəkə fırlanan kompromitə edilmiş SOHO, IoT və korporativ cihaz zəncirlərinə arxalanıb və aşağı axın müştərilərinə, həssas şəbəkələrə və ya strateji proqramlara miqyaslana bilən giriş verə bilən qurumları hədəfə alıb.
Dörd sıfır gün kampaniyası
Black Lotus Labs Silent Train vasitəsilə Volt Typhoon-a dörd təsdiqlənmiş sıfır gün kampaniyasını aid edib. Bunlardan biri VersaMem veb-şellini çatdırmaq üçün istifadə olunan Versa Director-dakı fayl yükləmə boşluğu, CVE-2024-39717, olub. Digər üçü N-able N-central-dakı CVE-2025-8875 və CVE-2025-8876, Cisco Catalyst SD-WAN Controller-dakı CVE-2026-20127 və Arista VeloCloud Orchestrator-dakı CVE-2026-16812 olub. Volt Typhoon həmçinin oktyabr 2025-ci ildə yamaqlanmadan əvvəl Quest KACE-də ehtimal edilən sıfır gün boşluğundan istifadə etməkdə şübhələnir; həmin kampaniyanın 30-dan çox qurbanı təsirləndirdiyi qiymətləndirilir.
Silent Train necə işləyib
Silent Train tələb üzrə istismar edilən, seçilmiş hədəflərə qarşı istifadə olunan, əməliyyatlardan sonra təmizlənən və yenilənən kompromitə edilmiş cihazların sürətlə fırlanan zəncirlərindən istifadə edib. Onun sessiyaları qısamüddətli olub, orta hesabla təxminən dörd saat çəkib və operatorlar hər zənciri sökməzdən əvvəl artefaktları siliblər. Çərçivə zərərli trafiki bir neçə cihaz vasitəsilə ötürüb; bunlara ABŞ-dən kənar virtual xüsusi serverlər, qeyri-ABŞ SOHO və IoT cihazları və çıxış nöqtəsi kimi xidmət göstərən ABŞ-də yerləşən kompromitə edilmiş cihazlar daxil idi.
Ən azı 27 cihaz sinfi istismar edilərək şəbəkəyə qoşulub; bunlar TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel və Cambium kimi SOHO və IoT cihazlarından Fortinet, Cisco, PRTG, Mirth Connect və CyberPanel kimi korporativ platformalara qədər uzanıb. Intelbras modemləri yalnız relay nöqtələri kimi görünüb, Netgear Orbi və Fortinet FortiGate cihazları isə ABŞ-də yerləşən aralıq və çıxış nöqtələri kimi xidmət göstərib. 2025-ci ilin əvvəlinə qədər Silent Train-in korporativ səviyyəli cihazları orta hesabla bir aydan üç aya qədər saxlayan hibrid arxitekturaya çevrildiyi güman edilir; platforma daha sonra Chisel və FRP kimi açıq mənbəli proksilərdən istifadə edən tərs-tunel variantlarını təqdim edib.
Hədəflər və ABŞ-yə yönəlmə
Şəbəkə aşağı axın müştərilərinə, həssas şəbəkələrə və ya strateji proqramlara miqyaslana bilən giriş verə bilən qurumları seçib və son nöqtə idarəetmə platformalarını, şəbəkə idarəetmə sistemlərini, SD-WAN orkestratorlarını və idarəetmə müstəvisi texnologiyalarını hədəfə alıb. Telekommunikasiya provayderləri, hökumət, müdafiə podratçıları, peyk və missiya-kritik rabitə xidmətləri, universitetlər, İT firmaları və su, enerji, nəqliyyat, dəniz, dəmir yolu, aviasiya və təcili yardım xidmətləri kimi kritik infrastruktur üzrə yüzlərlə qurban müəyyən edilib. ABŞ daxilində Hawaii, California və Texas əsas hərbi qurğuları, telekommunikasiya infrastrukturu, müdafiə podratçılarını, peyk rabitə provayderlərini və kritik logistika şəbəkələrini yerləşdirdikləri üçün fokus ərazilər olub.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.