בלוג
מאמרים על פיתוח אתרים, AI וטכנולוגיה
60 כתבות · 16 תגיות · 15 קשרים
גרור · לחץ על תג לסינון כתבות
4 מאמרים · עמוד 1 מתוך 1
•SiTech AI Team
עדכון אבטחה ל-APT של דביאן מתקן CVE-2026-109518 ב-trixie
דביאן פרסמה את DSA-6607-1 עבור apt, הכולל את CVE-2026-109518. תוקף בתווך יכול להחליף חבילה מאומתת לאחר הפניה HTTP ולהריץ קוד כ-root. המהדורה היציבה trixie מתוקנת ב-apt 3.0.4.
•SiTech AI Team
Postman Desktop דווחה כמי שהתקינה תוספים לסוכני קידוד ללא הרשאה
מפתח טוען כי אפליקציית Postman למחשב בגרסה 12.33.4 התקינה תוספים ב-Claude Code וב-OpenAI Codex ב-macOS ללא הרשאה מפורשת, אישרה hook להתחלה ב-Codex ועוררה חששות אבטחה.
•SiTech AI Team
OpenAI מעלה תשלומי ציד באגים עד $172,000 ומתכננת ספרינט אבטחה
OpenAI הגדילה פי ארבעה את תשלומי ציד הבאגים ומכינה ספרינט אבטחה. פגיעויות קריטיות ב-ChatGPT או ב-Codex יכולות להניב עד $30,000, וממצאים יוצאי דופן יכולים להגיע לכ-172,000 דולר כולל בונוסים.
•SiTech AI Team
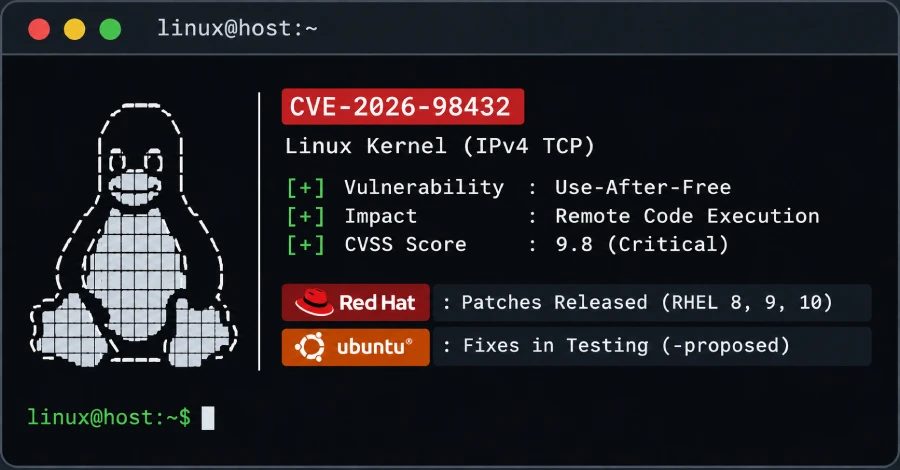
Red Hat מפרסמת תיקון לפגיעות RCE בדירוג 9.8 ב-Linux TCP, בעוד Ubuntu משחררת תיקונים לבדיקה
קרנלים מתוקנים עבור CVE-2026-98432 זמינים ל-RHEL 8, 9 ו-10, בעוד תיקוני Ubuntu ל-22.04, 24.04 ו-26.04 LTS נותרו בבדיקות -proposed. הפגיעות מאפשרת הרצת קוד מרחוק ללא אימות.