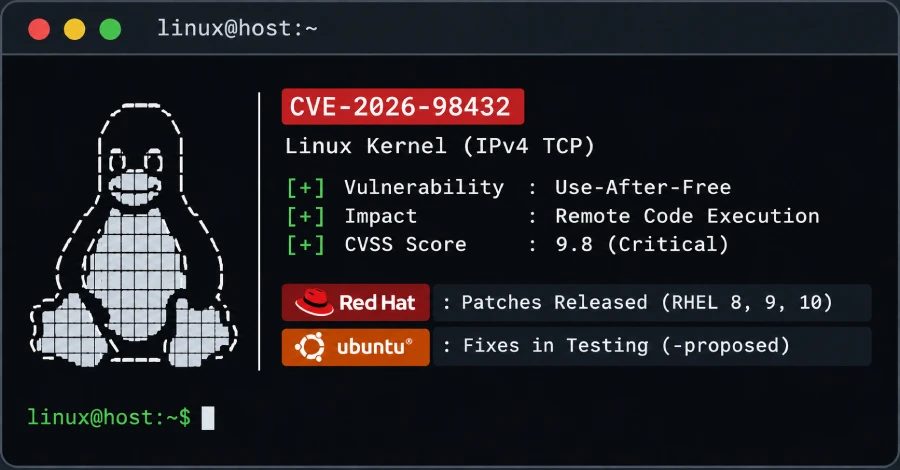
Red Hat מפרסמת תיקון לפגיעות RCE בדירוג 9.8 ב-Linux TCP, בעוד Ubuntu משחררת תיקונים לבדיקה
קרנלים מתוקנים עבור CVE-2026-98432 זמינים ל-RHEL 8, 9 ו-10, בעוד תיקוני Ubuntu ל-22.04, 24.04 ו-26.04 LTS נותרו בבדיקות -proposed. הפגיעות מאפשרת הרצת קוד מרחוק ללא אימות.
Red Hat שחררה קרנלים מתוקנים עבור CVE-2026-98432 ב-RHEL 8, 9 ו-10, בעוד תיקוני Ubuntu ל-22.04 LTS, 24.04 LTS ו-26.04 LTS נותרו בערוץ הבדיקות -proposed ללא תאריך הפצה רגיל. פגיעות ה-use-after-free ב-IPv4 TCP מדורגת 9.8 מתוך 10 על ידי צוות CVE של ליבת Linux; Red Hat דירגה אותה תחילה כ-Moderate בדירוג 5.9, אך כעת מכנה אותה Critical בדירוג 9.8. יש צורך באתחול לאחר התקנת עדכון, והקלות ביניים מוגבלות. כתבה זו ממשיכה את הסיקור שלנו מ-30 באוקטובר, שבו הסברנו בהרחבה כיצד פועלת הפגיעות וכיצד לוודא את התיקון.
מהי הפגיעות
כאשר שרת מקבל חיבור IPv4 TCP, הקרנל מעביר אפשרויות IP מהבקשה הנכנסת לשקע החדש בלי להעתיק אותן. אם הלקוח שולח מחדש את בקשת החיבור בזמן שמעבד אחר עדיין קורא את האפשרויות הללו, הקרנל עלול לקרוא זיכרון שכבר שוחרר. תוקף מפעיל את המרוץ על ידי שליחת בקשות חיבור הנושאות אפשרויות IPv4 Record Route או Timestamp לכל פורט TCP מאזין. אין צורך בהתחברות, IPv6 אינו מושפע בנתיב הראשי, והבאג קיים מאז Linux 4.4. התיקון במעלה הזרם נכנס באוקטובר.
מהדורות מתוקנות וסטטוס בדיקות
Red Hat שחררה RHSA-2026:93414 עבור RHEL 8.10 עם קרנל 4.18.0-553.182.1.el8_10, RHSA-2026:93412 עבור RHEL 9.8 עם קרנל 5.14.0-687.64.1.el9_8, ו-RHSA-2026:93413 עבור RHEL 10.2 עם קרנל 6.12.0-211.72.1.el10_2. Canonical אמרה שתיקונים עבור Ubuntu 22.04 LTS, 24.04 LTS ו-26.04 LTS נמצאים ב-proposed, עם קרנלים 5.15.0-203.213, 6.8.0-149.149 ו-7.0.0-43.43. החבילות הללו אינן מותקנות אוטומטית. Canonical בודקת עדכוני קרנל ביותר מ-2,000 שרתים והתקנים מוסמכים לפני הפצה, ולא ניתן תאריך הפצה. ל-Ubuntu 20.04, 18.04 ו-16.04 אין עדיין תיקון; מהדורות ישנות יותר דורשות Expanded Security Maintenance דרך Ubuntu Pro. וריאנטים של קרנל Cloud, FIPS ו-real-time מופיעים כעבודה בתהליך, בעוד שהפוסט בבלוג של Canonical מכסה רק את הקרנל ה-generic.
הקלות ומצב ניצול
Red Hat פרסמה ב-30 באוקטובר כלל nftables שמפיל מנות IPv4 TCP נכנסות הנושאות אפשרויות IP. הוא חוסם את הטריגר הידוע אך אינו יכול למנוע ניצול באופן מלא ועלול לשבור עומסי עבודה שתלויים באפשרויות IPv4. המסנן חל רק על המארח שבו הוא נטען, ותעבורה בין מכולות על אותו מארח יכולה לעקוף אותו. כמה מקורות המליצו להשבית Multipath TCP, אך הפגיעות היא בנתיב IPv4 TCP, לא ב-MPTCP, ועצה זו לבדה אינה מספיקה. Canonical אמרה שצוות האבטחה של Ubuntu סבור שעדכוני אבטחה הם ההקלה המתאימה היחידה. אף ספק, CERT או צוות CVE של קרנל לא דיווח על התקפות באמצעות הפגיעות, והיא לא הופיעה בקטלוג Known Exploited Vulnerabilities של CISA נכון לפרסום ב-30 באוקטובר. Anthropic אמרה שמודל מחקר פנימי של Claude שלא שוחרר כתב ניצול root מרחוק שעובד נגד שרתי Linux עם מאזין MPTCP, ללא אישורים וללא אינטראקציית משתמש; דליפת כתובת קרנל ארכה 48 דקות והגעה ל-root shell ארכה 5 דקות נוספות, ו-Anthropic לא פרסמה את קוד הניצול. קוד הוכחה בלבד שמפעיל את המרוץ ומזהה שהקרנל מחזיר זיכרון ששוחרר ב-SYN-ACK הופיע ב-GitHub אך אינו מיישם הרצת קוד. Amazon Linux העניקה לפגיעות ציון 8.1 ודירגה אותה Important, ואמרה שהתוצאה העיקרית היא קריסה עם אפשרות להשחתת זיכרון. Debian, Oracle Linux ו-SUSE שחררו תיקונים באוקטובר, ו-Amazon Linux תוקנה בכל החבילות בין 24 ל-30 באוקטובר.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.