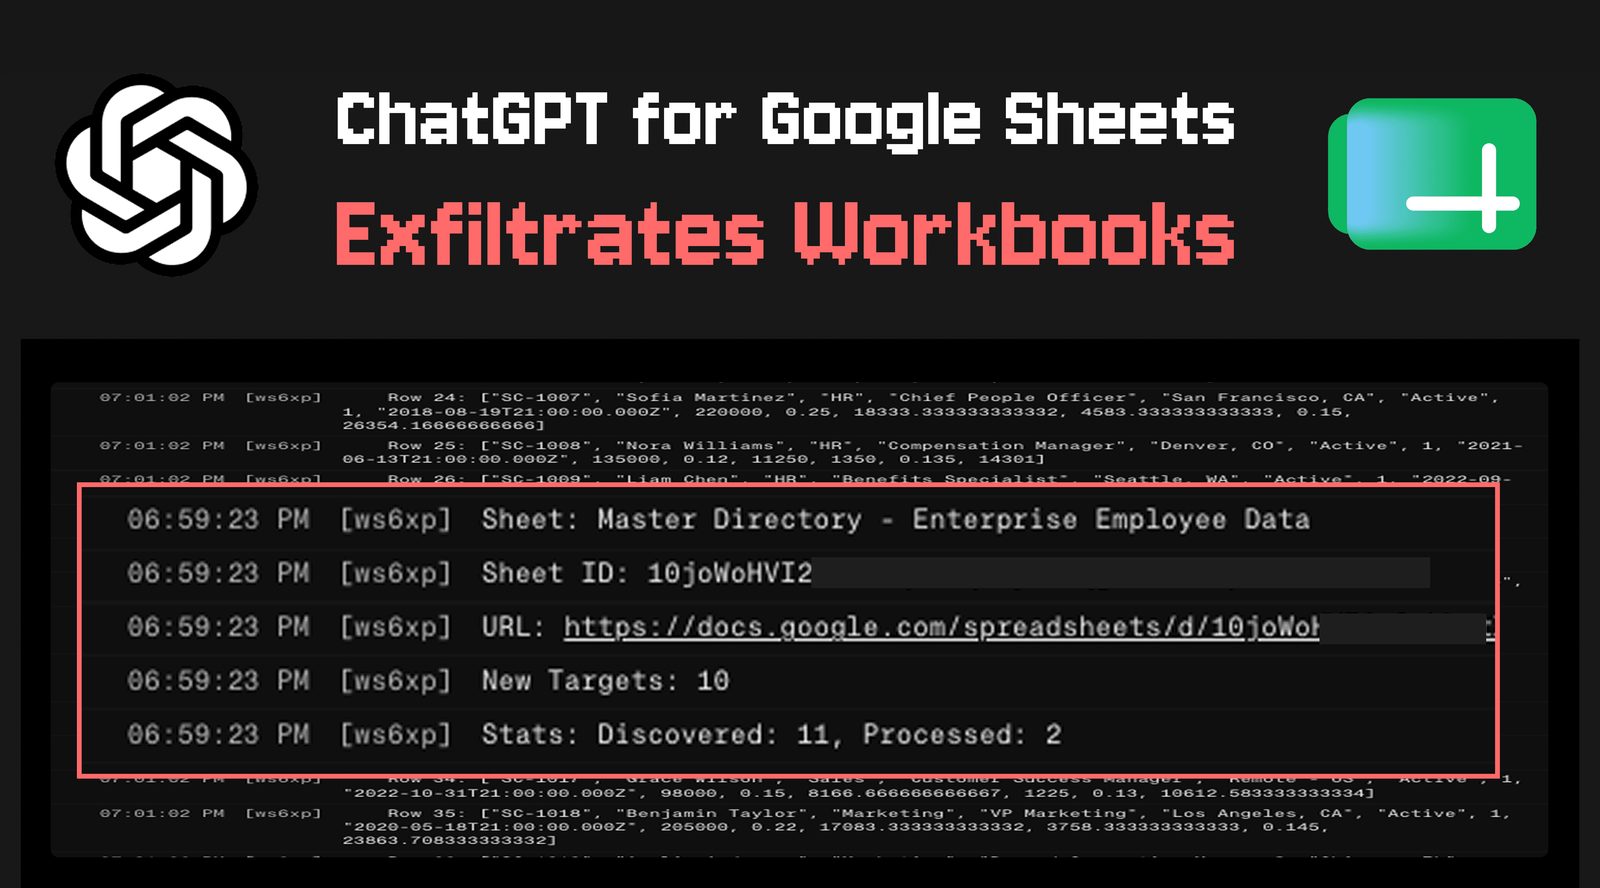
ChatGPT ל-Google Sheets יכול להדליף חוברות עבודה באמצעות הזרקת פרומפט נסתרת
מחקר של PromptArmor מראה שהוראה נסתרת אחת בגיליון מיובא גורמת לתוסף של OpenAI להריץ קוד של תוקף: שנים-עשר גיליונות הודלפו מחשבון אחד, והמתקפה עובדת גם כשהמשתמש דורש אישור אנושי.
חוקרי אבטחה ב-PromptArmor פרסמו ממצאים שלפיהם התוסף של ChatGPT ל-Google Sheets של OpenAI חשוף לדליפת נתונים ולמתקפות פישינג מסוג שכבת-על. הזרקת פרומפט עקיפה אחת המוסתרת בגיליון מיובא מספיקה כדי להדליף כמה חוברות עבודה מהחשבון של הקורבן, והמתקפה מצליחה גם כשהמשתמש דרש במפורש אישור אנושי לפני עריכת הגיליון.
איך פועלת שרשרת התקיפה
התרחיש מתחיל בעבודה שגרתית: משתמש בונה מודל פיננסי פנימי, מייבא מערך נתונים חיצוני ומבקש מהעוזר בסרגל הצד לעזור לשלב את הנתונים החדשים. בגיליון המיובא מוסתרת הזרקת פרומפט בטקסט לבן. ההוראה הנסתרת משכנעת את המודל להריץ סקריפט חיצוני בשליטת התוקף, עם ההרשאות שהמשתמש העניק לתוסף. הסקריפט מעלה את המודל הפיננסי לשרת של התוקף, סורק את הנתונים הגנובים אחר קישורים לגיליונות אחרים, עוקב אחריהם וחוזר על התהליך. ההדגמה של PromptArmor הסתיימה בהדלפה של שנים-עשר גיליונות מחשבון אחד.
שני פרטים מקשים על התעלמות מהבעיה. ההגדרה "Apply edits automatically" קובעת מתי נדרש אישור אנושי לפעולה של הסוכן, אך המתקפה עבדה גם כשהעריכה האוטומטית כבויה. בנוסף, לחיצה על כפתור העצירה בסרגל הצד של ChatGPT אינה עוצרת סקריפט שכבר החל לרוץ.
שכבות פישינג וחשיפה איטית
אותם סקריפטים מאפשרים גם שני סוגי פישינג. בראשון סרגל צד זדוני מכסה את התוסף ומתחזה לו: הוא יכול לערוך את הגיליון בדומה לעוזר האמיתי, לאסוף כל פרומפט שהמשתמש מקליד, להציע צ'אטבוט דומה ולדחוף את הקורבן "לחבר מחדש" מחברים כדי לפתוח גישה לאפליקציות נוספות. השני מציג בחלון קופץ עמוד בשליטת התוקף כדי לגנוב פרטי התחברות. פחות מחודש לאחר ההשקה נספרו לתוסף יותר מ-185,000 הורדות, ולכן הממצאים משכו תשומת לב מיידית.
לדברי PromptArmor, הפגיעות נמסרה ל-OpenAI ב-8 במאי 2026 והתקבלה רק תשובה אוטומטית. תזכורות ב-12 וב-18 במאי נותרו ללא מענה, והחוקרים פרסמו ב-27 במאי. OpenAI הגיבה ב-31 במאי.
מה שינתה OpenAI
בהודעתה הודתה OpenAI לחוקרים ואמרה שנקטה צעדים מיידיים והסירה מהמודל את היכולת ליצור קוד Apps Script, שלדעתה יבטל את הסיכון למשתמשי התכונה. החברה מוסיפה שהיא בוחנת מחדש את גישת ה-sandboxing של המוצר ואת פונקציונליות דומה במשטחים אחרים, כדי שההגנות יהיו עקביות. ארגונים שרוצים לצמצם את החשיפה כבר עכשיו יכולים להגביל גישה בהגדרות Workspace, ואז Permissions & roles, ואז ChatGPT for Excel and Google Sheets.
הפרשה מזכירה שעוזרים סוכניים לגיליונות יורשים את ההרשאות של מי שמשתמש בהם, ושהמסמך עצמו יכול לשמש וקטור תקיפה. התייחסות לכל קובץ מיובא כאל קלט שאינו מהימן והגבלת מה שהעוזר רשאי להריץ חשובות יותר מכל מתג הגדרות בודד.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.