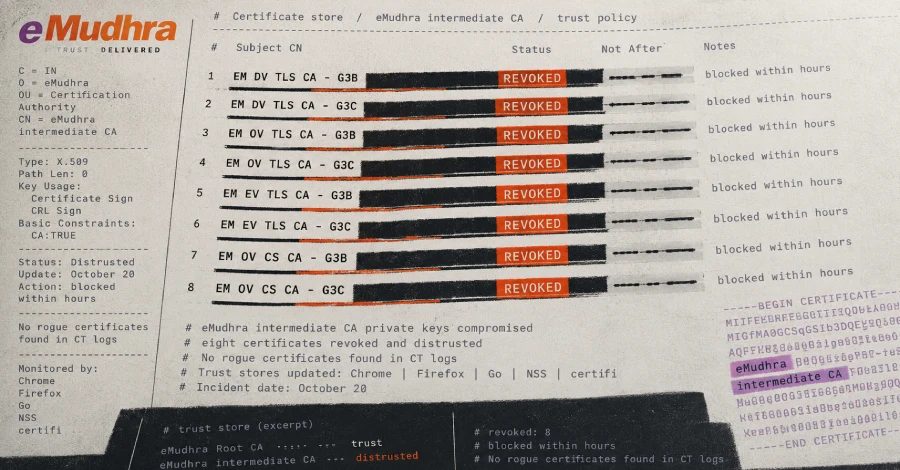
שמונה מפתחות פרטיים של רשויות אישורים של eMudhra נפרצו, מה שהוביל לחסימות חירום בדפדפנים
המפתחות הפרטיים של שמונה תעודות רשות אישורים ביניים של eMudhra נפרצו, כך אישרו Mozilla ו-Chrome ב-20 באוקטובר. שני הדפדפנים חסמו אותן תוך שעות מהדיווח ב-17 באוקטובר.
פריצה ותגובה מיידית
מפתחות פרטיים של שמונה תעודות רשות אישורים (CA) ביניים של eMudhra נפרצו, Mozilla ותוכנית השורשים של Chrome של Google אישרו ב-20 באוקטובר. eMudhra היא רשות אישורים הודית המוכרת תעודות תחת המותג emSign. רשות אישורים ביניים חותמת את התעודות שאתרים מציגים, ולכן כל מי שמחזיק באחד מהמפתחות הללו יכול להוציא תעודה לכל אתר שדפדפן יקבל.
חוקר ש-Mozilla מייחסת לו קרדיט רק בשם Wayne דיווח על הפריצה בערב 17 באוקטובר, ו-Chrome ו-Firefox חסמו את שמונת התעודות תוך שעות לאחר ש-Chrome אימת את הממצאים. אף תעודת TLS המקושרת לאחת משש הרשויות הביניים המשמשות לאתרים לא נרשמה ב-Certificate Transparency לפני החסימה של Chrome, ולכן אף אחת לא יכלה להיות מהימנה כברירת מחדל.
Chrome קיבל את הדיווח ב-18:05 UTC ב-17 באוקטובר והשלים עדכון CRLSet החוסם את שש רשויות האישורים הביניים של TLS עד 19:45 UTC. Mozilla קיבלה אותו ב-20:06 UTC וסיימה לדחוף חסימת OneCRL להתקני Firefox עד 22:59 UTC. אף אחד מהדפדפנים לא נזקק לעדכון או הפעלה מחדש.
התעודות המושפעות
שמונת התעודות הפרוצות כוללות רשויות ביניים של TLS עם אימות דומיין, אימות ארגון ואימות מורחב, בנוסף לשתי תעודות חתימת קוד. שש תעודות ה-TLS הונפקו על ידי emSign Root TLS CA - G3 ומקושרות ל-emSign ECC Root CA - G3, שורש שנמצא במאגרים של Chrome ו-Apple ועד 20 באוקטובר גם במאגר של Mozilla.
כל אחת מהשמונה קיימת גם כעותק חתום בהצלבה תחת השורש AAA Certificate Services של Sectigo. החסימה של Chrome תואמת את המפתח הציבורי ולא את התעודה, ולכן היא תופסת גם את העותקים הללו. העותקים החתומים בהצלבה לא הרחיבו את הסיכון ב-Chrome או ב-Firefox, שהפסיקו לתת אמון בשורש של Sectigo לאתרים באפריל 2025.
תיקוני תוכנה
Go טיפלה בתיקון במסלול הדחוף (URGENT) שלה במהדורות של 20 באוקטובר (Go 1.27.3 ו-1.26.10), ודחתה כל שרשרת המכילה אחד משמונת המפתחות (CVE-2026-111943). Firefox 158.0.1 וגרסאות ESR כוללות את חסימת OneCRL. NSS 3.131.1 מסירה את emSign ECC Root CA - G3 מרשימת האמון. Python certifi, Rust webpki-roots ו-Homebrew ca-certificates מסירים את אותו שורש. ל-Node.js ו-Composer ca-bundle יש שינויים ממתינים.
שלושה תיקונים מסירים שורשים במקום לחסום מפתחות, מה שחותך גם כל תעודה לגיטימית המקושרת לשורשים אלה. Mozilla אמרה שחלק מהשרתים יפסיקו להיות זמינים למשתמשים ברשימת האמון שלה שאינם משתמשים ב-Firefox, עד שהשרתים הללו יעברו לשרשראות תעודות חדשות.
הסרת שורשים והשפעה רחבה יותר
Mozilla הסירה את emSign ECC Root CA - G3 מ-NSS ב-20 באוקטובר. Chrome יסיר אותו בגרסה 43 של מאגר השורשים שלו ובודק את השורש הנוסף של eMudhra, emSign Root CA - G1. Apple חסמה את התעודות ב-19 באוקטובר ו-Microsoft ב-20 באוקטובר.
Mozilla לא מאמינה שהבעיה משפיעה על רשויות אישורים אחרות. Chrome אמר שהוא בדק את כל תעודות ה-CA האחרות במאגר שלו ולא מצא מקרים נוספים של אותו מצב כישלון. כיצד ומתי יצאו המפתחות מ-eMudhra נותרו שאלות פתוחות.
מקורות: The Hacker News · Ars Technica
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.