פגמים קריטיים ב-Langflow עלולים לאפשר לתוקפים לא מאומתים להריץ קוד בשרתים
IBM מודיעה ששני פגמים קריטיים ב-Langflow משפיעים על גרסאות 1.0.0 עד 1.12.8 ועלולים לאפשר לתוקפים מרוחקים לא מאומתים לעקוף אימות או להריץ קוד שרירותי. רק Langflow 1.13.0 מתקן אותם.
שני פגמים קריטיים ב-Langflow עלולים לאפשר לתוקף מרוחק ללא חשבון לעקוף אימות או להריץ קוד שרירותי, כך מסרה IBM בשבוע שעבר. Langflow הוא כלי קוד פתוח לבניית סוכני AI ותהליכי עבודה, ודוחות הפגיעות שלו מועברים ל-IBM. כל גרסה מ-1.0.0 עד 1.12.8 מכילה את הפגמים, והתיקון היחיד הוא גרסה 1.13.0.
ארבעת פגמי Langflow של IBM
ההודעה של IBM, שפורסמה לראשונה ב-28 באוקטובר ועודכנה למחרת, מפרטת ארבעה פגמים ב-Langflow. ל-CVE-2026-93680 ציון CVSS של 9.8 והוא אינו דורש חשבון; IBM אומרת שהוא עלול לאפשר עקיפת מגבלות אבטחה בגלל אימות לא תקין. גם ל-CVE-2026-110186 ציון 9.8 והוא אינו דורש חשבון; IBM אומרת שהוא עלול לאפשר הרצת קוד שרירותי בגלל בקרה לא תקינה על יצירת קוד. ל-CVE-2026-110193 ציון 8.8 והוא דורש חשבון בעל הרשאות נמוכות; IBM אומרת שהוא עלול לאפשר לגרום ל-Agentic Assistant ליצור או לשלוח קוד רכיב שמריץ פקודות מערכת הפעלה בשרת. ל-CVE-2026-110192 ציון 6.5 והוא דורש חשבון; IBM אומרת שהוא עלול לאפשר השגת מידע רגיש מאישורים שאינם מוגנים כראוי.
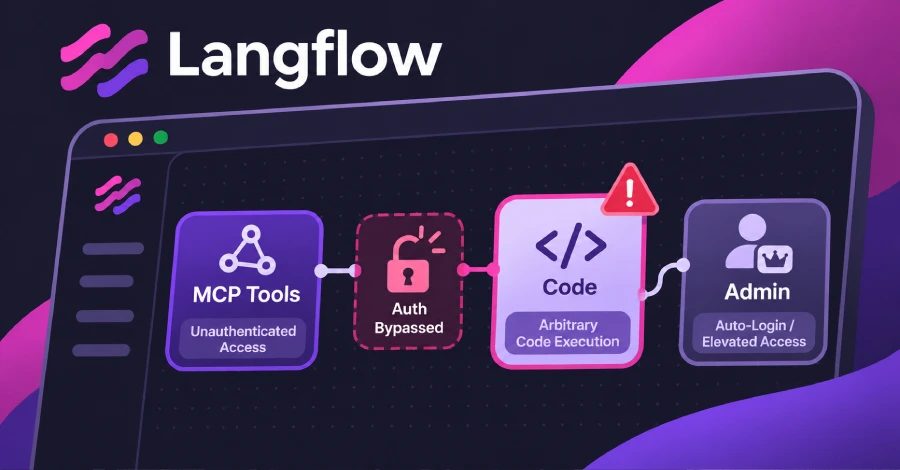
אחד הפגמים הוא "הרצת קוד מרוחק ללא אימות שניתן לנצל דרך מניית כלים של Model Context Protocol", לפי IBM. דרך Model Context Protocol, Langflow יכול להציע את הזרימות שלו ככלים לאפליקציות AI שתומכות ב-MCP. פגם נוסף מבין הארבעה הוא "תיקון חלקי של בקרת אבטחה לכניסה אוטומטית", לפי IBM. ההודעה אינה מציינת אם שרתים שכניסה אוטומטית כבויה בהם פגיעים.
מודול Metasploit והתחברות אוטומטית
מודול ב-Metasploit Framework הציבורי כבר מזכיר את CVE-2026-93680, עקיפת האימות. הוא מתחבר לנקודת הקצה MCP של שרת Langflow בלי אישורים, פותח סשן ומפרט את הכלים שהשרת מציע. הוא אינו מריץ קוד או פקודות בשרת. המחבר שלו מפרט את Langflow 1.5.0 עד 1.11.4 כפגיעות, טווח צר יותר מזה של IBM. המודול נבדק על Langflow 1.8.4 כשהכניסה האוטומטית מופעלת.
כשהכניסה האוטומטית מופעלת, Langflow מכניס משתמשים בתור משתמשי-על בלי לבקש מהם להתחבר. ההגדרה LANGFLOW_AUTO_LOGIN מופעלת כברירת מחדל ב-Langflow 1.12.8. תיאור הקוד שלה מזהיר שהיא "עוקפת אימות ויש להשתמש בה רק בסביבות פיתוח". אף אחד משני הפגמים הקריטיים אינו נמצא בקטלוג Known Exploited Vulnerabilities של CISA, נכון לעדכון הקטלוג מ-30 באוקטובר. שישה פגמים אחרים ב-Langflow רשומים שם, האחרון שבהם CVE-2026-9198, שנוסף באוגוסט.
שדרוג ו-CVE אחרים
Langflow 1.13.0 יצא ב-22 באוקטובר. גרסה 1.12.8, ששוחררה באותו יום, עדיין מכילה את הפגמים, ו-PyPI לא מפרטת גרסת 1.12 מאוחרת יותר נכון ל-2 בנובמבר. IBM אינה מציעה מעקף לשרתים שאינם יכולים לשדרג עדיין. Langflow 1.13 מכבה את הכניסה האוטומטית כברירת מחדל.
כדי לשדרג, גבו את מסד הנתונים, את המפתח הסודי ואת הקבצים שהועלו. אם השרת משתמש בכניסה אוטומטית, הכינו את החשבון הקיים לכניסה בסיסמה, כפי שמתארות הנחיות השדרוג של Langflow. שדרגו את חבילת Python עם pip install --upgrade "langflow==1.13.0". ב-Docker, עברו לתמונת langflowai/langflow:1.13.0 ושמרו על הנתונים המתמשכים של הפריסה. אם אינכם מצליחים להיכנס לאחר השדרוג, פעלו לפי שלבי השחזור שאליהם מקשרות אותן הנחיות. אל תמחקו ואל תתקינו מחדש את Langflow כדי להחזיר גישה, מפני שהתיעוד של Langflow מזהיר שזה עלול להסיר לצמיתות את הזרימות שלכם.
ב-29 באוקטובר, IBM גם פרסמה רשומות CVE עבור 29 פגמים אחרים ב-Langflow וציינה את גרסאות 1.12.4 ו-1.12.5 כתיקונים שלהם. אחד מהם, CVE-2026-104339, עלול גם לאפשר לתוקף ללא חשבון להריץ קוד שרירותי, ו-IBM מדרגת אותו 9.8. אף אחד מ-33 הרשומות, כולל ארבעת אלה, לא מפרט את 1.13.0 כפגיעה.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.