האקרים ניצלו פרצות Plex2Shell כדי להתקין כורי מטבעות קריפטוגרפיים ודלת אחורית ל-Linux
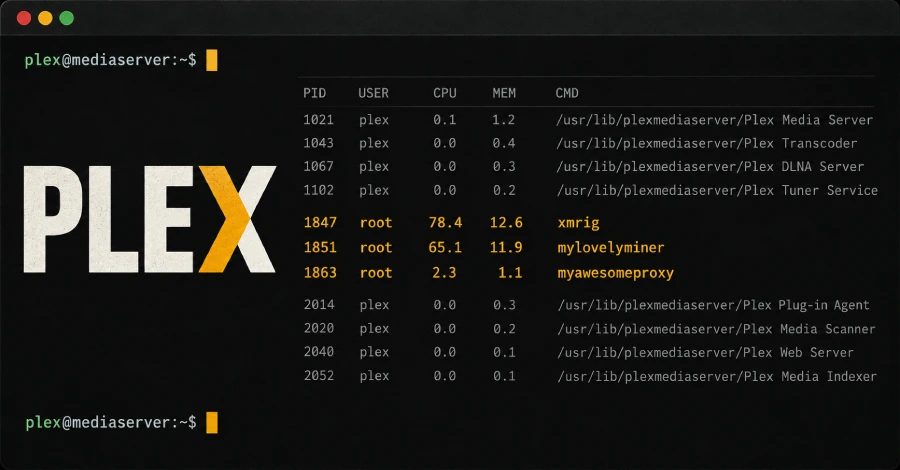
גורמי איום מנצלים באופן פעיל שרשרת של ארבע פרצות המכונה Plex2Shell ב-Plex Media Server כדי להשיג הפעלת קוד מרחוק ללא אימות ולהתקין כורה מטבעות קריפטוגרפיים XMRig ודלת אחורית של פרוקסי הפוך ב-Linux.
ניצול פעיל של שרשרת Plex2Shell
גורמי איום החלו לנצל שרשרת של פרצות ב-Plex Media Server כדי להתקין כורי מטבעות קריפטוגרפיים ותוכנת פרוקסי הפוך, יום לאחר פרסום הוכחת ההיתכנות (PoC) ברבים, לפי חוקר המשתמש בכינוי המקוון boredhackerblog. הפעילות כוללת שילוב של ארבע פרצות שונות, המכונות ביחד Plex2Shell.
ארבע הפרצות
CVE-2026-96652 (ציון CVSS 5.3) היא זיוף בקשות בצד שרת ללא אימות דרך נקודת הקצה /player/timeline, שבה הפרמטר protocol מוכנס ל-URL של נגן שנבנה באופן תכנותי ללא אימות, מה שמאפשר לתוקף להכריח את שרת Plex לבצע POST ליעד לבחירתו. CVE-2026-96654 (ציון CVSS 6.9) מערב נייטרול לא תקין של ערכי URL בנקודת הקצה searchOne, מה שמאפשר לתוקף לקרוא לפונקציות של תוספים אחרים ולספק פרמטרים משלו כדי להשיג את אסימון הניהול של הבעלים.
CVE-2026-96655 (ציון CVSS 5.3) היא פרצת SSRF המאפשרת למשתמש מאומת, כלומר עם אסימון הבעלים, לבקש כתובות פנימיות או חיצוניות שרירותיות דרך פרמטר הנתיב /video/:/transcode/universal. CVE-2026-96656 (ציון CVSS 8.6) היא פרצת שליטה חיצונית בשם או בנתיב קובץ המאפשרת לכתוב אובייקט משותף מסוג ELF לנתיב שבחר התוקף בתיקיית Codecs ולהפעילו. בשילוב לפי הסדר, ארבע הפרצות משיגות הפעלת קוד מרחוק ללא אימות על מופעים פגיעים של Plex Media Server.
הפרצות, יחד עם CVE-2026-96651 (ציון CVSS 7.1), נחשפו ל-Plex ב-27 ביולי 2026 על ידי חוקר האבטחה Zach Main, ותוקנו ב-Plex Media Server 1.43.3.10861 שהופץ ב-3 באוגוסט 2026. ניצול בשטח הוקלט יום אחרי שהפרטים הטכניים של השרשרת פורסמו לציבור ב-16 באוקטובר 2026.
כורה ודלת אחורית של פרוקסי הותקנו
המתקפות הובילו להתקנת מטען כורה משרת מרוחק בכתובת 217.60.194[.]116. פעילות התקפית נצפתה מכתובות ה-IP הבאות: 91.92.40[.]202, 176.65.139[.]228 ו-45.194.92[.]222.
הפרצות נוצלו גם כדי למסור רכיב בשם myawesomeproxy, ש-VirusTotal מזהה כדלת אחורית בסתר ופרוקסי הפוך עבור Linux. הפעלת התוכנית מציגה הודעה המציינת שהשימוש בתוכנה משמעו הסכמה לשימוש חיצוני אפשרי בתעבורת האינטרנט. במקביל מותקן תהליך כורה XMRig בשם mylovelyminer, ששרת הכרייה שלו מכוון אל ota.proxystream[.]st. סאב-דומיין נוסף של אותו הדומיין, global.relay.proxystream[.]st, סומן על ידי Bitsight באוגוסט 2026 בקשר לבוטנט AISURU DDoS ו-proxyware.
פוסטים ב-Reddit מצביעים על כך שמופעים של משתמשי Plex רבים הותקפו עם אותו מטען mylovelyminer, אם כי אינו ידוע בשלב זה אם מקורו בניצול של פרצות Plex2Shell. התפתחות זו מגיעה יותר מחודש אחרי ש-Plex קרא למשתמשים לעדכן את המופעים שלהם לאחר הפצת עדכון המטפל בפרצות אבטחה מרובות ולא מפורטות. לא ברור אם הפרצות האמורות היו חלק מההתראה הזו. לאור הניצול הפעיל, מומלץ למשתמשים לשמור על התקני Plex מעודכנים.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.