האקרים השתלטו על חמישה מהדורות של OVHcloud CLI כדי להפיץ תוכנה שגונבת סודות
תוקף השתמש בחשבון תורם ב-GitHub שנחטף כדי להחליף את קבצי ההורדה בחמישה מהדורות של OVHcloud CLI בבנייה שגונבת סודות, שהייתה פעילה עד 94 דקות ב-19 באוקטובר. הנה מי נחשף ומה לעשות.
מה קרה
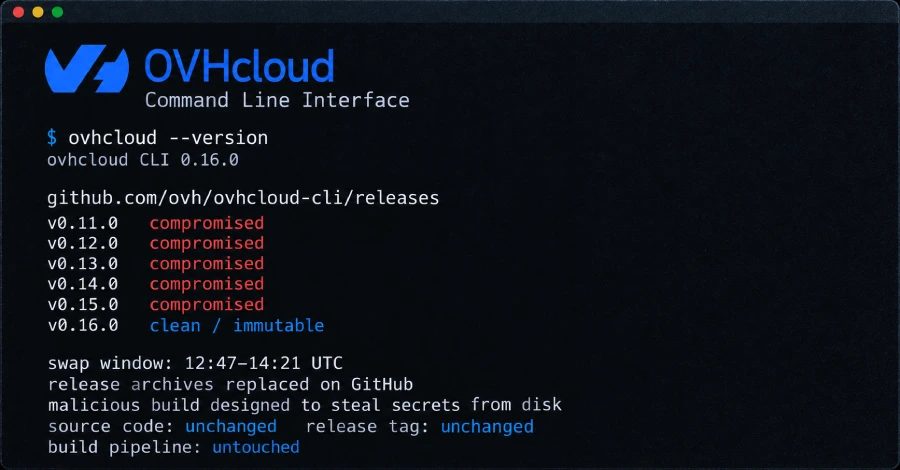
תוקף השתמש בחשבון תורם ב-GitHub שנחטף כדי להחליף את קבצי ההורדה בחמישה מהדורות קיימות של כלי שורת הפקודה של OVHcloud ביום שני, 19 באוקטובר. הקבצים החדשים היו בנייה שתוכננה לגנוב סודות המאוחסנים על הדיסק של כל מכונה שמריצה אותה, לפי ספק הענן. הם היו פעילים ב-GitHub עד 94 דקות, מ-12:47 עד 14:21 UTC, והגיעו רק לאנשים שהתקינו או עדכנו את ה-CLI במהלך החלון הזה ב-macOS, Linux x86_64 או arm64, או Windows x86_64, דרך נתיב שלא בודק hash.
קוד המקור, תג המהדורה וצינור הבנייה לא שונו: הבנייה הרעה הייתה go build פשוטה של commit מאוחר יותר שהועלתה על מהדורות שפורסמו בין 14 באפריל ל-16 בספטמבר. OVHcloud מחקה את הארכיונים שהוחלפו ופרסמה את v0.16.0 הנקייה באותו ערב כמהדורה בלתי ניתנת לשינוי, שהקבצים שלה GitHub לא יאפשר לאף אחד לשנות.
מי נחשף
OVHcloud מציינת את v0.11.0 עד v0.15.0 כפגועות ואת v0.10.0 כנקייה. ב-v0.15.0 התוקף החליף שישה קבצים, כולל checksums.txt, כך שערכי ה-hash שפורסמו תאמו לבינאריות החדשות. אותם שישה קבצים נעלמו מ-v0.11.0 עד v0.14.0. הבניות ל-Linux i386, Windows i386, Windows arm64 ו-WebAssembly לא הושפעו.
נחשפת אם הרצת את סקריפט ההתקנה הרשמי (שמוריד את ארכיון המהדורה האחרון ולעולם לא בודק hash), הורדת ארכיון מדף המהדורה, הרצת משימת CI ששלפה את הארכיון ללא hash מוצמד, או הרצת פקודת העדכון של ה-CLI עצמו מ-v0.12.0, v0.13.0 או v0.14.0 ב-macOS או Linux. משתמשי Homebrew היו מוגנים: ה-cask הצמיד את ה-SHA-256 המקורי ושום דבר לא השתנה ב-tap. גם go install, בנייה מקוד מקור ותמונת ה-Docker לא הושפעו.
איך לזהות ומה לעשות
לקוח זיהה את ההחלפה באמצעות go version -m על הבינארי של v0.15.0 עבור Linux arm64. הבנייה הזו נושאת pseudo-version (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), commit 5ead8ef במקום 760fd72, ושורת -ldflags="-s -w" שאין במהדורות האמיתיות. העצה שלפיה כל בנייה עם +dirty או סימון vcs היא זדונית הייתה מסמנת גם את המהדורה הנקייה v0.16.0 של OVHcloud. ערך ה-hash המפורסם היחיד של קובץ שהוחלף הוא הארכיון של v0.15.0 עבור Linux arm64: SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb.
מייסד OVHcloud אוקטב קלבה כתב שכל מי שהושפע צריך לשנות את כל הסודות המאוחסנים על הדיסק, מכיוון שה-CLI שומר את אישורי ה-API של OVHcloud ב-~/.ovh.conf. אם הרצת בנייה שהוחלפה או שאתה לא יכול לדעת, תטפל בכל סוד שניתן לקריאה מהמכונה הזו כחשוף והחלף אותו ממכונה אחרת, ואז הסר את הבינארי והתקן את v0.16.0. עדכון מחליף את התוכנית אבל לא מבטל מפתח שכבר הועתק. OVHcloud לא אמרה אילו קבצים הבינארי קורא, לאן הוא שולח אותם או כמה עותקים הורדו; אף עותק לא נותח בפומבי, והובטח ניתוח לאחר האירוע.
איך זה קרה
כל מי שיש לו גישת כתיבה למאגר GitHub יכול להחליף קבצי מהדורה אלא אם כן הופעלה בלתי ניתנות לשינוי; OVHcloud לא הפעילה אותה, וקלבה אמר שהבעיה נבעה מכך. האפשרות דלוקה כעת והצינורות לא הושפעו. ההעלאות הגיעו דרך חשבונו של תורם שעבודתו הממוזגת נמצאת במאגר התיעוד של OVHcloud. OpenSourceMalware מקשר את החשבון ל-GlassWorm, הקמפיין שמסתיר קוד בתווי Unicode בלתי נראים ושולף שלבים מ-memo של ארנק Solana, ומציין שארבעה מאגרים אישיים נדחפו בכוח במרץ עם טוען כזה. האם אותה ישות ביצעה את שניהם היא "הסקתנו", כתבו החוקרים, ושום דבר מהבינארי של אוקטובר לא קושר ל-GlassWorm.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.