Forescout מפרטת את פלטפורמת ROMULUS ClickFix המפיצה את Legion Loader
חוקרי Forescout תיארו את ROMULUS, פלטפורמת מסירה מסוג ClickFix המשתמשת בדפי נחיתה מזויפים כדי לגרום למשתמשים להריץ פקודות זדוניות המתקינות את Legion Loader ומטענים נוספים.
ROMULUS הופכת פיתיונות ClickFix להפצת תוכנות זדוניות
חוקרי אבטחת סייבר ב-Forescout חשפו פלטפורמת מסירה מסוג ClickFix בשם ROMULUS המשמשת להפצת תוכנות זדוניות כגון Legion Loader. הפלטפורמה פועלת כמו שירות מסירה של תוכנות זדוניות באמצעות מיקום פיתיונות בסגנון ClickFix בדפי נחיתה מזויפים וגרימה למשתמשים להריץ פקודות זדוניות שמדביקות את המחשבים שלהם עצמם.
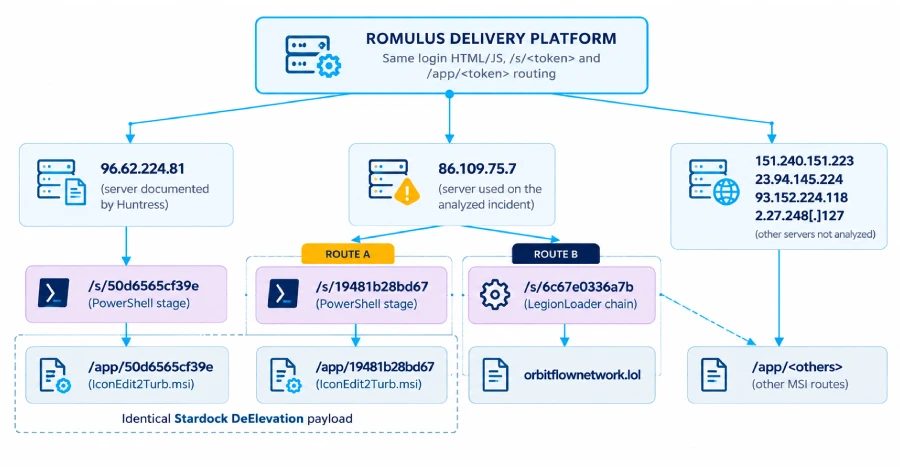
Sai Molige, חוקר אבטחה שמעורב בניתוח, אמר כי ROMULUS עשויה להיות לוח בקרה בהפעלה פרטית, שירות מסירה פלילי מסחרי ברשת, מסגרת שותפים, או תוכנה שהועתקה בין מפעילים. Forescout זיהתה שש כתובות IP שמריצות את ROMULUS: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 ו-2.27.248[.]127.
משלב ההכנה של PowerShell ל-Legion Loader
החוקרים אמרו כי 96.62.224[.]81 זוהה בעבר כמארח סקריפט ClickFix וקובץ התקנה מסוג MSI בקמפיין שהשתמש ב-Custom GPTs זדוניים של ChatGPT כדי להעביר קורבנות לכתובת URL מזויפת ששירתה את פיתיון ה-ClickFix. מאוחר יותר Forescout מצאה את אותה תוכנת זדון נמסרת דרך 86.109.75[.]7, שאירח גם לוח בשם הקוד ROMULUS.
שרשרת ClickFix נפרדת שימשה להרצת סקריפט PowerShell הממסר את Legion Loader, המכונה גם Satacom downloader, CurlyGate ו-RobotDropper. ROMULUS חושף שתי נקודות קצה שנועדו להוריד סקריפט הכנה של PowerShell, שלאחר מכן קובע אם המטען הבא הוא קובץ התקנה מסוג MSI נגוע בסוס טרויאני הנושא מטעין של תוכנות זדוניות או ארכיון מוצפן המכיל את Legion Loader. המטעין מתקשר עם שרת מרוחק כדי לאחזר ולהריץ מטענים נוספים.
ייחוס והגנה
Forescout אמרה שלא ידוע מי עומד מאחורי ROMULUS. אין לפלטפורמה שום חפיפה עם RomulusLoader, משפחת תוכנות זדוניות הקשורה ל-Silver Fox, הידוע גם כ-TA4922, גורם איום מקושר לסין שהשתמש בתירוצים קשורים למסים כדי להפיץ טרויאנים של גישה מרחוק כגון ValleyRAT (המכונה גם Winos 4.0), DcRAT, וייתכן גם Venom RAT, באמצעות DLL sideloading.
הממצאים מצביעים על כך ש-ClickFix מתפתח מעבר לטכניקת הנדסה חברתית לנקודת כניסה יעילה לתוכנות זדוניות. Forescout המליצה לצוד פקודות PowerShell חשודות ואירועי DLL sideloading כדי להפחית את האיום.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.