GMO מציעה פרס של עד מיליון דולר לאחר פריצה לענן מסחר ב-FX
קבוצת GMO Internet היפנית מציעה עד מיליון דולר בסך הכול עבור מידע שיעזור לתפוס את התוקפים שפרצו לשירות Onamae.com Desktop Cloud, לאחר שסירבה לדרישת סחיטה הקשורה לחשבונות מסחר ב-FX.
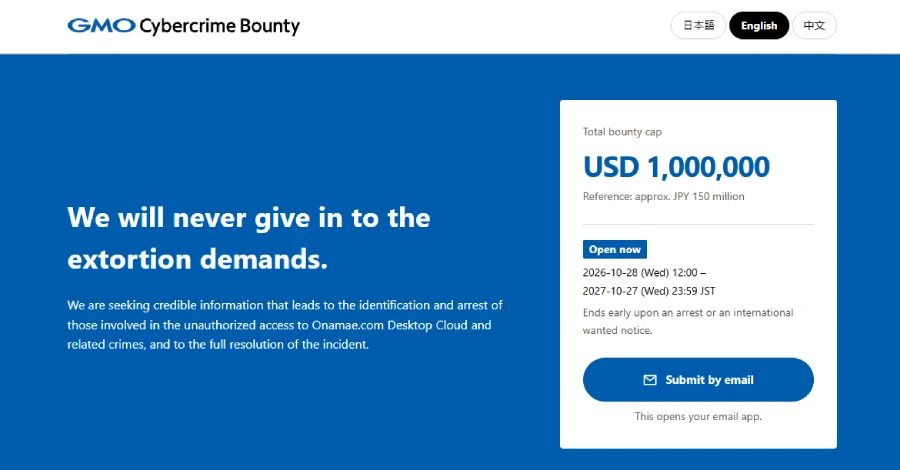
קבוצת GMO Internet היפנית פתחה תוכנית פרסים של עד מיליון דולר בסך הכול עבור מידע שיעזור לתפוס את תוקפי הפריצה ל-Onamae.com Desktop Cloud, לאחר שסירבה לדרישת סחיטה. התוכנית נפתחה ב-28.10 ומשלמת רק אם מידע מוביל למעצר או להודעת מבוקש בינלאומית. השירות מארח שולחנות עבודה של Windows למסחר ב-FX, וברוקר קשר עסקאות לא מורשות בחשבונות של חלק מהלקוחות להתחברויות שדלפו מהשירות.
תנאי הפרס
GMO מפעילה ומממנת את GMO Cybercrime Bounty. מידע נשלח באימייל לכתובת באתר ייעודי ביפנית, אנגלית או סינית, ויכול להיות אנונימי. התוכנית פתוחה עד מעצר, הודעת מבוקש בינלאומית או 27.10.2027, לפי המוקדם. GMO רוצה מידע שמקשר אנשים, שרתים, דומיינים, כתובות IP, חשבונות או כתובות קריפטו לתקיפה, לסחיטה או לתנועת כספים.
מידע מזכה בכסף רק אם מוביל למעצר, כולל מחוץ ליפן, או להודעת מבוקש בינלאומית כמו Interpol Red Notice. GMO מחליטה עד כמה כל מידע עזר; מוסר מידע אחד יכול לקבל את מלוא מיליון דולר או שהסכום יתחלק. יש להוכיח זהות לפני תשלום. GMO מזהירה לא לפרוץ למערכות, לא לנהל משא ומתן עם תוקפים או לשלם להם, ולא לשלוח מידע שדלף או תוכנה זדונית.
הפריצה וההשפעה על המסחר
GMO Internet, החברה הבת שמפעילה את השירות, גילתה ב-20.10 שתוכנות זדוניות הותקנו על שרתי חלק מהלקוחות. היא סגרה שרתים בכל התוכניות מ-21.10. היא סופרת 26,739 שרתים כעלולים להיות מושפעים, לא כפריצות או גניבות מידע מאושרות. ב-24.10 אישרה GMO בעיית אבטחה, גישה לא מורשת והוצאת מידע לקוחות. כל מה שאוחסן בשרתים אולי נצפה, כולל פרטי התחברות ב-MetaTrader 4 ו-5 (MT4/MT5).
לקוחות דיווחו על עסקאות לא מזוהות מ-21.10. OANDA Japan אישרה שצד שלישי התחבר וסחר בחשבונות של חלק מלקוחותיה באמצעות צמדי ID וסיסמה שלדעתה דלפו משרתי GMO. היא הגבילה מסחר בחשבונות שעלולים להיות מושפעים ולא מצאה פריצה במערכות הליבה שלה נכון ל-26.10. GMO מסרה ב-28.10 כי טרם אישרה על כמה לקוחות יחולו התשלומים או אילו עסקאות יהיו זכאיות לפיצוי.
איומים והמלצות ללקוחות
GMO אומרת שהתוקפים איימו להמשיך לתמרן חשבונות לקוחות ביותר מ-70 חברות ניירות ערך ו-FX, לפרסם מידע על השירות ועל מחשבי הלקוחות, לפגוע בהם בכופרה ולפרסם פרטים על מערכות GMO. הם קבעו צהריים ב-27.10 לשחרור מידע לקוחות ולהשקת כופרה. לא אושרה מתקפת כופרה נכון ל-13:55 לפי שעון יפן באותו יום. GMO אומרת שהתוקפים אספו מידע על כל מי שביקר באתר שלהם ומורה למבקרים להריץ סריקת אנטי-וירוס מלאה.
נכון ל-28.10, GMO לא אמרה איך התוקפים נכנסו. Masatoshi Kumagai, ראש GMO Internet Group, כתב ב-25.10 שהאקרים אתיים של הקבוצה הזהירו את צוות השירות מראש על בעיות. התגובה לא הייתה מהירה או יסודית מספיק, כתב, והתוקפים ניצלו את הפער. GMO הורתה ללקוחות לשנות סיסמאות מסחר ממכשיר שלא שימש למסחר ב-FX, לסיים כל הפעלה מחוברת, לבדוק היסטוריית מסחר, להפעיל אימות דו-שלבי היכן שמוצע, להריץ סריקת אנטי-וירוס מלאה ולגבות נתונים.
GMO Internet תשלם לכל משתמש נוכחי ¥5,000 ותכסה הפסדי מסחר ובעמלות בפועל מעסקאות שהיא מאשרת שהיו לא מורשות ונגרמו מהפריצה. לקוחות שאישרה שמידע שלהם פורסם יקבלו גם ¥10,000 עד ¥25,000 עבור כל סוג מידע שנחשף.
סיקור קודם: GMO Internet הזהירה שענן מסחר במטבעות נפרץ; התוקף דורש 50 מיליון דולר
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.