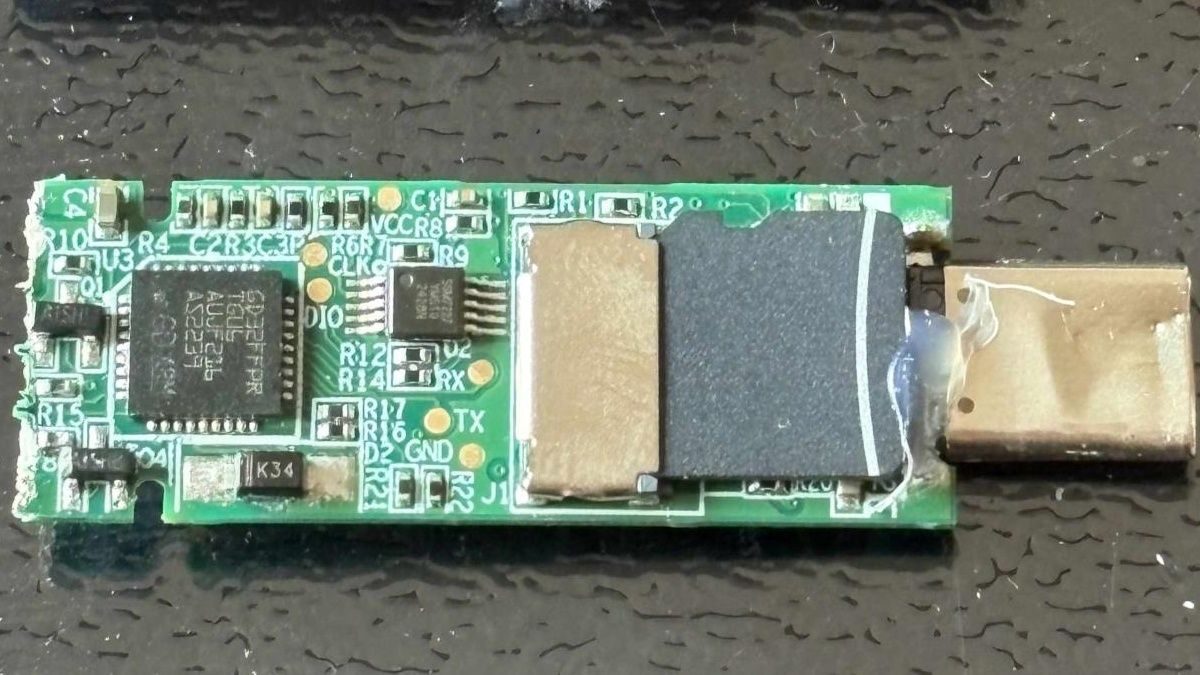
כונן USB עם קורא טביעות אצבע של Lenovo ThinkPlus FU100 נמצא ככרטיס SD לא מוצפן
חוקר האבטחה Xusheng Li מצא שכונן ה-USB עם קורא טביעות אצבע של Lenovo ThinkPlus FU100, שנמכר כמכשיר מוצפן AES-256, הוא בפועל כרטיס SD לא מוצפן. בדיקה נוספת בסיוע AI חשפה חשבונות דלת אחורית ומפתחות קבועים מראש במוצרי אחסון USB אחרים.
חוקר האבטחה Xusheng Li מצא שכונן ה-USB עם קורא טביעות אצבע של Lenovo ThinkPlus FU100, שנמכר כמכשיר מוצפן ב-AES-256, היה מבפנים פשוט כרטיס SD. קורא טביעות האצבע רק איפשר את חיבור ה-USB, ושום דבר בכרטיס לא היה מוצפן בפועל. בדיקה נוספת בסיוע AI בשבוע שעבר מצאה חשבונות דלת אחורית בכונן של יצרן אחר ומפתחות קבועים מראש במוצרי אחסון USB אחרים שנחשבו למאובטחים.
ממצאי Lenovo FU100
לי הציג את ה-FU100 כ'פשוט כרטיס SD במארז מהודר', באומרו שגישה פיזית הופכת את הנתונים לקלים להשגה. הניתוח המקורי התרחש בשנה שעברה, עם תיקון ביניים שכלל אפוקסי מעל הכרטיס. תיקון מאוחר יותר של Lenovo, שפורסם בתחילת השנה עבור כונני FU100, FU200, TU800 וה-SSD TSD303, מחייב את הבעלים להתקשר לקו שירות בסין ולשלוח את המכשירים חזרה להחלפה או לקבל שדרוג קושחה באתר. Lenovo ממליצה לגבות נתונים תחילה וממליצה בחום למחוק את הכונן לפני שליחתו. Lenovo דירגה את חומרת ההתראה כגבוהה, ואחד משלושה CVE מכסה תוכנת תצורה שעלולה לאפשר למשתמש מקומי ומחובר לעקוף אימות מכשיר ולהירשם עם טביעת אצבע לא מהימנה.
פגם בסיסמה ב-TSD303
אותו מחקר מצא בעיה אחרת ב-SSD החיצוני TSD303 של Lenovo. הנתונים בו היו מוצפנים, אך הכונן שלח את הסיסמה הנכונה בחזרה דרך USB בטקסט גלוי כדי שהתוכנה תשווה אותה. תיקון ראשון, שלושה חודשים לאחר הדוח הראשוני, השתמש בהצפנה עם צופן בלוקים ומפתח שנגזר מערך דמוי חותמת זמן; התוכנה של Lenovo יכלה לגזור את המפתח הזה, ולכן התיקון היה פגיע אם מפרקים אותו. תיקון מאוחר יותר, בסוף השנה שעברה, גורם לכונן לבדוק בעצמו את הסיסמה שהוקלדה, כך שהסיסמה הנכונה לעולם לא יוצאת מהכונן.
ספקים אחרים והנדסה לאחור בסיוע AI
אותו SDK כיסה תשעה מכשירים אחרים ממספר ספקים, ורובם גם יכלו לחשוף סיסמאות בפני גורם מנוסה; שניים השאירו נתונים לא מוצפנים על כרטיס microSD. הגנת העתקה שונה מגישה ישירה, משום שכוונתה לאפשר לנמענים לצפות בקבצים אך לא להעתיק אותם. לי השתמש ב-Codex של OpenAI עם כלי ההנדסה לאחור של מעסיקו נגד סכימות ההגנה של ספקים אחרים. הכלי של Netac נפרץ בכשבע דקות לאחר ש-Codex מצא מפתח קבוע המובנה בתוכנה והסיסמה של המשתמש שנכתבה ליומני אבחון. ל-USB Copy Protection של KakaSoft הייתה סיסמה פנימית שהתוכנית בונה בעצמה, ו-Codex בנה אותה מחדש כדי לפענח קובץ בדיקה בלי סיסמת המשתמש בכעשרים ושש דקות. ל-Copy Secure של Nexcopy לקח כעשר דקות, כשהמפתח שלה נפתח באמצעות תעודה המובנית באפליקציית הצפייה. ל-YutianDun של SecZure היו שני חשבונות דלת אחורית נסתרים עם סיסמאות פשוטות, שהתגלו באמצעות דיבוג time-travel. הערותיו של לי מרמזות שאין להניח כוונת זדון.
גילוי וצמצום סיכון
לי לא מסר אזהרה ל-KakaSoft, ל-Nexcopy או ל-SecZure, בטענה שאין לאסוף או לעדכן בקלות כונן שכבר נמצא בידי תוקף. הוא אמר שאימות בצד הלקוח לעולם אינו מאובטח ושמשתמשים צריכים לאמת בעצמם את הטענות לאבטחה. ל-Netac לא היה תיקון נכון למועד הרצאתו של לי במרץ. כדוגמה להצפנה שנעשתה כראוי, לי ציין כונן USB בקוד פתוח שגוזר את המפתח שלו מסיסמת המשתמש, כך שקריאת כרטיס ה-microSD לבדה לא נותנת לתוקף דבר.
מקורות: Tom's Hardware
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.