מתקפות הפעלה מחדש של אסימונים ב-Microsoft 365 פגעו ב-79 ארגונים ו-97 חשבונות נפרצו
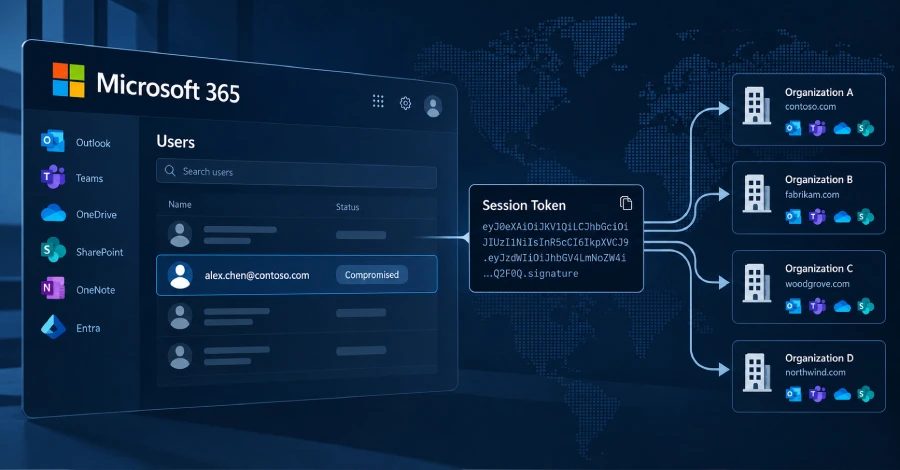
חוקרים חשפו קמפיין הפעלה מחדש של אסימונים ב-Microsoft 365 באמצעות ממסרים adversary in the middle, שפגע ב-97 חשבונות ב-79 ארגונים ורשם 48 מכשירי Entra מזויפים כמנגנון התמדה.
סקירת התקפה
חוקרי Huntress זיהו קמפיין Microsoft 365 בין 14 ביולי ל-22 בספטמבר 2026, שהשתמש בממסרי adversary in the middle כדי ללכוד הפעלות התחברות ולהפעיל מחדש אסימונים שנגנבו. התקפה שכונתה token spraying כללה הפעלה מחדש של אסימונים רבים בקנה מידה גדול על פני ארגונים אחדים. החוקרים תיעדו 497 אירועי התחברות מוצלחים בין ארגוני הקורבנות מתוך יותר מ-200000 ניסיונות התחברות, ולבסוף פגעו ב-97 חשבונות.
הפעלה מחדש של אסימונים ועקיפת MFA
דף הכניסה AitM ישב בין הקורבנות לתשתית Microsoft לגיטימית, ולכד אישורי התחברות וקודי MFA שהוזנו, ואז מסר את המידע לדף הכניסה האמיתי. המטרה הייתה לאסוף את אסימון הגישה שהנפיקה Microsoft לאחר התחברות, כדי שתוקפים לא יצטרכו לעקוף MFA פעם נוספת. אסימון ההוכחה של ההתחברות הופעל לאחר מכן מחדש ממכשירי התוקפים תוך דקות, כדי לבצע ניסיונות התחברות אוטומטיים לשירותי Microsoft 365.
התמדה באמצעות מכשירים ואפליקציות אימות
התוקפים הוסיפו מכשירי Entra מזויפים ואפליקציות אימות חדשות כמנגנוני התמדה. בלפחות 19 ארגונים הוסרו שיטות MFA קיימות ונרשמו שיטות MFA חדשות תוך שלוש שעות מההתחברות הראשונה. ב-21 ביולי 2026 הופעלה אפליקציית אימות חדשה בשם iPhone 13 פחות מ-51 דקות לאחר חטיפת ההפעלה. לפחות 48 מחשבים מזויפים נרשמו בספריות הקורבנות, ובכך סיפקו דרך עמידה לבקש אסימונים מעבר להפעלה הגנובה לבדה.
ניצול כללי דוא"ל, ייחוס והמלצות
הקמפיין קבע כללי תיבת דואר מוסתרים עם שמות כגון . sss ss iT ,., ........ s ו-d, כדי למחוק או להעביר הודעות המתייחסות להפקדת משכורת ובונוס. תיבת דואר אחת שנפרצה שימשה לשליחת ספאם יוצא למאות נמענים חיצוניים, לאחר שהכללים סימנו את כל ההודעות הנכנסות כנקראות ומחקו אותן. Microsoft Entra ID Protection דירגה את החשבון הפגוע בסיכון גבוה. האסימונים נבעו מממסרי AitM שמאחורי דפי התחברות מזויפים, דיוג קוד מכשיר והנדסה חברתית במהלך התחברויות לגיטימיות. הפעילות נבעה מכתובת IP רומנית 193.26.115.221; AsyncRAT ומספק האחסון הגרמני 1337 Services GmbH קושרו אליה. GreyNoise רשם 29 כתובות IP מאותו ספק, מתוכן 10 סומנו כזדוניות ו-5 כחשודות. הספק עצמו קשור ל-StarkRDP ול-rdp.sh. הדומיינים הקשורים לשניהם הוסרו בינואר 2025 במבצע Talent יחד עם Nulled, Cracked ו-Sellix. StarkRDP מכחיש מעורבות וטוען כי הוחרמו רק שרת האתר והדומיין. ארגונים החשודים שנפרצו בהפעלה מחדש של אסימונים מומלצים לבטל הפעלות ולאפס סיסמאות, לערוך ביקורת על מכשירי Entra, לסקור שיטות MFA, לחפש כללי תיבת דואר בלתי צפויים ויישומים ארגוניים חדשים, ולהגביל את תהליך קוד המכשיר באמצעות מדיניות Conditional Access. מדיניות Conditional Access יכולות לסייע למלא חלק מפערי האבטחה ש-MFA אינו יכול, אם מיושמות כראוי, והן צריכות לדרוש MFA או לחסום לכל המשתמשים, לכל יישומי הענן ולכל סוגי יישומי הלקוח ללא תנאי.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.