Amazon, LiteLLM, Dify ve benzeri uygulamaları API anahtarları için hedef alan AI ajan kampanyasını ortaya çıkardı
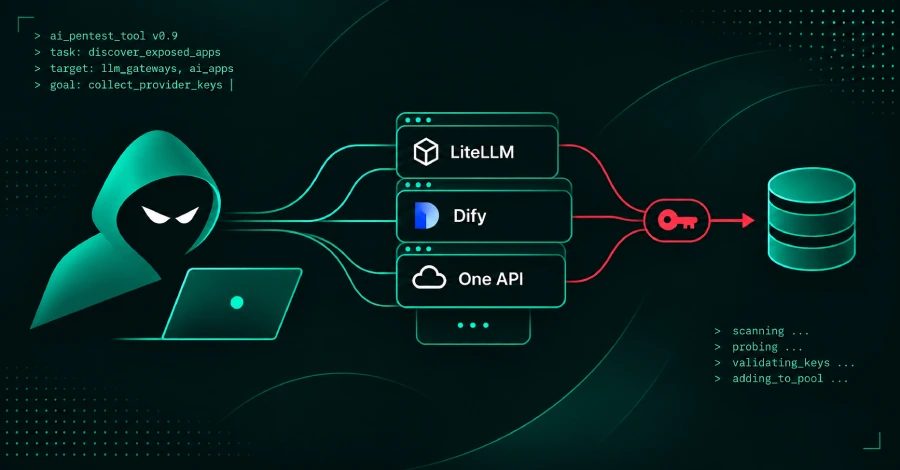
Amazon tehdit istihbaratı, ARTEX üzerinde çalıştığı düşünülen AI ajanlarının LiteLLM ve Dify gibi açıkta kalan AI uygulamalarını tarayarak sağlayıcı anahtarlarını çaldığını ve bunları ileri saldırılar için ortak bir havuzda topladığını tespit etti. Ekip, kampanyayı orta düzeyde bir güvenle ayrı Çin bağlantılı gruplara bağlıyor.
Amazon'ın tehdit istihbaratı ekibi, AI ajanlarının sağlayıcı API anahtarlarını çalmak için internete açık AI uygulamalarını sistematik olarak taradığı bir kampanyayı ortaya çıkardı. Açık kaynaklı sızma testi aracı ARTEX üzerinde çalıştığı düşünülen ajanlar; LiteLLM, Dify, One API, Langflow ve RAGFlow gibi platformları hedef alarak depolanmış kimlik bilgilerini çıkardı ve bunları yeniden kullanmak üzere ortak bir havuza ekledi.
Kampanya Ayrıntıları
Ajanlar 3 Ekim'den geçen hafta sonuna kadar faaliyet göstererek, Amazon'un MadPot ağında popüler LLM hizmetleri gibi görünen yem sunucularına istek gönderdi. Yakalanan kayıtlar, ajanların bilinen giriş noktalarından oluşan bir oyun kitabını izlediğini; varsayılan yönetici kimlik bilgilerini, tamamlanmamış kurulumları, kimlik doğrulama atlatmalarını ve sunucu taraflı istek sahteciliği güvenlik açıklarını istismar ettiğini gösteriyor. Ekip, operatörlerin ayrı Çin bağlantılı gruplar olduğuna orta düzeyde güvenle değerlendiriyor ve bunu Basitleştirilmiş Çince istemler ile Çin saat dilimi ayarlarına dayandırıyor.
Ajanlar bulut kimlik bilgileri bulduğunda, AI modellerini barındıran yönetilen hizmetlere ve gizli bilgi depolarına öncelik verdi; genel bulut erişiminden çok premium AI modellerine odaklandı. Ayrıca sızan anahtarları bulmak için internet tarama hizmetlerini, sertifika şeffaflığı günlüklerini, GitHub depolarını, paket kayıt defterlerini, kapsayıcı görüntülerini ve yapıştırma sitelerini kullandı. Microsoft yakın zamanda GitHub gizli bilgisi avcılığı için benzer ajanlı AI araçlarının kullanıldığını bildirdi; FBI da dünya genelinde birden çok sektörde en az Ağustos'tan beri ARTEX kullanıldığını belirten bir FLASH uyarısı yayımladı.
İstismar Edilen Güvenlik Açıkları
Oyun kitabında birkaç bilinen hata yer alıyor: Langflow CVE-2025-3248, 1.3.0 öncesi sürümlerde uzaktan kod çalıştırmaya izin veren eksik kimlik doğrulama sorunu; bu sorun Mayıs 2025'te CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna eklendi. RAGFlow CVE-2026-28797, varsayılan olarak kendi kendine kaydın etkin olduğu kayıtlı bir hesap gerektiren sunucu taraflı şablon enjeksiyonu; sandbox düzeltmesi 0.25.0 sürümünde yayımlandı. One API ailesi sistemlerinde isCliRequest başlığı üzerinden kimlik doğrulama atlatma; buna ilişkin etkilenen sürümler veya düzeltme adı verilmedi. Diğer başlıklar, istemci tarafı JavaScript, kaynak haritaları, hata ayıklama rotaları ve ortam dosyalarında bırakılan gizli bilgileri kapsıyor.
Savunmacı Öneriler
Amazon ekibi, AI uygulamalarını, model ağ geçitlerini ve çıkarım uç noktalarını diğer üretim sistemleri gibi ele almayı öneriyor. Savunmacılar; LiteLLM'in master anahtarı gibi varsayılan kimlik bilgilerini değiştirmeli, yeni kurulumları tamamlanmamış bırakmamalı, yapılandırma dosyalarını ve CI/CD boru hatlarını gömülü gizli bilgiler için taramalı, açığa çıkan kimlik bilgilerini hızla döndürmeli, Cloudflare API token'larına son kullanma tarihi ve IP kısıtlaması koymalı ve artex-* ile ilgili kalıplarla adlandırılmış Cloudflare Worker betiklerini izlemelidir. Ekip ayrıca yem bulgularıyla yayımlanan göstergen IP adreslerini ve Cisco Talos araştırmacılarının ARTEX ile bağlantılı adreslerini günlüklerde kontrol etmeyi tavsiye ediyor.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.