Saldırganlar Microsoft'un Agent Framework PyPI Paketini Ele Geçirip Bulut Kimlik Bilgilerini Çaldı
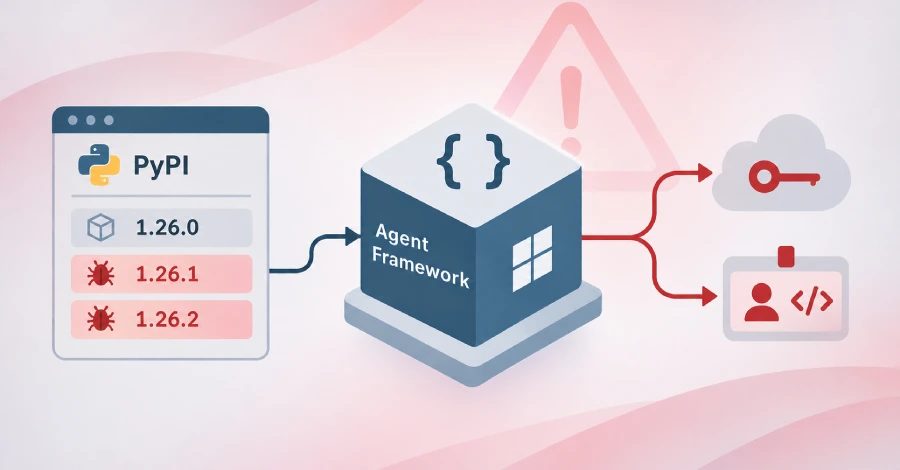
Microsoft'un agent-framework PyPI paketinin kötü amaçlı 1.26.1 ve 1.26.2 sürümleri her Python başlatmada bir kimlik bilgisi çalma aracı çalıştırdı ve bulut kimlik bilgilerini bir webhook uç noktasına sızdırdı.
Saldırganlar Microsoft'un agent-framework paketini PyPI üzerinde ele geçirdi ve 17 Kasım 2026'da kötü amaçlı 1.26.1 ve 1.26.2 sürümlerini yayımladı. Sürümler 33 dakika arayla yayımlandı ve her Python başlatmada bir kimlik bilgisi çalma aracı çalıştıracak şekilde tasarlandı. Her iki sürüm de PyPI'de karantinaya alındı.
Çalma aracının çalışma şekli
Kurulduktan sonra her wheel, site-packages içine bir .pth dosyası ekler. Python, .pth dosyalarındaki import satırlarını her yorumlayıcı başlatmada çalıştırır; bu nedenle çalma aracı Agent Framework içe aktarılıp aktarılmadığına bakılmaksızın, etkilenen ortamdaki her Python başlatmada, pip dahil çalışır. 1.26.1 sürümü agent_framework_meta.pth kullanırken, 1.26.2 sürümü af_runtime_diag.pth kullanır.
Toplanan bilgiler
Socket'a göre her iki sürüm de Python başlatma kancaları kurar ve kimlik bilgilerini, ortam verilerini ve bulut kimlik token'larını sessizce toplar, ardından bunları bir webhook.site uç noktasına sızdırır. Çalma aracı, alt dize eşleşmesine göre ortam değişkenlerini; Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, Docker yapılandırması, Hugging Face, Microsoft Azure DevOps ajanları ve .env ile JSON dosyalarına ait kimlik bilgisi dosyalarını yakalar. Ayrıca Azure DevOps OIDC token'larını, Azure yönetilen kimlik token'larını ve Azure örnek meta verilerini yakalar ve yanıtın en fazla 8.000 karakterini saklar.
Yeni kimlik bilgileri isteme
SafeDep'e göre kod platformdan yeni kimlik bilgileri istemektedir, bu nedenle saklanan sırların döndürülmesi bunları kapsamaz. Bir Azure DevOps hattında SYSTEM_ACCESSTOKEN ve SYSTEM_OIDCREQUESTURI, api://AzureADTokenExchange için federated token istemeye yeterlidir. Azure compute üzerinde, yönetilen kimlik uç noktasından her kaynak için bir access token ister; App Service ve Functions'ta IDENTITY_ENDPOINT veya MSI_ENDPOINT, diğer yerlerde 169.254.169.254 kullanır. Ayrıca örnek meta verilerini çeker.
Sızdırma ve yanıt
Toplanan tüm bilgiler bir JSON belgesine kaydedilir, zlib ile sıkıştırılır, Base64 ile kodlanır ve sabit kodlu bir URL'ye, webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb adresine HTTPS POST ile gönderilir. 1.26.2 sürümü ayrıca af_runtime_diag.py içe aktarır, GitHub Actions OIDC token'larını toplar ve kimlik bilgisi ile ilgili ortam değişkenleri için arama kalıplarını genişletir. Saldırganın yayımlama erişimini nasıl elde ettiği belirsizdir. Kullanıcılara etkilenen ana makineleri ve runner'ları izole etmeleri, paketi 1.26.0 sürümüne sabitlemeleri, temiz bir ortamdan geri yüklemeleri, 17 Kasım 2026'da 20:35 ile yaklaşık 21:20 UTC arasındaki maruziyeti kontrol etmeleri, proxy ve DNS günlüklerini aramaları, açığa çıkan kimlik bilgilerini temiz bir sistemden döndürmeleri, Azure kimliklerini ve etkinlik günlüklerini denetlemeleri ve Azure'a dağıtım yapan GitHub Actions iş akışlarını denetlemeleri önerilir. OX Security, saldırganların wheel oluşturma akışını ele geçirerek kötü amaçlı mantığı içeri eklemiş olabileceğini söyledi. agent-framework, bu yıl ele geçirilen ikinci Microsoft ile ilgili PyPI paketidir; Mayıs 2026'da TeamPCP'nin arkasındaki tehdit aktörleri, Mini Shai-Hulud solucanını dağıtmak için durabletask paketinin üç kötü amaçlı sürümünü yayımladı.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.