Saldırganlar AhsayCBS Açıklarını Kullanarak Sandbox'tan Kaçan Python Arka Kapısını Dağıttı
Huntress, saldırganların iki yamalanmış AhsayCBS açığını zincir olarak kullanarak kimlik doğrulamayı aştığını, JSP web kabukları, XMRig madencileri, tünel araçları ve yedekleme sunucularında Python arka kapısı dağıttığını söylüyor.
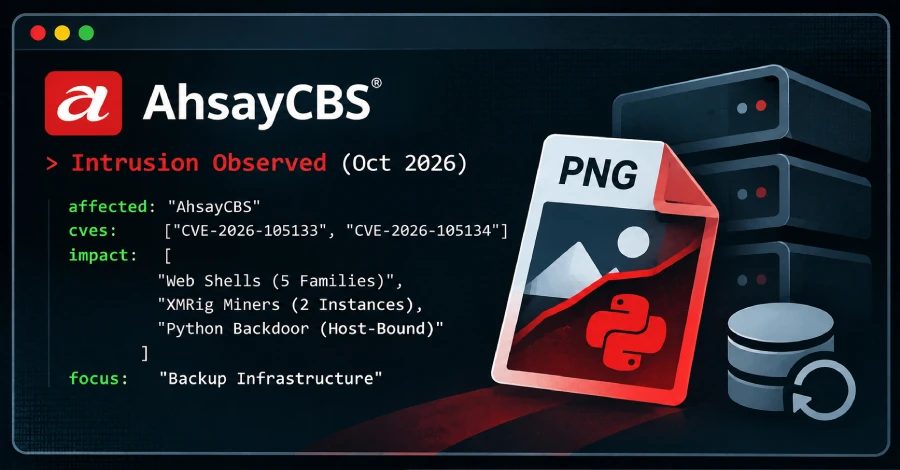
Huntress araştırmacıları, yedekleme sunucularında Python tabanlı bir implant dağıtmak için iki yamalanmış AhsayCBS güvenlik açığını kullanan bir saldırıyı açıkladı. Ekim 2026'daki etkinlik, kimlik doğrulamayı aşmak ve komut çalıştırmak için CVE-2026-105133 ve CVE-2026-105134 açıklarını zincir olarak kullandı. Yamalar Ahsay Backup tarafından Ekim 2026 ortasında yayımlandı.
Açıklar ve izinsiz giriş
Araştırmacılar, iki güvenlik açığının sıfır gün olarak silahlandırıldığını değerlendirdi. Yönetilen güvenlik platformu, tehdit aktörlerinin ilk olarak web kabukları ve XMRig madencileri dağıtmak için hızlı ve kaba bir yaklaşım kullandığını gördü. Ekim 2026 olayı daha sabırlıydı; Huntress araştırmacısı Jonathan Semon'a göre kabuklar birkaç yere yerleştirildi, iki madenci çalıştırıldı, tünel araçları konumlandırıldı ve yedekleri tutan sunuculara özel bir implant kuruldu.
Web kabukları ve madenciler
Bilinmeyen tehdit aktörü, Jakarta Server Pages (JSP, eski adıyla JavaServer Pages) web kabuklarının beş ailesini bıraktı. Bunlar arasında exec, cd, upload, download parametreleriyle komut çalıştırma ve dosya aktarımı yapan imzalı API nsmind.jsp; PNG piksel verilerinde şifreli yük gizleyip bellekten çalıştıran yükleyici AhsayCBS.jsp; sabit kodlu anahtarı kendi kopyasıyla karşılaştırıp eşleşirse cmd.exe ile komut çalıştıran anahtarlı komut kabuğu; hizmet hesabının erişebileceği yola Base64 çözülmüş bayt yazabilen dosya yazma özellikli anahtarlı kabuk; ve cmd, del, rm parametreleriyle komut çalıştırıp yolları özyinelemeli silen ve kendini silen st_jgaejj.jsp gibi altı rastgele harfli status/st dosyaları vardı.
AhsayCBS.jsp'nin dahili bir görüntü önizleme hizmeti kılığına girmesi, filigran uç noktası açıklayan bir yorum bloğuna kadar uzandı, dedi Huntress. Web kabuğu yalnızca JSP örtük nesnelerini ve tam nitelikli sınıf adlarını kullandı; bu da herhangi bir servlet konteynerinde ve Java Development Kit (JDK) 6 ve üzeri sürümlerde derleneceği anlamına geliyordu. Microsoft Edge kılığına giren bir XMRig madencisinin yanı sıra saldırı, SYSTEM zamanlanmış göreviyle her dakika yeniden başlayan ve farklı bir cüzdan ile madencilik havuzu kullanan kvm-agent.exe adlı ikinci bir XMRig madencisini de teslim etti.
Sandbox'tan kaçan Python arka kapısı
Python arka kapısı main.py, yalnızca staging yapıldığı ana bilgisayarda çalışacak ve sandbox veya analist makinesinde çalışmayı engelleyecek şekilde tasarlandı. Ana bilgisayarın MachineGuid değerinin SHA-256 kriptografik özetini hesaplar ve Python implantını barındıran aynı dizinde aynı ada sahip bir işaret dosyası arar. Ardından creepexplosiondarknight[.]com adresindeki bir komuta ve kontrol sunucusuyla iletişime geçen gömülü bir x64 DLL'yi bellekte çalıştırır.
Saldırı zinciri ayrıca Microsoft Defender dışlamalarını yapılandırır. Kalıcı erişim sağlamak için tünel araçları GOST ve Chisel ile meşru uzaktan erişim yazılımları AnyDesk, Atera ve Splashtop sunar.
Yedekleme altyapısına odak
Kanıtlar, yedekleri tutan veya yöneten sunucuların hedef alınmış olabileceğini gösteriyor. Aynı ortamdaki bir Veeam sunucusunda Huntress, NetExec'in Veeam kimlik bilgisi çalma modülüyle uyumlu bir komut gördü: WMI ile uzaktan başlatılan bir PowerShell betiği, VeeamBackup PostgreSQL veritabanındaki depolanmış kimlik bilgilerini sorguladı ve DPAPI ile çözdü.
Yedekleme yazılımı, hipervizörler, depolar ve etki alanı hesapları için kimlik bilgileri tutar. Huntress, kaç kimlik bilgisinin alındığını söyleyemeyeceğini belirtti, ancak bir Ahsay dayanağının Veeam kimlik bilgisi sorgusuyla birlikte görülmesi, operatörün yedekleme altyapısına kasıtlı olarak, tesadüfen değil, ilgi duyduğunu düşündürdü.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.