Saldırganlar Zimbra açığını web shell dağıtmak ve kimlik doğrulama sırlarını çalmak için kullanıyor
Microsoft güvenlik araştırmacılarına göre saldırganlar Zimbra Collaboration Suite'te CVE-2026-73570'i kullandı, JSP web shell'leri yerleştirdi, ayrıcalıkları yükseltti ve posta ile kimlik doğrulama verilerini ele geçirdi.
Saldırganlar, Zimbra Collaboration Suite (ZCS) içinde zaten yamalanmış bir açığı web shell'leri dağıtmak ve posta verilerine erişmek için kullandı; bu, Microsoft güvenlik araştırma ekibi tarafından 30 Eylül 2026'da bildirildi.
Açık CVE-2026-73570 olarak biliniyor ve CVSS ölçeğinde 8.9 puan alıyor. Bu, SNMP bildirimleri açıksa ve zimbra-snmp paketi kuruluysa uzaktan kod yürütmeye yol açan, kimlik doğrulaması gerektirmeyen bir komut enjeksiyonudur. Açık sunucuya karşı özel hazırlanmış bir e-posta ile kimlik doğrulaması olmadan kullanılabilir.
Açık Temmuz'da düzeltildi, etkinlik Ağustos'ta görüldü
Zimbra bunu Temmuz 2026'da 10.1.20 sürümüyle düzeltti. Microsoft'a göre etkinlik, 20 Temmuz sürüm günü ile 13 Ağustos kamuya açıklama arasındaki aralıkta gerçekleşti. Sömürü ilk olarak CERT Polska tarafından tespit edildi ve aynı ay CISA açığı Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi ve federal kurumlara 24 Ağustos'a kadar güncellemeyi yüklemelerini emretti.
Web shell'lerden veri sızdırmaya
İlk erişimden sonra saldırganlar komutları "zimbra" hizmet hesabı olarak çalıştırdı ve Jetty ile mailboxd dizinlerine birkaç JSP web shell yerleştirdi. Yükler wget veya curl ile indirildi, reverse shell'ler açıldı ve yürütmeyi sürdürmek için cron ve systemd kullanıldı.
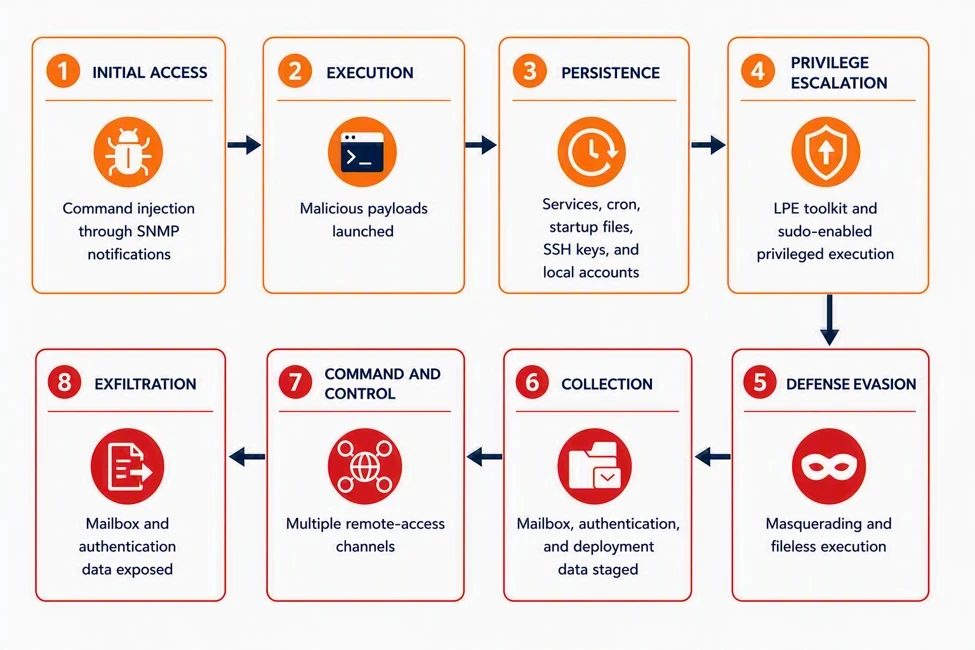
Microsoft daha derin zinciri de tanımladı: zmprov ile dağıtım haritası çıkarma ve /etc/pam.d/sudo değiştirilerek "zimbra" hesabına parolasız sudo verme. Saldırganlar tek tek posta kutuları yerine "zmlocalconfig -s" ile merkezi kimlik doğrulama sırlarını, ardından LDAP istekleriyle zimbraPreAuthKey ve zimbraAuthTokenKey'i elde etti.
Zimdown2 ve Zimclient2
Bir kampanyada operatörler, Zimclient2 uzaktan erişim aracısını dağıtan Zimdown2 Go ikili dosyasını kurdu; bu araç etkileşimli shell, dosya işlemleri ve SOCKS5 proxy sağlar. Ayrı bir Go programı Zimbra hesap verilerini localconfig.xml'den çıkardı ve veritabanından mailbox ile mobile_devices tablolarını sızdırdı. Bir sunucuda saldırgan yedeği arşivledi ve AzCopy ile Azure Blob'a taşımayı denedi, ancak Microsoft'a göre aktarımın başarıyla tamamlandığı doğrulanmadı.
Kuruluşlar ne yapmalı
Kuruluşlara Zimbra güncellemelerini derhal yüklemeleri önerilir. Bu mümkün değilse, zimbra-snmp paketinin kaldırılması, SNMP bildirimlerinin kapatılması ve SNMP ile SMTP erişiminin yalnızca güvenilir ana makinelerle sınırlandırılması, ayrıca kimlik doğrulama sırlarının döndürülmesi önerilir.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.