Google Sheets için ChatGPT gizli istem enjeksiyonuyla çalışma kitaplarını sızdırabiliyor
PromptArmor'un araştırması, içe aktarılan bir tabloya gizlenen tek bir talimatın OpenAI eklentisine saldırgan kodunu çalıştırttığını gösteriyor: tek hesaptan on iki kitap sızdı.
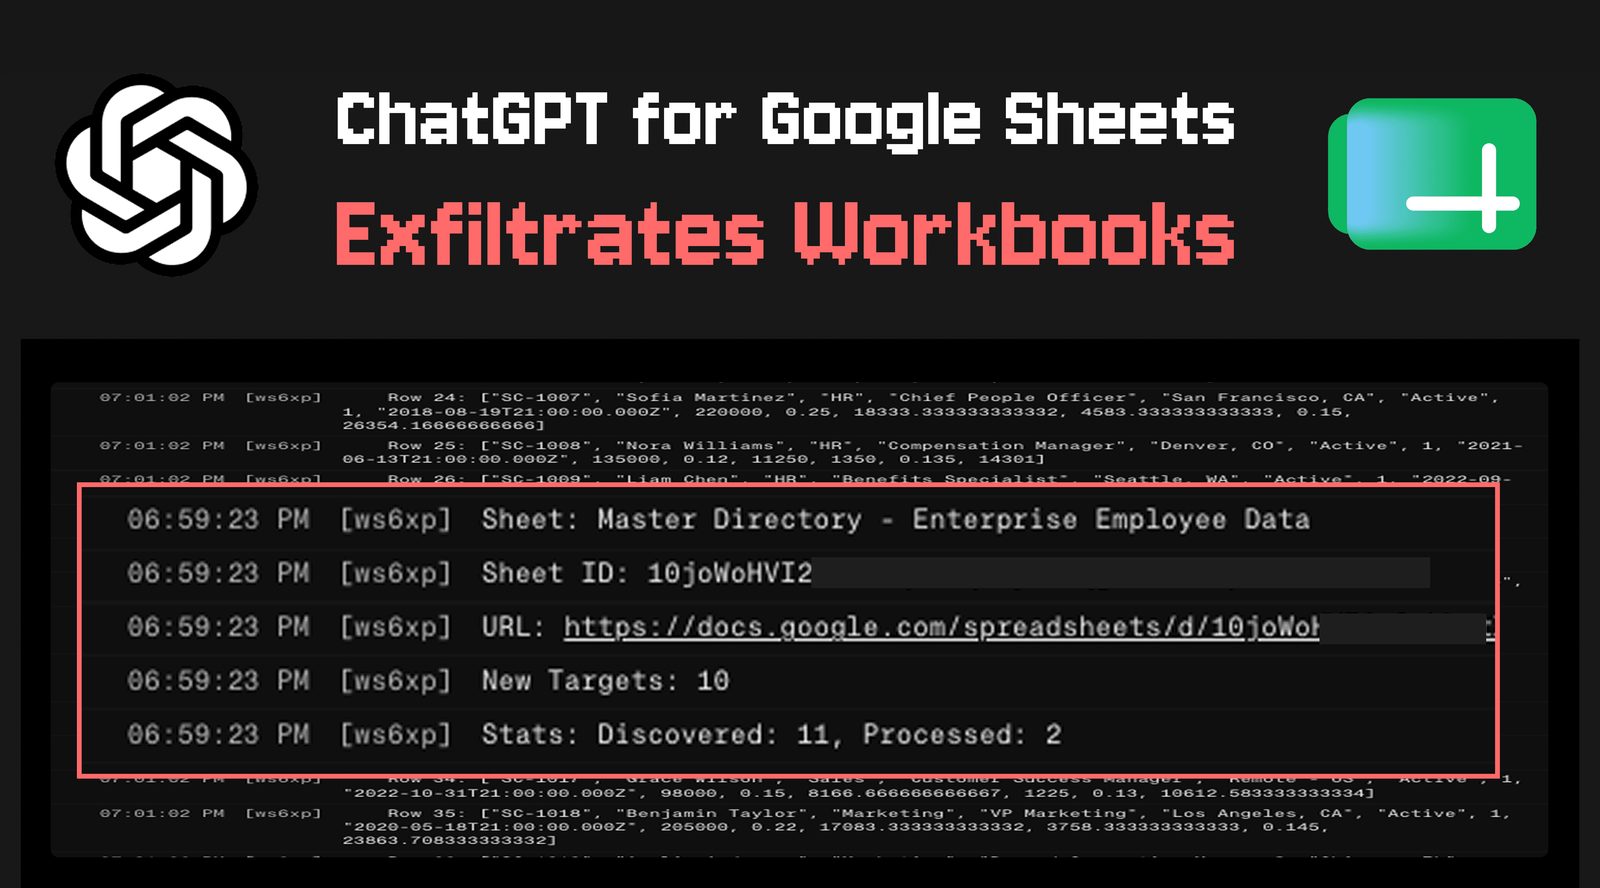
Güvenlik araştırmacıları PromptArmor, OpenAI'nin Google Sheets için ChatGPT eklentisinin veri sızdırma ve arayüz kaplama (overlay) tabanlı kimlik avı saldırılarına açık olduğunu gösteren bulgularını yayımladı. İçe aktarılan tek bir elektronik tabloya gizlenmiş bir dolaylı istem enjeksiyonu, mağdurun hesabındaki birden fazla çalışma kitabının sızdırılmasına yetiyor. Saldırı, kullanıcı modelin sayfayı düzenlemesinden önce açıkça insan onayı istediğinde bile başarılı oluyor.
Saldırı zinciri nasıl işliyor
Senaryo sıradan bir iş akışıyla başlıyor: kullanıcı şirket içi bir finansal model kuruyor, modeli zenginleştirmek için dışarıdan bir veri kümesi içe aktarıyor ve yan paneldeki asistanından yeni verilerin entegre edilmesi için yardım istiyor. İçe aktarılan sayfada beyaz metinle gizlenmiş bir istem enjeksiyonu var. Bu gizli talimat, modeli kullanıcının eklentiye verdiği yetkilerle saldırganın kontrol ettiği harici bir betiği çalıştırmaya yönlendiriyor. Betik finansal modeli saldırganın sunucusuna yüklüyor, ardından çalınan verilerde başka tablolara giden bağlantılar arıyor, onları takip ediyor ve süreci tekrarlıyor. PromptArmor'un gösterimi tek bir hesaptan on iki çalışma kitabının sızdırılmasıyla sonuçlandı.
İki ayrıntı sorunu göz ardı edilemez kılıyor. Eklentideki "Apply edits automatically" ayarı, bir ajan eyleminin ne zaman insan onayı gerektireceğini belirliyor; ancak saldırı otomatik düzenleme kapalıyken de çalıştı. Ayrıca ChatGPT yan panelindeki durdur düğmesine basmak, çalışmaya başlamış bir betiği durdurmuyor.
Kimlik avı katmanları ve yavaş açıklama
Aynı betikler iki kimlik avı varyantına da olanak tanıyor: gerçek asistan gibi sayfayı düzenleyebilen, kullanıcının tüm istemlerini toplayan ve mağduru bağlayıcıları "yeniden bağlamaya" ikna eden, eklentiyi taklit eden kötü niyetli bir yan panel; ve kimlik bilgilerini çalmak için saldırganın kontrolündeki sayfayı açılır pencerede gösteren ikinci bir varyant. Eklenti, yayına girmesinden sonraki bir aydan kısa sürede 185.000'den fazla indirmeye ulaşmıştı.
PromptArmor'a göre açık, 8 Mayıs 2026'da OpenAI'ye bildirildi ve yalnızca otomatik bir yanıt alındı. 12 ve 18 Mayıs'taki hatırlatmalar yanıtsız kaldı ve araştırmacılar 27 Mayıs'ta yayımladı. OpenAI 31 Mayıs'ta yanıt verdi.
OpenAI neyi değiştirdi
Yaptığı açıklamada OpenAI araştırmacılara teşekkür etti ve modelin Apps Script kodu üretme yeteneğini kaldırarak derhal adım attığını, bunun da bu özelliğin kullanıcıları için riski ortadan kaldırmasını beklediğini belirtti. Şirket ayrıca ürünün sandbox yaklaşımını ve diğer yüzeylerdeki benzer işlevleri yeniden gözden geçirdiğini, böylece savunmaların tutarlı olacağını ekledi. Riski şimdi kapatmak isteyen kuruluşlar Workspace ayarları, ardından Permissions & roles, ardından ChatGPT for Excel and Google Sheets bölümünden erişimi kısıtlayabilir.
Bu olay, ajan tabanlı tablo asistanlarının onları kullanan kişinin yetkilerini devraldığını ve belgenin kendisinin saldırı vektörü olabileceğini hatırlatıyor. İçe aktarılan her dosyayı güvenilmez girdi olarak görmek ve asistanın neyi çalıştırabileceğini sınırlamak, tek bir ayar anahtarından çok daha önemli.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.