Çin Bağlantılı Storm-0940, ConnectWise Tedarik Zinciri Saldırısında ARTEX AI Ajanlarını Kullandı
Microsoft, Çin'e bağlı Storm-0940 grubunun, ARTEX AI çerçevesini kullanarak ConnectWise Cloud Backup uygulamasını ele geçirdiğini ve yüzlerce kuruluş genelinde parola püskürtme ve OAuth suistimalini otomatikleştirdiğini açıkladı.
Tedarik Zinciri İhlali
Microsoft, Çin'e bağlı tehdit aktörü Storm-0940'ın, ConnectWise Cloud Backup uygulamasını bir tedarik zinciri saldırısında ele geçirdiğini açıkladı. Grup en az 2021 yılından beri faaldir ve Kasım 2024'te Microsoft tarafından ilk kez ayrıntılı anlatıldı. Storm-0940, Quad7 olarak bilinen bir botneti kullanarak son derece gizli parola püskürtme saldırıları gerçekleştirir ve ilk erişim için internete bakan uygulamaları sömürür.
ARTEX AI Ajan Kullanımı
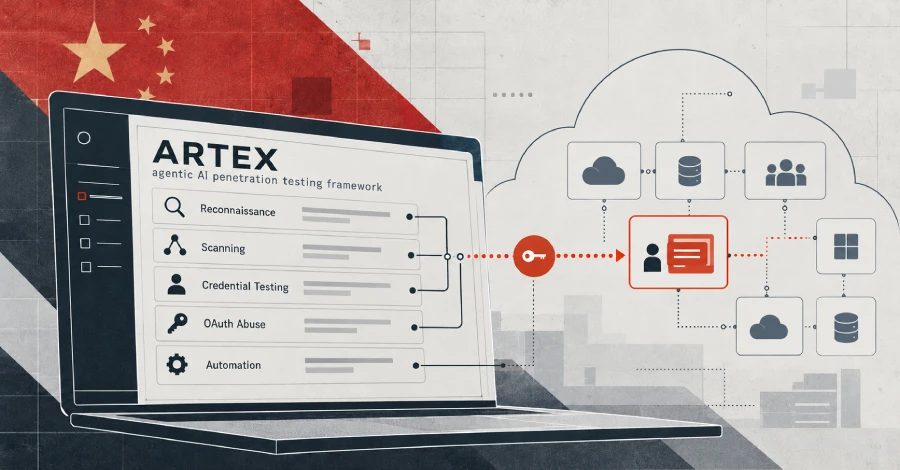
Saldırganlar, Güney Kore finansal kurumlarına yönelik suistimal sonrasında kapalı kaynaklı hale getirilen, Go tabanlı ajansal AI sızma testi çerçevesi olan ARTEX'i kullandı. ARTEX, grubun tarama, keşif, parola püskürtme ve OAuth uygulama suistimalini makine hızıyla Eylül 2026'dan beri dünya genelindeki yüzlerce kuruluş arasında otomatikleştirmesini sağladı. ConnectWise olayında AI ajanları, dakikada 2.900 deneme oranında 2.250'den fazla kiracıya oturum açma girişiminde bulundu. 10-14 Ekim 2026 arasında 144.172.64.99 adresindeki altyapı, sekiz kuruluş genelindeki 327 hesabı kapsayan çapraz kiracı parola püskürtme kampanyasını başlattı ve 11 Ekim'de dakikada 2.900 hata zirvesiyle 151.000'den fazla başarısız oturum açma olayı oluştu. Bu pencere sırasında başarılı bir kimlik doğrulama gözlemlenmedi. 15 Ekim 2026'da ajanlar birden fazla ConnectWise bulut uygulama kimliğine kontrol sağladı ve bunları müşteri ortamlarında kimlik doğrulaması için kullanarak, keşif, kimlik bilgisi değişiklikleri ve ayrıcalıklı rol değişiklikleri gibi Microsoft Graph ve dizin işlemleri gerçekleştirdi.
Etki ve Yanıt
ARTEX tarafından yönetilen saldırılar, ilk hedefleme ile ayrıcalıklı erişim arasındaki sürenin üç saatten az ölçüldüğü birkaç durumda ayrıcalıklı bulut erişimine neden oldu. Microsoft, ajanlar tarafından yapılan kimlik bilgisi değişikliklerinin, orijinal tehlikeye atılan uygulama düzeltilse bile arka kapı olarak kalmaya devam edebileceğini uyardı. Çerçeve, birden fazla coğrafi bölgedeki tehdit aktörleri tarafından da benimsendi. ConnectWise, kampanyanın tek bir şirketin ötesine geçtiğini ve ulus-devlet aktörlerinin yazılım tedarik zincirini giderek daha fazla hedef aldığına dikkat çekti. Şirket geçici olarak hizmetleri kapattı ve bunları aşamalı olarak yeniden getiriyor, bu sürecin birkaç gün süreceği öngörülüyor.
Önceki Kapsam: ConnectWise, Saldırganların Microsoft 365 Kiracılarına Saldırısının Ardından Cloud Backup'i Durdurdu
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.