FortiMail Kritik Açığı Gerçek Saldırılarda Kullanılıyor, CISA Bunu KEV Kataloğuna Ekledi
CISA, FortiMail'in kritik açığını CVE-2026-104286 (CVSS 9,8) Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Açık, yetkisiz saldırganın sisteme herhangi bir dosya yazmasına olanak tanıyor.
CISA (ABD Siber Güvenlik ve Altyapı Ajansı), 1 Ekim Perşembe günü, Fortinet'in FortiMail üzerindeki aktif kritik açığı, açığın gerçek saldırılarda aktif olarak kullanıldığı gerekçesiyle Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Açık CVE-2026-104286 koduna sahip, CVSS puanı 9,8'dir ve yetkisiz saldırganın sisteme herhangi bir dosya yazmasına olanak tanır.
Bu Hangi Açıkla İlgili
Fortinet'in danışmanlığına göre, sorun iki zayıflığın birleşimidir: dosya yolunun yanlış sınırlandırılması, yani path traversal (CWE-22) ve NULL baytının yanlış işlenmesi (CWE-158). Birlikte, özel olarak hazırlanmış HTTP veya HTTPS istekleriyle yetkisiz saldırganın sisteme herhangi bir dosya yazmasına olanak tanırlar.
Etkilenen sürümler: FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 ve 7.2.0-7.2.9. Fortinet'in önerisiyle, kullanıcıların en güncel 8.0.2, 7.6.7 veya 7.4.9 sürümlerine (veya daha yenilerine) güncelleme yapmaları gerekiyor, 7.2 dalının kullanıcılarının ise 7.4 veya daha yeni bir sürüme geçmeleri gerekiyor. Bu sürümler yayınlanana kadar geçici önlemler alınması gerekiyor.
Kendinizi Nasıl Korursunuz
Fortinet'in önerisiyle, geçici olarak CLI'nin ilgili komutuyla IBE fonksiyonunun desteğini kapatın ve FortiMail yönetim arayüzüne erişimi kısıtlayın: internetten erişim kapatılmalı ve yalnızca güvenli iç ağlardan erişime izin verilmelidir. Şirket, açığın gerçek saldırılarda kullanıldığını doğruladı ve keşfin Product Security ekibi çalışanı Gwendal Guégniaud'a atfedildiğini belirtti.
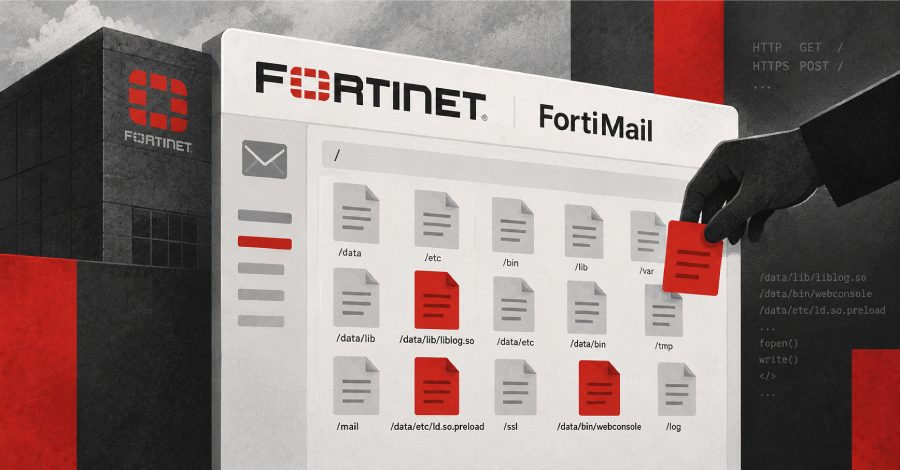
Fortinet ayrıca ihlal göstergelerini yayınladı: şüpheli IP adresleri 79.141.169.187 ve 45.129.0.192, /data dizinine eklenen dosyalar (/data/lib/liblog.so ve /data/etc/ld.so.preload dahil) ve değiştirilmiş /bin/smit. ABD Federal Sivil Kurumlarının (FCEB) organizasyonlarına, yama veya geçici önlemlerin 4 Ekim 2026'ya kadar uygulanmasını öneriyor.
Diğer Aktif Açıklar
FortiMail durumu izole değildir: şu anda başka birkaç üründe de aktif istismar tespit edilmiştir. Bunlar arasında Check Point (CVE-2026-85102 ve CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC ve NetScaler Gateway (CVE-2026-88771 ve CVE-2026-88772) bulunmaktadır.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.