Kritik Langflow Açıkları Kimliği Doğrulanmamış Saldırganların Sunucularda Kod Çalıştırmasını Sağlayabilir
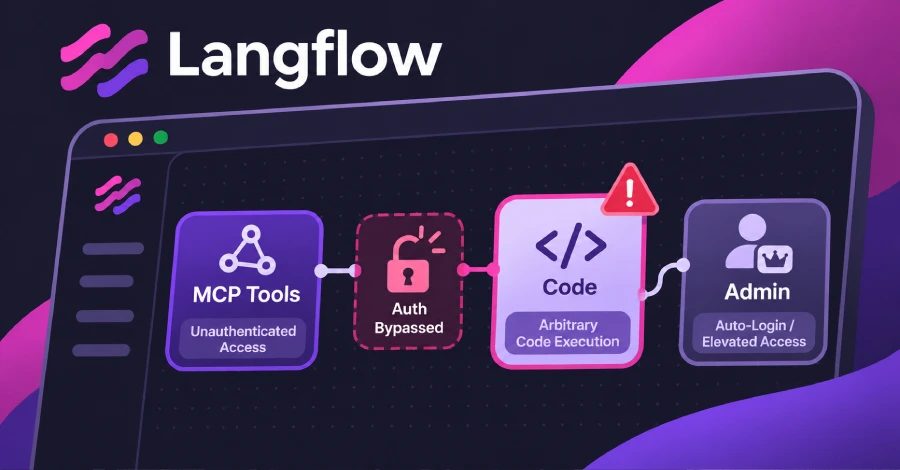
IBM, iki kritik Langflow açığının 1.0.0 ile 1.12.8 sürümlerini etkilediğini ve kimliği doğrulanmamış uzak saldırganların kimlik doğrulamayı atlamasına veya keyfi kod çalıştırmasına izin verebildiğini söylüyor. Yalnızca Langflow 1.13.0 bu açıkları gideriyor.
Langflow'daki iki kritik açık, hesabı olmayan uzak saldırganın kimlik doğrulamayı atlamasına veya keyfi kod çalıştırmasına izin verebilir; IBM geçen hafta bunu bildirdi. Langflow, yapay zekâ ajanları ve iş akışları oluşturmak için açık kaynaklı bir araçtır; güvenlik açığı raporları IBM'e gider. 1.0.0'dan 1.12.8'e kadar tüm sürümlerde bu açıklar var; tek düzeltme 1.13.0'dır.
IBM'in dört Langflow açığı
IBM'in bülteni 28 Ekim'de yayımlandı ve ertesi gün güncellendi; dört Langflow açığını listeliyor. CVE-2026-93680 için CVSS puanı 9.8'dir ve hesap gerekmez; IBM'e göre hatalı kimlik doğrulama nedeniyle güvenlik kısıtlamaları atlanabilir. CVE-2026-110186 için de puan 9.8'dir ve hesap gerekmez; hatalı kod üretimi denetimi nedeniyle keyfi kod çalıştırılabilir. CVE-2026-110193 için puan 8.8'dir ve düşük yetkili hesap gerekir; Agentic Assistant'ın sunucuda işletim sistemi komutları çalıştıran bileşen kodu üretmesini veya göndermesini sağlayabilir. CVE-2026-110192 için puan 6.5'tir ve hesap gerekir; yetersiz korunan kimlik bilgilerinden hassas bilgi alınabilir.
Bu açıklardan biri IBM'e göre "kimliği doğrulanmamış uzak kod çalıştırma; model context protocol araç sıralaması üzerinden istismar edilebilir" olarak tanımlanıyor. Model Context Protocol aracılığıyla Langflow, akışlarını MCP destekli yapay zekâ uygulamalarına araç olarak sunabilir. Dört açıktan biri de "otomatik oturum açma güvenlik denetiminin eksik düzeltilmesi"dir. Bülten, otomatik oturum açma kapalı sunucuların savunmasız olup olmadığını belirtmiyor.
Metasploit modülü ve otomatik oturum açma
Metasploit Framework'teki halka açık bir modül, kimlik doğrulama atlama açığı CVE-2026-93680'e atıf yapıyor. Modül, Langflow sunucusunun MCP uç noktasına kimlik bilgisi olmadan bağlanıyor, oturum başlatıyor ve sunucunun sunduğu araçları listeliyor. Sunucuda kod veya komut çalıştırmıyor. Yazar, IBM'den daha dar bir aralık olan 1.5.0 ile 1.11.4'ü etkilenen sürümler olarak listeliyor. Modül, otomatik oturum açma açıkken Langflow 1.8.4 üzerinde test edildi.
Otomatik oturum açma etkinse Langflow, kullanıcıları oturum açma istemi olmadan süper kullanıcı olarak oturum açtırır. LANGFLOW_AUTO_LOGIN ayarı Langflow 1.12.8'de varsayılan olarak etkindir. Kod açıklaması bu ayarın "kimlik doğrulamayı atladığını ve yalnızca geliştirme ortamlarında kullanılması gerektiğini" uyarıyor. İki kritik açık, 30 Ekim güncellemesi itibarıyla CISA'nın Known Exploited Vulnerabilities kataloğunda değil. Orada altı diğer Langflow açığı var; en sonuncusu Ağustos'ta eklenen CVE-2026-9198.
Yükseltme ve diğer CVE'ler
Langflow 1.13.0 22 Ekim'de yayımlandı. Aynı gün çıkan 1.12.8 hâlâ açıkları içeriyor; PyPI, 2 Kasım itibarıyla daha yeni 1.12 sürümü listelemiyor. IBM, henüz yükseltemeyen sunucular için geçici çözüm sunmuyor. Langflow 1.13 otomatik oturum açmayı varsayılan olarak kapatıyor.
Yükseltmek için veritabanını, gizli anahtarı ve yüklenen dosyaları yedekleyin. Sunucu otomatik oturum açma kullanıyorsa, mevcut hesabı Langflow'un yükseltme rehberinde açıklandığı gibi parola ile oturum açmaya hazırlayın. Python paketini pip install --upgrade "langflow==1.13.0" ile yükseltin. Docker'da langflowai/langflow:1.13.0 görüntüsüne geçin ve kalıcı verileri koruyun. Yükseltmeden sonra oturum açamıyorsanız aynı rehberin kurtarma adımlarını izleyin. Erişimi geri almak için Langflow'u silmeyin veya yeniden yüklemeyin; belgeler bunun akışları kalıcı olarak kaldırabileceğini uyarıyor.
29 Ekim'de IBM, 29 diğer Langflow açığı için CVE kayıtları yayımladı ve düzeltme olarak 1.12.4 ile 1.12.5'i adlandırdı. Bunlardan CVE-2026-104339, hesabı olmayan saldırganın keyfi kod çalıştırmasını da sağlayabilir; IBM bunu 9.8 olarak derecelendiriyor. Bu dördü dahil 33 kaydın hiçbiri 1.13.0'ı etkilenen sürüm olarak listelemiyor.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.