LXD ve MicroCloud için CVSS 10.0 Açığı, Güvenilir İstemcileri Taklit Etmeye İzin Veriyor
Canonical, saldırganın istemcinin özel anahtarına sahip olmadan güvenilir istemci gibi oturum açmasını sağlayan LXD ve MicroCloud'daki CVSS 10.0 açığını düzeltti; HTTPS API'ye ağ erişimi ve istemcinin genel sertifikası gerekir.
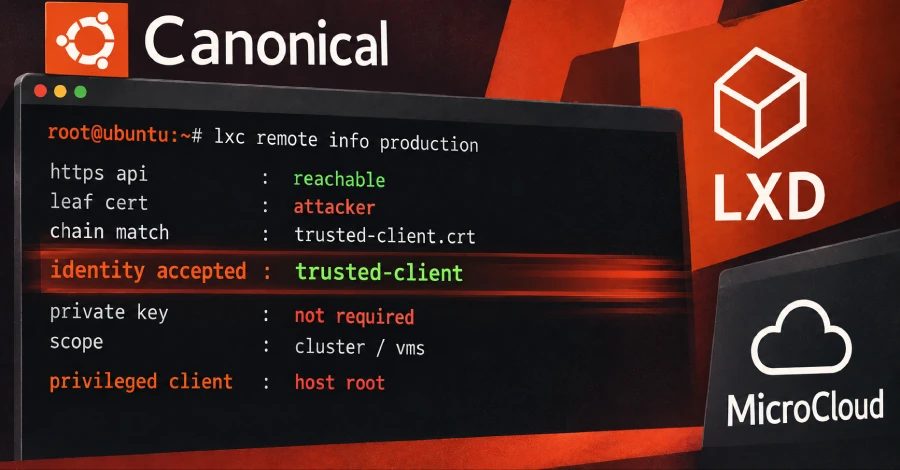
Canonical, güvenilir bir istemcinin özel anahtarına sahip olmadan saldırganın o istemci gibi oturum açmasını sağlayan kritik bir açık için LXD ve MicroCloud'un düzeltilmiş sürümlerini yayımladı. CVE-2026-112816 olarak izlenen bu açık, 10.0 CVSS puanına sahiptir ve HTTPS API'ye ağ erişimi ile güvenilir istemcinin genel sertifikasını gerektirir. Taklit edilen hesap ayrıcalıklıysa saldırgan, ana makineye root erişimi elde edebilir, dedi Canonical.
Açık nasıl çalışır
LXD ve MicroCloud, uzak istemcilerin API'lerine karşılıklı TLS üzerinden erişmesine izin verir; istemci kimliğini kanıtlamak için bir sertifika sunar. Bir istemci, sertifikası sunucunun güven deposunda olduğunda güvenilir sayılır. Açık, sunucunun bu sertifikayı denetleme biçimindeydi: istemcinin gönderdiği her sertifikayı güven deposuyla karşılaştırıyordu, ancak bir TLS bağlantısı yalnızca zincirdeki ilk sertifika, yani yaprak sertifika için özel anahtara istemcinin sahip olduğunu kanıtlar. Zincirin geri kalanı, istemcinin eklemeyi seçtiği herhangi bir içerik olabilir; bu nedenle bir saldırgan güvenilir bir istemcinin gizli olmayan genel sertifikasını alıp kendi sertifikasının arkasına ekleyerek o istemci olarak kabul edilebilir.
Kimler etkilenir
Bu açığı kullanmak iki şey gerektirir: HTTPS API'ye ağ erişimi ve sunucunun zaten güvendiği bir istemcinin genel sertifikası. Tek başına çalışan bir LXD sunucusu bu API'yi varsayılan olarak açığa çıkarmaz; bir yönetici core.https_address ayarıyla ağ API'sini açmadıkça yalnızca yerel bir soketi dinler. Birden çok LXD çalıştıran makineyi tek bir kümeye bağlayan MicroCloud'un özel bir zayıf noktası vardır: Canonical'a göre, kümeyle birleşirken bir üyenin genel sertifikasını yakalayabilen bir saldırgan daha sonra o üye olarak oturum açabilir. CVE kaydı, LXD 4.0.14, 5.0.10, 5.21.8 ve 6.9 sürümlerini etkilenen olarak listeler; bunların her biri izleyen düzeltilmiş sürümden önceki sürümlerdir.
Düzeltilmiş sürümler
Canonical şu düzeltilmiş snap sürümlerini listeler: LXD 6/stable 6.10.1, LXD 5.21/stable 5.21.9, LXD 5.0/stable 5.0.11, LXD 4.0/stable 4.0.15, MicroCloud 3/stable 3.4.1 ve MicroCloud 2/stable 2.1.5. Hata Canonical'da başlamadı: LXD'nin topluluk çatalı olarak başlayan Incus projesi hatayı bildirdi ve Canonical da LXD'yi etkilediğini doğruladı. Incus aynı açığı 7.6.0 sürümünde düzeltti. Ubuntu'nun LXD için kendi arşiv paketleri etkilenmemiş veya dağıtılmamış olarak listelenir; bu nedenle düzeltilmiş sürümler snap'lardır. Açığın bir saldırıda kullanıldığına dair kamuya açık bir işaret yoktur. CVE kaydı, 30 Ekim tarihli bir ABD CISA değerlendirmesi içerir: açığın istismar edildiğine dair bilgi yoktur; CISA'nın Bilinen İstismar Edilmiş Güvenlik Açıkları listesinde yer almaz ve çalışan bir istismar yayımlanmamıştır.
Ne yapmalı
LXD ve MicroCloud'u düzeltilmiş sürümlere güncelleyin. Snap kurulumunda sudo snap refresh lxd ve sudo snap refresh microcloud komutlarını çalıştırın. Canonical, düzeltmeyi içeren LXD ara sürümlerinin danışma yazısı yayımlandığında hâlâ candidate kanalından stable kanalına geçişte olduğunu bildirdi; bu nedenle düzeltmenin geldiğini varsaymak yerine yenilemeden sonra gerçekten sahip olduğunuz sürümü kontrol edin. Canonical'ın danışma yazısı LXD için geçici bir çözüm sunmuyor. Saldırı API'ye ağ erişimi gerektirdiğinden, güncelleyene kadar ona kimlerin ulaşabileceğini sınırlamak riski azaltır. Aynı açığı bildiren Incus projesi, yapılandırma ile çözülebilecek bir düzeltme olmadığını ve tek adımın dinleyiciye ağ erişimini kısıtlamak olduğunu belirtti. Incus kullanıcıları, bu açığı ve 17 güvenlik sorununu daha düzelten 7.6.0 sürümüne geçmelidir.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.