Araştırmacılar, dört baytlı yazma ve zamanlama hatasıyla Windows SmartScreen kapsülüne kod enjekte ettiler
Doyensec araştırmacıları, dört baytlı yazma ve zamanlama hatasını kullanarak parolaları koruyan Windows SmartScreen VBS kapsülüne kendi kodlarını enjekte ettiler. Microsoft, hatayı Eylül 2026'da düzeltti.
Kodun korunmuş kapsülde çalıştırılması
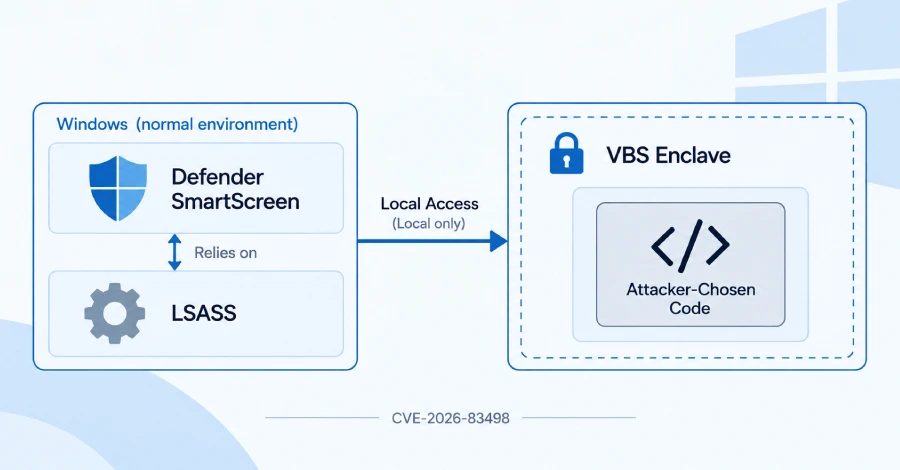
Güvenlik araştırmacıları, Windows'un VBS kapsülüne kendi kodlarını enjekte ettiler. Bu, sistemin geri kalanı tehlikeye girse bile kilitli kalması gereken korunmuş bir bellek alanıdır. Konu, Microsoft Defender SmartScreen'in Enhanced Phishing Protection bileşeninin parçası olan ve hash'lenmiş parolaları koruyan kapsüldür; bu fonksiyon, kullanıcılar Windows kimlik bilgilerini tehlikeli yerlere girdiğinde onları uyarmaktadır. Çalışma, Doyensec tarafından laboratuvar konseptinin gösterimi için gerçekleştirilmiştir; gerçek saldırılarda gözlemlenmemiş, Microsoft ise hatayı 8 Eylül 2026 güncellemesinde CVE-2026-83498 olarak düzeltmiştir.
Saldırı nasıl çalışıyor
VBS kapsülü, normal programların yüklediği ama okuyamadığı ve değiştiremediği imzalı bir kütüphanedir. Hipervizör, belleğini daha güvenli bir dünyada (VTL1) saklar; normal dünyadan (VTL0) buraya, saldırı çekirdeğe sahipse veya SYSTEM yetkileriyle çalışsa bile erişilemez. Windows 11'de lsass.exe, SmartScreen kapsülünü yükler. Saldırı, cihazda zaten mevcut olan yerel kodu gerektirir ve kullanıcı müdahalesi gerektirmez; bu nedenle dışarıdan kırmak yerine mevcut "referansları" güvenli dünyaya sızdırmaya olanak tanır. Doyensec, kapsülün Initialize fonksiyonunun ikinci çağrısını engelledi; bu çağrı, saldırıcının kontrol ettiği adrese sabit dört baytlı hata değerini yazar ve aynı zamanda ilk çağrının adres kontrolünü atlar. Bu yazma, kapsül ile ana bilgisayar belleği arasındaki sınırı ihlal eder, ardından başka bir fonksiyondaki zamanlama hatası kontrollü bir silinmeye yol açar ve bu silinme nesne aramasını yeniden yönlendirir. Ortaya çıkan okuma ve yazma yeteneği, araştırmacılara kapsülün hangi kodu çalıştırabileceğini belirleyen tabloyu değiştirme ve böylece kapsülün içinde kod yürütme imkanı tanır.
Microsoft'un düzeltmesi ve kalan zafiyetler
Microsoft bu soruna kritik seviye ve CVSS 7,8 puanı verdi; dahili araştırma sırasında keşfedildiğini, hiçbir zaman kullanılmadığını ve düzeltilmeden önce kamuoyuna açıklanmadığını belirtti. Eylül birikimli güncellemesi KB5124008, Windows 11 24H2 ve 25H2 için ilk yazmadan önce adres kontrolü ekler, zamanlı fonksiyonu sıkılaştırır ve eski güvensiz kapsüllerin yüklenmesini engelleyen bir politika içerir; güncellemenin kurulması tek gerekli adımdır. Ancak Windows, güvensiz sürücülerin listesi olduğu gibi güvensiz kapsüller için genel bir engelleme listesine sahip değildir ve eski Microsoft Edge kapsülü benzer zafiyetle (CVE-2023-36880, 2023) hâlâ yüklenmektedir, bu da saldırganlar için "kendi güvensiz kapsülünü getir" tekniğini erişilebilir kılar.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.