Chrome ClickFix Uyarıları Ekliyor; Apple Safari'de Kimlik Çözümlemesini Engelliyor
Google Chrome, Geliştirilmiş Koruma kullanıcıları için ClickFix uyarılarını sunuyor, panoya kopyalanan kötü amaçlı komutları algılıyor. Apple, siteler arası kimlik çözümleme takibini engelleyen Safari korumaları ekliyor.
Chrome ClickFix Koruması
Google, Geliştirilmiş Koruma etkin olan kullanıcıları, bir ClickFix saldırı modeliyle eşleşen bir komut kopyaladıklarında artık uyaracağını duyurdu. ClickFix, saldırganların kurbanları Windows Çalıştır iletişim kutusuna veya Mac Terminal'ine kötü amaçlı kod yapıştırmaya kandırdığı bir sosyal mühendislik tekniğidir. Kötü amaçlı komut genellikle PowerShell veya cmd.exe gibi yerleşik araçları kullanarak ek yükler indirir.
Bir kullanıcı şüpheli bir komut kopyaladığında Chrome, panodaki içerikten kişisel verileri temizler ve kalan yükü analiz için Güvenli Tarama'ya gönderir. Sistem komutu tehlikeli bulursa, kullanıcı komutu çalıştırmadan önce uyarı gösterilir. Bu yaklaşım, enfeksiyon zincirini en erken aşamada durdurmayı hedefler.
Uyarı Nasıl Çalışır
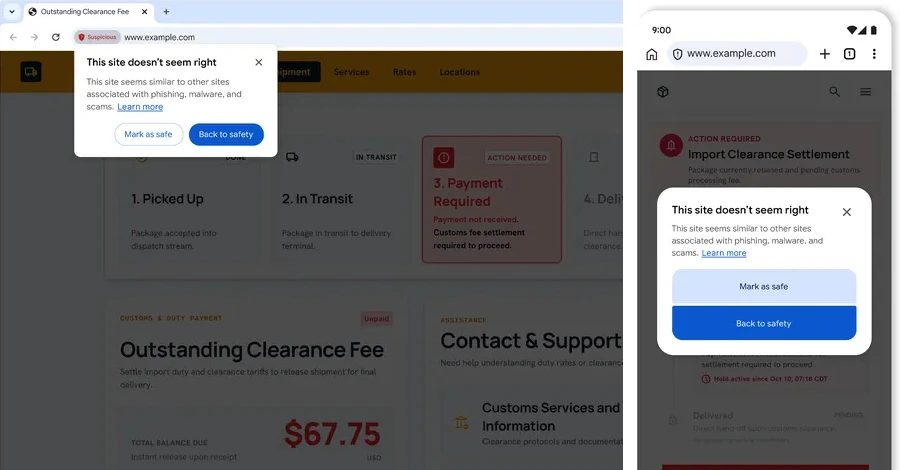
Uyarı yalnızca Geliştirilmiş Koruma'yı açan kullanıcılara gösterilir. Pano verileri yerel olarak işlenir ve yalnızca komut metni değerlendirme için iletilir. Google, verilerin geçici olarak işlendiğini ve hiçbir zaman kaydedilmediğini veya model eğitimi için kullanılmadığını belirtti. Ayrıca Chrome, şüpheli siteleri tehlikeli sitelerden ayıran Güvenli Tarama site uyarıları için bir taksonomi sunuyor.
Chrome ayrıca, teknik destek dolandırıcılıklarını, sahte virüs uyarılarını ve sahte tarayıcı güncelleme sayfalarını işaretlemek için cihaz içi büyük dil modeli kontrollerini genişletiyor. Model, sayfa metnini marka temsili, sayfa amacı ve dolandırıcılık olasılığı puanı açısından değerlendiriyor ve veriyi cihazdan yalnızca yüksek güven göstergeleri mevcut olduğunda dışarı gönderiyor.
Apple'ın Safari'de Kimlik Çözümlemesini Engellemesi
Apple, iOS, iPadOS, macOS ve visionOS 27 güncellemelerinin bir parçası olarak Safari ve WebKit'te yeni gizlilik korumaları yayınladı. Değişiklikler, üçüncü tarafların giriş veya bülten kaydı sırasında bir e-posta adresi topladığı, bunu kalıcı bir takip tanımlayıcısına dönüştürdüğü ve bu tanımlayıcıyı web sitesinde sakladığı “kimlik çözümleme” adlı uygulamayı engelliyor.
Safari artık kimlik çözümleme altyapısına yönelik ağ isteklerini alan adı düzeyinde engelliyor, böylece üçüncü taraf e-posta adresini alamıyor. Apple, yalnızca siteler arası çerezlerin engellenmesinin yeterli olmadığını, çünkü takip endüstrisinin çerez sonrası bir döneme geçtiğini ve yeni kontrollerin daha güçlü bir koruma katmanı eklediğini belirtti.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.