Saldırganlar Plex2Shell Güvenlik Açıklarını İstismar Ederek Kripto Madenciler ve Linux Arka Kapı Dağıtıyor
Plex Media Server'daki dört güvenlik açığından oluşan Plex2Shell zinciri, kimlik doğrulamasız uzak kod çalıştırmasına izin vererek XMRig kripto madencisi ve Linux ters vekil arka kapısını dağıtıyor. Saldırganlar bu zinciri, kamuya açılmasından bir gün sonra istismar etmeye başladı.
Plex2Shell Zincirinin Aktif İstismarı
Tehdit aktörleri, bir kavram kanıtı (proof-of-concept) kamuya açıldıktan bir gün sonra, Plex Media Server'daki bir güvenlik açığı zincirini istismar ederek kripto para madencileri ve ters vekil yazılımı dağıtmaya başladı; bunu çevrimiçi takma adı boredhackerblog ile bilinen bir araştırmacı bildirdi. Bu faaliyet, topluca Plex2Shell olarak adlandırılan dört farklı güvenlik açığının zincirlenmesini içeriyor.
Dört Güvenlik Açığı
CVE-2026-96652 (CVSS puanı 5.3), /player/timeline uç noktası aracılığıyla kimlik doğrulamasız sunucu tarafı istek sahteciliğidir; burada protocol parametresi, doğrulama olmaksızın programatik olarak oluşturulan bir oynatıcı URL'sine eklenir ve bu sayede bir saldırgan Plex sunucusunu kendi seçtiği bir hedefe POST yapmaya zorlayabilir. CVE-2026-96654 (CVSS puanı 6.9), searchOne uç noktasındaki URL değerlerinin yanlış etkisizleştirilmesini içerir; bu sayede bir saldırgan diğer eklentilerin işlevlerini çağırıp kendi parametrelerini sağlayarak sahibin yönetici belirtecini (admin token) elde edebilir.
CVE-2026-96655 (CVSS puanı 5.3), kimliği doğrulanmış bir kullanıcıya, yani sahibin belirtecine, /video/:/transcode/universal yol parametresi aracılığıyla rastgele dahili veya harici adresler talep etme imkanı tanıyan bir SSRF hatasıdır. CVE-2026-96656 (CVSS puanı 8.6), bir ELF paylaşımlı nesnesinin Codecs dizininde saldırganın seçtiği bir yola yazılmasına ve çalıştırılmasına izin veren bir dosya adı veya yolu dış kontrol güvenlik açığıdır. Sırayla birleştirildiğinde, bu dört kusur, duyarlı Plex Media Server örneklerinde kimlik doğrulamasız uzak kod çalıştırmasını sağlar.
Bu güvenlik açıkları, CVE-2026-96651 (CVSS puanı 7.1) ile birlikte, 27 Temmuz 2026'da güvenlik araştırmacısı Zach Main tarafından Plex'e bildirildi ve 3 Ağustos 2026'da yayınlanan Plex Media Server 1.43.3.10861 sürümünde düzeltildi. Zincirin teknik detayları 16 Ekim 2026'da kamuya açıldıktan bir gün sonra, doğal ortamda (in-the-wild) istismar kaydedildi.
Madenci ve Vekil Arka Kapı Dağıtıldı
Saldırılar, 217.60.194[.]116 adresindeki uzak bir sunucudan bir madenci yükünün dağıtılmasına yol açtı. Saldırı girişimleri, şu IP adreslerinden gözlemlendi: 91.92.40[.]202, 176.65.139[.]228 ve 45.194.92[.]222.
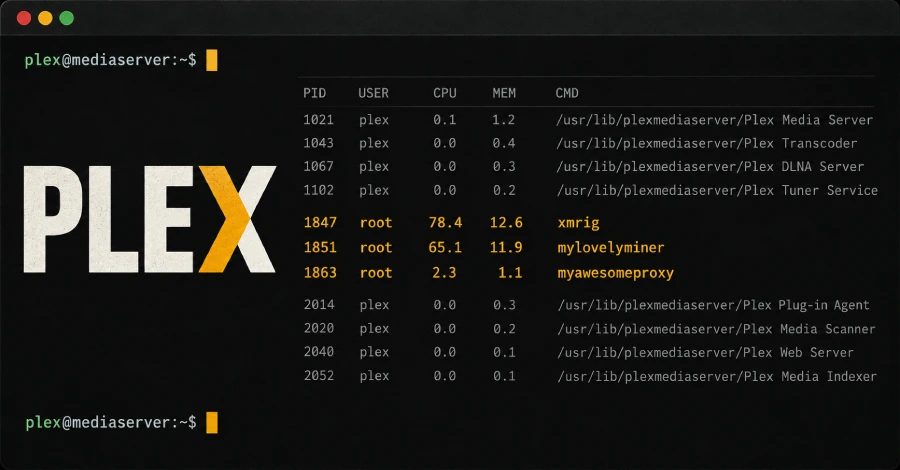
Bu açıklar, myawesomeproxy adlı bir yapıyı dağıtmak için de istismar edildi; VirusTotal bu yapıyı gizli bir Linux arka kapısı ve ters vekil olarak tanımlıyor. Program çalıştırıldığında, yazılımın kullanımının internet trafiğinin olası harici kullanımına onay verdiğini belirten bir mesaj görüntülenir. Aynı anda, madenci sunucusu ota.proxystream[.]st adresini gösteren mylovelyminer adlı bir XMRig madenci süreci de dağıtıldı. Aynı alan adının başka bir alt alanı olan global.relay.proxystream[.]st, Ağustos 2026'da Bitsight tarafından AISURU DDoS ve proxyware botneti ile bağlantılı olarak işaretlendi.
Reddit gönderileri, birden fazla Plex kullanıcısının örneğinin aynı mylovelyminer yüküyle tehlikeye atıldığını gösteriyor; ancak bu aşamada bu durumun Plex2Shell açıklarının istismarı kaynaklı olup olmadığı bilinmiyor. Bu gelişme, Plex'in belirsiz birden fazla güvenlik açığını gideren bir güncellemeyi yayınlamasının ardından kullanıcıları örneklerini güncellemeye çağırmasından bir aydan fazla süre sonra yaşanıyor. Bu açıkların söz konusu uyarının parçası olup olmadığı bilinmiyor. Aktif istismar ışığında, kullanıcıların Plex kurulumlarını güncel tutmaları öneriliyor.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.