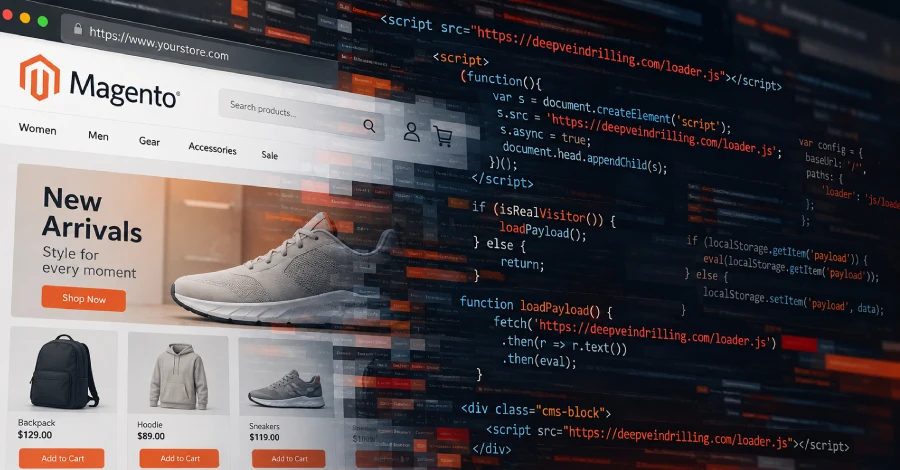
Hackerlar 953 Çevrimiçi Mağazayı Tarama Atlayan JavaScript ile Enfekte Etti; Çoğunluğu Magento
Sansec'e göre bilinmeyen bir tehdit aktörü, Temmuz 2025'ten beri süren kampanyada çoğunlukla Magento çalıştıran 953 çevrimiçi mağazayı enfekte etti; kampanya güvenlik tarayıcılarından gizlenen JavaScript yükleyicileri kullanıyor.
Sansec'e göre bilinmeyen bir tehdit aktörü, çoğunlukla Magento çalıştıran 953 çevrimiçi mağazayı enfekte etti; kampanya Temmuz 2025'ten beri sürüyor. Saldırganlar, yalnızca gerçek ziyaretçilere kötü amaçlı kod sunarken güvenlik tarayıcılarından gizleyen JavaScript yükleyici kodunu Magento CMS bloklarına ekliyor.
Kampanya ayrıntıları
Sansec, kötü amaçlı kodun mağaza sayfalarına statik içerik işleyen Magento'nun cms_block veritabanı tablosunda yerleştirildiğini söyledi. Bir alıcı enfekte siteyi açtığında CMS bloğu işleniyor ve saldırgan kontrolündeki kod çalışıyor. En son yükleyici alan adı Cloudflare arkasında barındırılıyor ve yalnızca enfekte mağazaların gerçek ziyaretçilerinden gelen betik isteklerine yanıt veriyor. Sansec, alan adı 6 Ekim 2026'da kaydedildiğinden beri 83 çevrimiçi mağazanın CMS bloklarında deepveindrilling[.]com buldu. Zaman içinde beş alan adı gözlemlendi: manulfie[.]click Temmuz 2025'ten beri, neswnsssn[.]click Aralık 2025'ten beri, lanhd6549tdhse[.]top Mart 2026'dan beri, additionalver[.]com Haziran 2026'dan beri ve deepveindrilling[.]com Ekim 2026'dan beri.
Yükleyici sürümleri ve trafik filtreleme
Yükleyicinin iki sürümü görüldü. Birincisi, yükünü tarayıcının localStorage'ına depoluyor; böylece harici alan adı kullanılamasa bile saklanan kod daha sonraki ziyaretlerde yeniden çalışabiliyor. İkincisi, botları ve güvenlik tarayıcılarını filtrelemek için tarayıcı parmak izi kontrolleri ekliyor. İlk yinelemeler ayrıca Keitaro'yu trafik dağıtım sistemi olarak kullandı ve additionalver[.]com'a yapılan bir istek "QWE=123;" ile ziyaretçiyi 24 saat işaretleyen bir çerez döndürdü. deepveindrilling[.]com sürümü Keitaro'yu bırakıyor ve bot filtrelemeyi yükleyicinin kendisine gömüyor.
İlk erişim ve savunmalar
Sansec, 471 Magento mağazasının PolyShell güvenlik açığı CVE-2026-48356 üzerinden enjekte edildiğini tahmin ediyor. Başka 102 mağazada PolyShell veya SessionReaper CVE-2025-54236 üzerinden dosya yüklendi. Bir olayda, bir Magento 2.4.7-p1 mağazasında PolyShell webshell'leri PNG görüntüleri olarak gizlenmiş ve APSB26-73, Adobe'nin PolyShell düzeltmesi hâlâ eksikti. Temel yaması eksik olmayan bir başka Magento 2.4.7-p10 mağazası ise, kötü amaçlı bir yönetici hesabı eklemek ve ardından kodu bu hesapla enjekte etmek için ele geçirildi. Site sahiplerine, cms_block ve cms_page tablolarındaki şüpheli hesapları ve beklenmeyen CMS bloklarını denetlemeleri, siteleri güncel tutmaları ve güçlü parolalar zorunlu kılmaları tavsiye ediliyor.
PHP2Shell bağlamı
Bu açıklama, iki kritik PHP güvenlik açığı CVE-2026-109618 ve CVE-2026-109619 içeren PHP2Shell'in yaygın sömürü denemeleri görmesiyle geldi. Perplexity araştırmacısı Adel Karimi, honeypot sunucularda kabuk komutları çalıştırmak için güvenlik açıklarının ilk başarılı aktif sömürüsü gibi görünen olayı kaydetti. Gözlemlenen komutlar, şu ana kadar ikinci aşama kalıntıları gözlemlenmeden 162.35.99[.]94:80 adresinden yük indirmek için wget, curl veya PHP CLI kullandı.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.