zLabs, üretken AI ile kontrol edilen Android kötü yazılımı RatHat'i ortaya çıkardı
zLabs'e göre RatHat, Çin'de faaliyet gösteren bir gruba bağlı bir Android kötü yazılımıdır. Finansal verileri çalmak ve shell erişimini sürdürmek için üretken AI'ı, phishing sitelerini, Accessibility'yi ve yerel ADB'yi kullanır.
RatHat'ın Yayılımı ve Finansal Hedefler
zLabs, tehdit aktörlerine bağlı ve muhtemelen Çin'de faaliyet gösteren yeni bir Android kötü yazılımı olan RatHat'ı tespit etti. Temel olarak sahte üçüncü taraf indirme portallarına kullanıcıları yönlendiren smishing ve malvertizing yoluyla yayılır. Üçüncü taraf forumlarda ayrıca meşru uygulamalar olarak sunulan ve kullanıcıları manuel kurulum için yönlendiren zararlı APK'ler de tanıtılmaktadır.
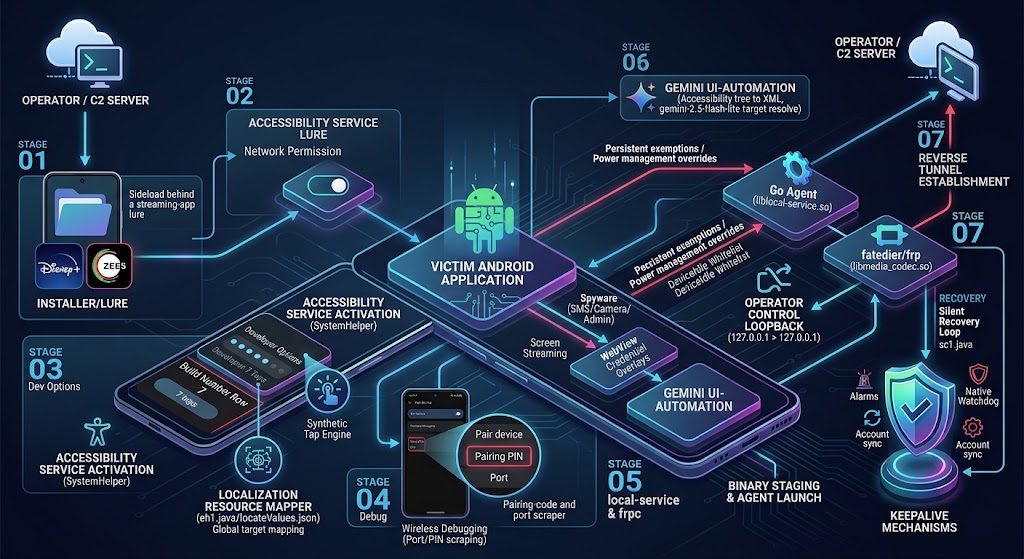
RatHat, finansal verileri toplamak için sahte bankacılık, kripto para ve ödeme arayüzleri kullanır. Enjekte edilen katmanlar seçili bankacılık ve kripto uygulamalarını hedeflerken, gömülü ekranlar WeChat ve Alipay içindir. Uygulama kullanıcı adlarını ve PIN'leri çalar; SMS alıcısı ise mesajları dinleyerek OTP'leri ve 2FA kodlarını geçirebilir. Üretken AI motoru, Accessibility ağacını gerçek zamanlı olarak XML formatında bir AI asistanına gönderir; bu asistan metni analiz eder, sentetik dokunma koordinatları döndürür ve SCROLL_DOWN gibi komutlar verir.
Yerel ADB Uygulama Sandbox'ını Aşıyor
RatHat başlangıçta kullanıcının Accessibility erişimine izin vermesine bağlıdır. SystemHelperService, sentetik jestlerle Build Number'ı yedi kez basar, Wireless Debugging'i etkinleştirir ve altı haneli ADB eşleştirme kodunu ile dinamik portu okur. Gömülü libadb-android kütüphanesi aracılığıyla uygulama, cihazın yerel ADB daemon'u ile yetkilendirme yapar ve /data/local/tmp'ye ulaşarak normal uygulama sandbox kısıtlarının ötesinde shell düzeyinde erişim elde eder.
ADB aracılığıyla liblocal-service.so, Go agent ve libmedia_codec.so ile yerel bir kütüphane olarak gizlenmiş frpc ters proxy istemcisini hazırlar. Go agent kalıcı çalışma ve WRITE_SECURE_SETTINGS iznini sağlar, güç yönetimi istisnalarını kullanır ve paketleri devre dışı bırakabilir. FRP istemcisi saldırganın sunucusu ile sürekli bir tünel kurarak cihazın ADB daemon'u ile genel amaçlı yönlendirme rotası sağlar.
Veri Hırsızlığı ve Kendini Yenileme
RatHat, Accessibility metin olaylarını, tarayıcı adres çubuğu verilerini ve ekran veya girdi yakalaması yoluyla bilgi toplar. Go tabanlı AdbTouchCapture'i getevent aracılığıyla /dev/input ham verilerini okur. Dokunma koordinatlarını locateValues.json içindeki klavye ve şablon düzenleriyle karşılaştırarak uygulama, FLAG_SECURE, özel klavye veya ekran kilitleme koruması metni Accessibility'den gizlese bile PIN'leri, şifreleri ve kilit açma şablonlarını belirleyebilir.
Silme girişimlerine de direnir. RatHat, silme onay penceresini Google Play'in sahte hata ekranıyla kaplayabilir ve işlemi iptal edebilir. APK silinse bile local-service paketi yaşam döngüsü üzerinden çalışır, uygulamanın varlığını kontrol eder ve yeniden yükler; başlangıç izinlerini ve Accessibility erişimini geri yükler. heartbeat hizmeti yeniler, ADB portlarını tarar ve gerektiğinde hata ayıklamayı yeniden etkinleştirir.
Anti-Analiz ve Uzaktan Yönetim
Dropper iki şifreli payload kaynağı içerir. Dört katmanlı anti-analiz, ZIP konteyner sahteciliğini, çoğunlukla belgelenmemiş kayıtlardan oluşan 61MB manifest'i, hatalı genişlikli DEX sahte yönergelerini ve StringCrypto ile şifrelenmiş StringFog'u kullanır. Ayrı bir anti-debug katmanı, JDWP, ptrace, hata ayıklama parametreleri, Frida, Xposed, root durumu ve sinyaller dahil olmak üzere altı kontrol gerçekleştirir.
Uygulama HTTP ile kayıt olur ve heartbeat'lerle WebSocket bağlantısını sürdürür, HMAC-SHA256 yetkilendirmesi kullanır. Go agent 127.0.0.1:7910 adresinde yerel bir HTTP sunucusu başlatır, ayrı bir heartbeat sürdürür ve çevrimdışı görevleri tamponda saklar. FRP bileşeni sürekli ters tünel sağlar. zLabs'e göre bu mimari, uygulamanın normal sandbox sınırlarının ötesinde uyarlanabilir yürütme sağlar ve ana uygulama silindikten sonra bile erişimi sürdürebilir.
Kaynaklar: Malwarebytes · Security Affairs · Fox News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.