Danfoss AK-SM800A Soğutma Kontrol Cihazlarındaki Altı Yamanmamış Açık Uzaktan Ele Geçirmeye İzin Veriyor
Araştırmacılar, Danfoss AK-SM800A soğutma kontrol cihazlarında uzaktan saldırganların oturum açmadan cihazları ele geçirmesine izin veren altı yamanmamış açık buldu. Yama yok; 5.4.0 üretici yazılımı bunları düzeltmiyor.
Midnight Blue araştırmacıları, uzaktan saldırganların kimlik doğrulaması olmadan cihazları ele geçirmesine izin verebilecek Danfoss AK-SM800A soğutma kontrol cihazlarındaki altı yamanmamış güvenlik açığını keşfetti. Etkilenen üretici yazılımı en son sürüm 5.4.0'ı da kapsıyor ve herhangi bir yama yayımlanmadı.
Güvenlik Açığı Ayrıntıları
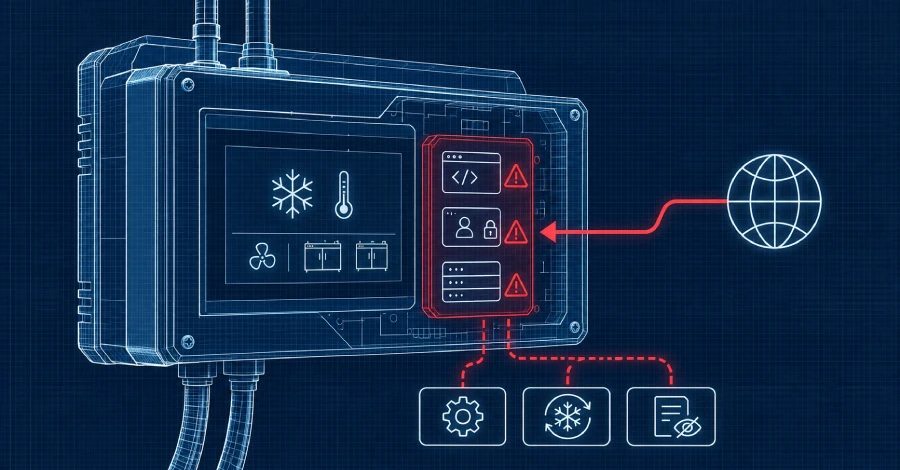
Açıkların beşi, oturum açma gerektirmeyen ve root olarak çalışan web isteği işleyicilerinde bulunuyor. Altıncı açık, şifreli bağlantılar ve oturum belirteçleri gerektiren bir oturum açma koruması olan Strict mode'u zorunlu kılan ağ geçidinde yer alıyor. Strict mode etkinleştirildiğinde, ağ geçidi açığı ağ geçidini çökertebilir ve potansiyel olarak kod yürütülmesine izin verebilir. Kontrol cihazlarında güvenli önyükleme bulunmuyor; bu nedenle saldırgan, fabrika ayarlarına sıfırlama veya üretici yazılımı güncellemesinden sonra da kalabilen kalıcı kod yerleştirebilir.
Kurum Rehberliği
Belçika, İrlanda ve Almanya'daki siber güvenlik kurumları, AK-SM800A kontrol cihazlarının yönetim arayüzlerinin internetten kaldırılmasını operatörlere tavsiye etti. Belçika ve İrlanda kurumları, üretici yazılımı güncellemesi, varsayılan parolaların değiştirilmesi veya yalnızca Strict mode etkinleştirilmesinin yeterli olmadığını belirtiyor. Uzaktan erişim için güvenli bir VPN veya korumalı iç ağ kullanılmasını ve sıcaklık ayar noktaları, buz çözme programları, alarm ayarları, kullanıcı hesapları ve uzaktan erişim ayarlarının yetkisiz değişiklikler açısından kontrol edilmesini öneriyorlar.
Satıcı Yanıtı
Danfoss, 5.4.0'ı en yeni sürüm olarak listeliyor, ancak sürüm notlarında altı açığa yönelik bir düzeltmeden bahsetmiyor. Satıcının danışma sayfasında bu güvenlik açıklarına yönelik bir danışma ve düzeltme tarihi bulunmuyor. Danfoss, AK-SM800A'daki diğer açıkları 2023 ve 2025'te daha önce düzeltmişti, ancak araştırmacıların incelediği mevcut üretici yazılımı sürümü 5.3.2 bu düzeltmelerden daha yeni.
Etki ve Öneriler
Fransa ve Avrupa genelindeki benzer kontrol cihazlarına yapılan saldırılar, istenmeyen buz çözme döngülerine ve stok kaybına neden oldu. Alman BSI, altı yeni açığın bu olaylarda istismar edildiğine dair kanıtı olmadığını söylüyor. Araştırmacılar, kod tabanının muhtemelen daha fazla benzer sorun içerdiğini ve açıkları tek tek yamamanın veya Strict mode'a güvenmenin kıt güvenlik kaynaklarını yanlış tahsis ettiğini uyarıyor. Operatörler, yama mevcut hale gelmeden önce internete açık erişimi kaldırmayı önceliklendirmelidir.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.