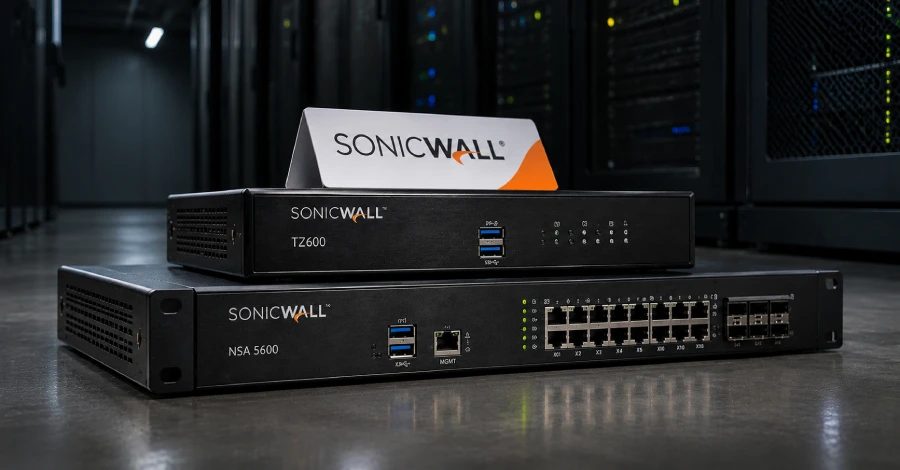
SonicWall, Yama Desteği Sona Erdiği İçin Gen 6 Güvenlik Duvarlarının Emekliye Ayrılması Çağrısında Bulunuyor
SonicWall, kritik açıklar için bile güvenlik yaması almayacak olan Gen 6 güvenlik duvarlarının acilen emekliye ayrılması veya değiştirilmesi çağrısında bulunuyor; uyarı, uç cihazlara yönelik yapay zeka destekli saldırıların ortasında geldi.
SonicWall, Gen 6 güvenlik duvarlarını hâlâ çalıştıran tüm müşterilere, yapay zeka destekli saldırıların beslediği güvenlik risklerini gerekçe göstererek cihazları internetin dış kenarında açık tutmayı bırakmaları, onları hemen emekliye ayırıp değiştirmeleri çağrısında bulundu. Şirket, desteklenmeyen Gen 6 güvenlik duvarlarının aktif olarak hedef alınmasının beklendiğini ve hizmette kalan her birimin yüksek riskli bir açık olarak değerlendirilmesi gerektiğini söylüyor. Müşterilere SonicOS 8 çalıştıran desteklenen bir Gen 8 güvenlik duvarına geçmeleri tavsiye ediliyor.
Etkilenen Gen 6 Ürünleri
SonicOS 6.x çalıştıran etkilenen ürünler şunlardır: TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, NSv 10'dan NSv 1600'e kadar (Gen 6 sanal), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W ve NSA 2600.
Uç Cihazlar Neden Baskı Altında
Son yıllarda tehdit aktörleri, ilk erişimi elde etmek için bir sıçrama noktası olarak uç cihazları giderek daha fazla hedef aldı; bu süreçte açıklama ile doğrulanmış istismar arasındaki süre de büyük ölçüde daraldı. Bu daralmanın bir nedeni, tehdit aktörlerinin desteklenmeyen cihazları bulmak için interneti taramak, yamaları ve güvenlik açığı açıklama duyurularını analiz etmek ve çalışan istismar kodlarını daha hızlı oluşturmak amacıyla otomasyon ve yapay zekayı kullanmasıdır. Google Mandiant'ın Mart 2026'da yayımlanan M-Trends raporuna göre, güvenlik açıklarının istismar edilmesine kadar geçen ortalama süre negatif hale gelmiş ve tahmini eksi 7 güne ulaşmıştır; yani istismar, ortalama olarak bir yama yayımlanmadan önce başlamaktadır. Bu değer 2018'de 63 gün ve 2024'te eksi 1 gündü. Cisco Talos'un 2025 Year in Review raporu da yıl içinde keşfedilen CVE'lerin %23'ünün doğrudan VPN gereçleri, yeni nesil güvenlik duvarları, yük dengeleyiciler, yönlendiriciler ve benzeri ağ cihazlarını etkilediğini bulmuştur.
Önerilen Adımlar
Gen 6 artık aktif olarak desteklenmediği ve kritik açıklar için bile yama almadığı için kullanıcıların aşağıdaki adımları hiçbir gecikme olmadan izlemesi öneriliyor: üretim ortamındaki her Gen 6 güvenlik duvarını envanterleyip emekliye ayırmak (özellikle internete açık olan veya uzaktan erişim sağlayan birimleri önceliklendirmek); bunları SonicOS 8 çalıştıran bir Gen 8 güvenlik duvarıyla değiştirmek; ve geçişi planlamak için yetkili bir SonicWall iş ortağıyla iletişime geçmek. Güvenlik duvarı değiştirilene kadar WAN yönetiminin (WAN arayüzlerinde HTTPS, SSH ve SNMP) devre dışı bırakılması, SSL VPN'nin kapatılması veya bilinen kaynak adresleriyle sınırlanması, kalan her uzaktan erişim ve yönetici hesabında çok faktörlü kimlik doğrulamanın zorunlu kılınması ve yerel parolaların sıfırlanması, kullanılmayan hizmet ve arayüzlerin devre dışı bırakılması ve olağandışı oturum açmalar, yapılandırma değişiklikleri ve trafik için günlüklerin yakından izlenmesi tavsiye edilir. SonicWall, desteklenmeyen bir güvenlik duvarının riskinin çevrimiçi kaldığı her gün arttığını ve tek bir ihlalin her şeye ulaştığını, ele geçirilmiş bir çevre güvenlik duvarının saldırganlara kimlik bilgisi hırsızlığı, yanal hareket ve fidye yazılımı dağıtımı için bir dayanak noktası verdiğini söylüyor.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.