Tensorlake'in npm paketi, Shai-Hulud'un kimlik bilgilerini çalan solucanın yayılması için ele geçirildi
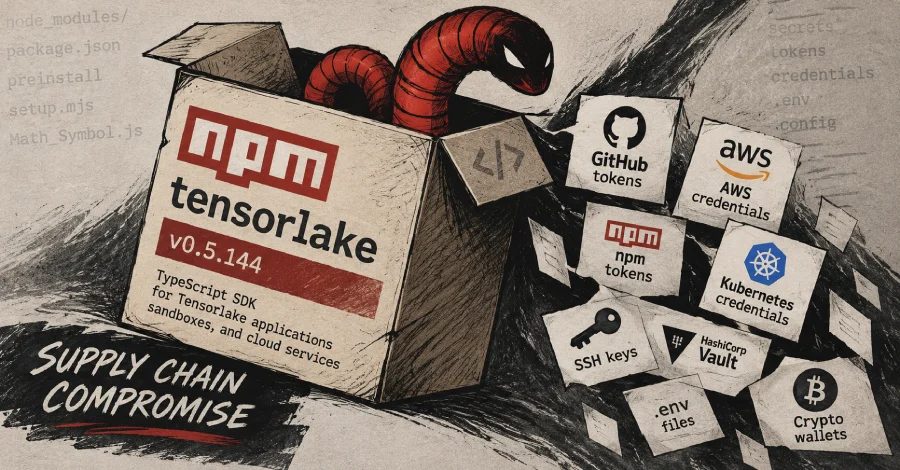
npm paketi tensorlake, TypeScript SDK, ChainDrop tedarik zinciri saldırısıyla ele geçirildi. Kötü amaçlı 0.5.144, npm, GitHub, AWS, Vault ve Kubernetes'ten kimlik bilgilerini çalan kendi kendine yayılan bir solucan yaydı.
npm paketi „tensorlake", Tensorlake'in uygulamaları, sandbox'ları ve bulut hizmetleri için olan TypeScript SDK'si, ChainDrop / Shai-Hulud tedarik zinciri saldırısıyla ele geçirildi. Socket'e göre, kötü amaçlı 0.5.144 „kimlik bilgilerini çalan, sırları sızdıran, erişim sağlayan ve uzaktan kod çalıştıran gizlenmiş kod içeriyor." Sürüm npm kayıt defterinden kaldırıldı.
Ele Geçirme Nasıl Gerçekleşti
Analize göre, ele geçirilen sürüm bir JavaScript dosyasını (package/lib/setup.mjs) çalıştıran bir preinstall kancası içeriyor; gizlenmiş indirici Bun ile ana kimlik bilgilerini çalan kendi kendine yayılan solucanı (package/lib/Math_Symbol.js) yükler. Hırsız yerel dosyalardan, CI'den, Kubernetes'ten ve Vault'tan çalar. Ayrıca HackBrowserData'yı kurar, çalınanı sızdırır, host'ta kalır ve uzaktan kod çalıştırır.
Socket'in uyarısına göre, risk tek bir API anahtarına kadar iniyor. „Sürecin erişebileceği herhangi bir sır açığa çıkabilir, kalıcılık ise bağımlılıklar silindikten sonra bile saldırgana erişim sağlayabilir."
Hedeflenen Veriler ve Yayılım
Kötü amaçlı kod npm ve GitHub token'larını, AWS kimlik bilgilerini ve sırlarını, HashiCorp Vault verilerini, Kubernetes erişimlerini, SSH anahtarlarını, .env dosyalarını, kripto cüzdanlarını, mesajlaşma verilerini ve Anthropic Claude, Cursor, Kiro, Windsurf ve Zed ile ilişkili yapılandırmaları ve MCP dosyalarını çalar.
Yayılım için solucan, kurbanın adıyla yayınlanan paketleri kontrol eder, Sigstore provenance oluşturur ve ele geçirilen sürümleri yeniden yayınlar. Sahte Copilot/Dependabot iş akışı, GitHub Actions iş akışlarını da hedef aldığını gösteriyor. Komuta ve kontrol uç noktası (iseekaigogo[.]com) Ethereum sözleşmesiyle iletişim kurar, GitHub ise şifrelenmiş verileri depolama için açık depo kanalı olarak kullanır, açıklama „Shai-Hulud: Here We Go Again." olarak belirtilmiştir.
„Hayalet Token" Mekanizması
„Hayalet token" bileşeni, PowerShell monitörünü çalıştıran GitHub token'ı ile api.github.com/user'ı kontrol eder. Eğer kurban token'ı iptal ederse, monitör Invoke-Expression ile saldırganın işleyicisini çalıştırır, bu da Shai-Hulud'un önceki dalgalarına benzer şekilde yıkıcı bir rutin olabilir.
Kronoloji ve Yanıt
StepSecurity'e göre, kötü amaçlı dosyalar tensorlakeai/tensorlake main dalına bakımcı adıyla eklendi, ardından aynı depodan yayınlandı. İlk commit 7 Ekim 2026'da 01:20 UTC'de gerçekleşti. Bir gün sonra sürüm iş akışı 0.5.144'ü npm üzerinde yayınladı.
StepSecurity'den Ashish Kurmi, kötü amaçlı kodun erişilebilir depolardaki .claude/settings.json ve .vscode/tasks.json dosyalarına yazdığını belirtti, bu yüzden Claude Code veya VS Code'da proje açıldığında tekrar tetiklenir.
ChainDrop ilk olarak Ağustos 2026'da, yüzlerce npm paketi (Keyv ve Cacheable dahil) Mini Shai-Hulud varyantını içerirken tespit edildi; gizlenmiş Bun JavaScript yükü ile yayılıyordu. Son olay, tedarik zinciri saldırılarının AI ajanların altyapısına yayıldığını gösteriyor ve tehdit aktörlerinin giderek daha sık AI araçlarını ve hizmetlerini hedef aldığını ortaya koyuyor.
Kötü amaçlı sürümü kullanan kullanıcılara, hemen kaldırmaları ve kimlik bilgilerini değiştirmeleri öneriliyor.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.