Kiralanabilir uCreator Android casus yazılımı Telegram ve WeChat hesaplarını hedef alıyor
Araştırmacılar, uCreator adlı kiralanabilir Android casus yazılımı kitinin tahrif edilmiş Telegram ve WeChat uygulamalarına kod gizlediğini, Telegram 2FA parolalarını yakaladığını ve WeChat hesaplarını klonlayabildiğini söylüyor.
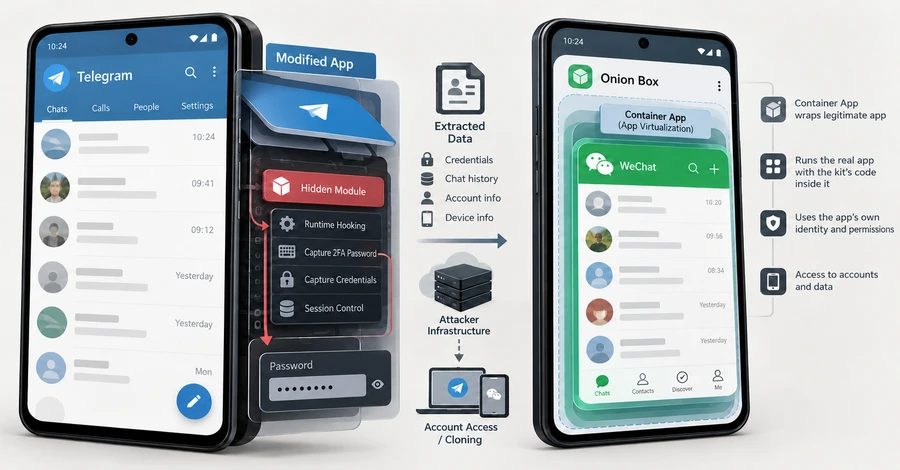
Kiralanabilir Android casus yazılım kiti uCreator, kodu iki uygulamanın çalışan kopyalarına gizleyerek Telegram ve WeChat hesaplarını ele geçiriyor; bunu araştırmacı Ovi buldu. Ovi'nin analizi 21 Ekim 2026'da yayımlandı. Kit yalnızca resmi mağaza dışında tahrif edilmiş kopya kuranları veya WeChat'i üreticilerin kapsayıcı uygulaması 洋葱盒子 ya da Onion Box içinde çalıştıranları etkiliyor. Bazı tahrifli Telegram X kopyaları gerçek uygulamanın paket adını taşıyor.
Telegram bölümü, Doctor Web'in Ekim 2025'te bildirdiği arka kapı Baohuo ile eşleşiyor. Doctor Web, Baohuo'yu tahrif edilmiş Telegram X kopyalarında buldu ve 58.000'den fazla cihazın bulaştığını tahmin etti. Raporu, aynı kod ad alanını (com.ucreator.tgjar), C2 sunucusunu ve komut adlarını Ovi'nin analiziyle paylaşıyor. Ovi'nin raporu Doctor Web'den söz etmiyor; kampanyayı üreticilerin mi yoksa bir müşterinin mi yürüttüğü belirsiz.
Telegram ele geçirme ve WeChat klonlama
Ovi'ye göre tahrif edilmiş Telegram uygulamasında kod, uygulamayla başlıyor ve onun kimliği ve izinleriyle çalışıyor. Her hedef uygulamanın kodu kurulumdan sonra indiriliyor. Telegram'ın iki adımlı doğrulama parolası uygulamada giriliyor ve uygulama bundan giriş kanıtı üretiyor. Kit bu adımı kancalıyor ve parolayı hash'lemeden kopyalıyor. Parolayla kod etkin oturumları sıfırlayabilir, bağlı numarayı değiştirebilir veya hesabı silebilir. Ayrıca saldırganın oturumunu gizliyor ve hesabın telefon numarasını, adını ve parolasını her üç dakikada bir sunucusuna gönderiyor.
Ne Ovi ne de Doctor Web, gizli oturumun kullanıcının diğer uygulamalarında görünüp görünmediğini söylüyor ya da hesabı güvenceye almanın adımlarını veriyor. Ovi, kodun yetenekleri gösterdiğini, her adımın kullanıldığını değil söylüyor. WeChat için kit uygulama sanallaştırmayı, oturum açma kimliğini kopyalamayı, verileri zip'leyip yüklemeyi ve hesabı klonlamak için paketlenmiş giriş betiğini kullanabilir.
Ovi ve araştırmacı Jurre, arka ucu kendi barındırdıkları GitLab sunucusunda buldu. Üzerinde tüccarların ve bayilerin kiraladığı bulut konsolu var. Her komut müşteri kimliği taşıyor; her müşteri telefon filosunun kendi payıyla mağdurları hedefliyor. Kit giriş yetkilerini yakalıyor, toplu arkadaş ekliyor, kişi ve profil verilerini toplayıp hesapları yedekliyor. Zamanlayıcı, etkinlik insan gibi görünsün diye zaman pencereleri, rastgele günlük sınırlar ve hesap başına bütçe belirliyor; kod buna hesap yetiştirme diyor. Sızan arka uç kişisel WeChat ve WeCom'u kapsıyor, Telegram'ı değil; birkaç GitLab sunucusundan yalnız biri açığa çıktı.
Atıf ve göstergeler
Ovi, operasyonun parçalarını Hunan eyaletindeki üç şirkete bağlıyor: marka sitesi ve sunucu sertifikası, bir komuta sunucusu için devlet sitesi başvurusu ve Windows denetim programındaki imza. Ortak bir sahibin olası ama kanıtlanmamış olduğunu söylüyor. Ürün adı YingGai; kayıtlar Eylül 2021'e, incelenen örnekler 2024'ten Temmuz 2026'ya uzanıyor. Ovi, cüzdan ve tek kullanımlık kod odağı nedeniyle mali güdümlü suç varsayıyor. Doctor Web, Baohuo'yu Telegram kanal abonelerini artıran bir araç olarak tanımladı.
Ovi iki telefon izini güvenilir sayıyor: tahrif edilmiş Telegram varlıklarındaki TgJarPine.dex ve LSPatch yamalayıcısının cache/lspatch/origin/*.apk konumunda bıraktığı, başka nedenlerle yamalanmış uygulamalarda da görülebilen özgün kopya. 23 Ekim 2026 itibarıyla kitin birkaç sunucu ve indirme alan adı çözümlenmiyordu. Sürüm yükleme alan adı hâlâ 121.37.194[.]194 adresini gösteriyordu.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.