Yamalanmamış Broadcom WPS Açığı, Yakındaki Saldırganlara Yönlendiricilerde Root Yetkisiyle Kod Çalıştırma İzni Veriyor
Broadcom WPS açığı, radyo menzilindeki bir saldırganın parola veya eşleşme olmadan yönlendirici belleğini bozup root yetkisiyle kod çalıştırmasına izin veriyor. Quentin Kaiser bunu Belçika ağ geçitlerinde gösterdi; CVE atanmadı, yama konmadı.
Saldırı yolu
Broadcom'un Wi-Fi Protected Setup, yani WPS sürümündeki açık, radyo menzilindeki bir saldırganın ağ parolası veya eşleşme adımı olmadan Broadcom tabanlı yönlendiricilerde root izniyle kod çalıştırmasını mümkün kılıyor; güvenlik araştırmacısı Quentin Kaiser bunu 16 Ekim'de açıkladı. Broadcom kodu, parçalanmış WPS kurulum iletilerini yeniden birleştirmeyi hatalı işlediği için hazırlanmış iletiler yönlendirici belleğini bozabilir. Kaiser, belleği cihazdan geri okuma ve kendi kodunu çalıştırma yöntemi geliştirdi.
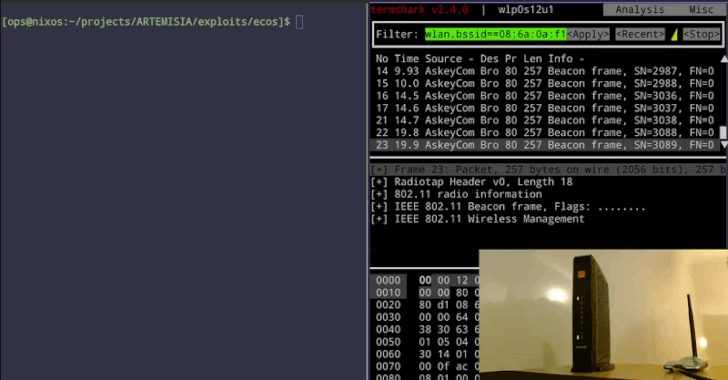
Orange Belgium ağ geçidinde Askey TCG3000, depolanan Wi-Fi parolasını ya da PSK'yi okuyup kablosuz geri gönderdi ve onunla ağa katıldı. Proximus ağ geçidinde Sagemcom üretimli BBOX3V+, Wi-Fi çerçeveleriyle taşınan uzak komut satırı olan bir ters kabuk açtı; dış sunucuya gerek kalmadı. Her iki gösterim oturum açmadan yürüdü ve Kaiser saldırının yakında değil, uzaktan da işlediğini söylüyor. Gerçek dünyada açığı kullanan saldırı görmediğini ve çalışan istismarların kendisine ait olduğunu belirtiyor.
Etkilenen cihazlar
Broadcom'un WPS kodu onlarca üreticinin yönlendiricisine ve erişim noktasına gömülü; Kaiser dünya genelinde milyonlarca cihazın etkilendiğini tahmin ediyor. Açığa duyarlı yongalar iki aileye ayrılır. Eski eCos tabanlı modeller BCM3380, BCM3383 ve BCM33834'tür; Kaiser kullanılabilir yama bulmadığından bunu hiç yamalanmayacak bir forever day diye tanımlar. Yeni Linux tabanlı modeller BCM3390, BCM65xx ve BCM68xx'tir; üreticiler Wi-Fi yazılımını değiştirirse yamalanabilirler.
Belçika'da Kaiser, açığı dört büyük sağlayıcının üçünde bulunduğunu ve istismar edilebildiğini gördü: Proximus, Orange Belgium ve VOO. Telenet de etkilenebilir, ancak Kaiser bunu sınayabilmek için cihaz bulamadı. Cisco küçük işletme erişim noktalarından Huawei ve ARRIS yönlendiricilerine uzanan daha geniş listede, doğrulanmış ve doğrulanmamış girdiler karışıktır; bazıları yalnızca cihazı olasılıkla açığa duyarlı sayan otomatik denetime dayanır. Kaiser, Belçika'daki sağlayıcı başına sayıların yüz binlerce ağ geçidine ulaştığını ama bunların kaba tahmin olduğunu söylüyor.
Ne yama, ne CVE
Kaiser kodu en az 2010'a dayandırır; Broadcom 2018'de eksik bir yama gönderdi, sonra müşterileri bu yamaya güvenmek yerine hostapd adlı başka bir Wi-Fi yazılımına geçmelerini istedi. Eski eCos yongalarında hiç çalışan yama gönderilmedi, bu yüzden ona forever day diyor. Savunucu ve üreticilerin açığı izleme kimliği olan bir CVE atanmadı. The Hacker News, 19 Ekim itibarıyla açık için CVE bulamadı.
Kaiser, Broadcom'un hatadan 2018'den beri haberdar olduğunu ve başkalarından duyduğunu, ama CVE kaydetmeyi veya açıkça konuşmayı reddettiğini aktarıyor; Kaiser bunun birçok üreticinin yama yapmamasının nedeni olduğuna inanıyor. Davayı CERT Coordination Center'a götürdüğünde aynı gün kapatıldı; çünkü Broadcom, ürünleri için CVE atama yetkisini elinde tutan taraf olduğu için bunu reddetti.
Savunucu rehberi
Yüklenecek yama yok; Kaiser kablosuz saldırıyı engelleyen bir ayar göstermiyor. Bunun yerine etkilenen donanımı bulma yolu sunar: çıkarılmış bellenimde açığa duyarlı kodu bulan YARA kuralları ve canlı erişim noktasını dinleyip açığa duyarlı görünüp görünmediğini bildiren betik. İkisi de triage yardımıdır; yamalanmış bir cihaz yine de kurallara eşleşebilir, bu yüzden bir eşleşme araştırma nedeni olup doğrulanmış bulgu değildir. Hiç yamalanmayacak donanımda pratik seçenek değişimdir. Kaiser, açığı hedefe internet yerine yakın Wi-Fi ile ulaşan saldırganlara uygun görüyor; bu, Rus devlet hackerlerinin ağlara karşıdan sokaktan sızmak için kullandığı bir teknik.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.