Volt Typhoon, Silent Train Gizli Erişim Ağı ile Bağlantılı
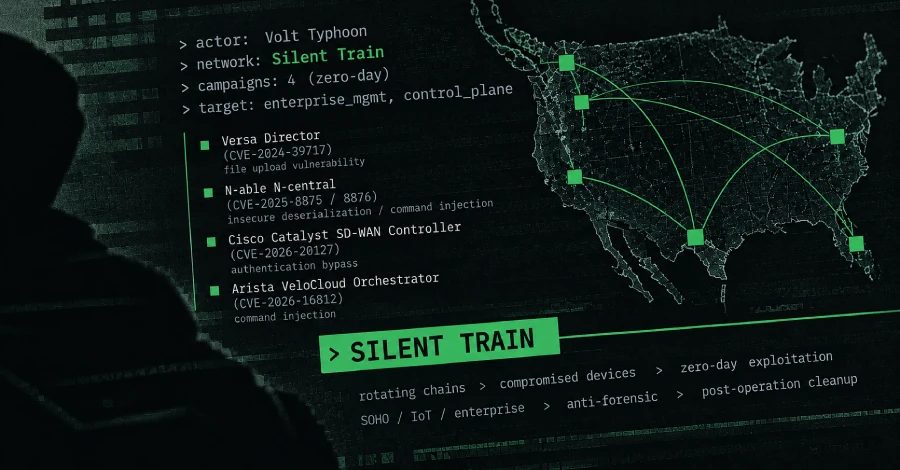
Black Lotus Labs, Volt Typhoon'un Silent Train adlı ele geçirilmiş cihazlardan oluşan gizli ağı dört sıfır gün kampanyasında ve ABD hedeflerine stratejik erişim sağlamak için kullandığını söylüyor.
Volt Typhoon, Çin bağlantılı bir siber casusluk grubu, sıfır gün istismarı, kimlik bilgisi erişimi, veri sızdırma ve stratejik erişim için Silent Train adlı artık etkisiz hale getirilmiş gizli bir erişim ağını kullandı; bu bilgi Lumen Technologies bünyesindeki Black Lotus Labs'a göre. Ağ, dönen ele geçirilmiş SOHO, IoT ve kurumsal cihaz zincirlerine dayanıyordu ve aşağı akış müşterilerine, hassas ağlara veya stratejik programlara ölçeklenebilir erişim sağlayabilen varlıkları hedefliyordu.
Dört Sıfır Gün Kampanyası
Black Lotus Labs, Silent Train aracılığıyla Volt Typhoon'a dört doğrulanmış sıfır gün kampanyası atfetti. Bunlardan biri, VersaMem web kabuğunu dağıtmak için kullanılan Versa Director'daki bir dosya yükleme güvenlik açığı olan CVE-2024-39717 idi. Diğer üçü N-able N-central içindeki CVE-2025-8875 ve CVE-2025-8876, Cisco Catalyst SD-WAN Controller içindeki CVE-2026-20127 ve Arista VeloCloud Orchestrator içindeki CVE-2026-16812 idi. Volt Typhoon ayrıca Quest KACE'te Ekim 2025'te yamanmadan önce muhtemel bir sıfır gün kullanmış olmakla da şüpheleniliyor; bu kampanyanın 30'dan fazla kurbanı etkilediği tahmin ediliyor.
Silent Train Nasıl Çalıştı
Silent Train, isteğe bağlı olarak istismar edilen, seçilmiş hedeflere karşı kullanılan, işlemlerden sonra temizlenen ve yenilenen hızla dönen ele geçirilmiş cihaz zincirleri kullandı. Oturumları kısa ömürlüydü ve ortalama yaklaşık dört saat sürüyordu; operatörler her zinciri sökmeden önce izleri kaldırıyordu. Çerçeve, ABD dışındaki sanal özel sunucular, ABD dışındaki SOHO ve IoT cihazları ve çıkış düğümleri olarak hizmet veren ABD merkezli ele geçirilmiş cihazlar dahil olmak üzere çeşitli cihazlar üzerinden kötü amaçlı trafiği aktarıyordu.
En az 27 cihaz sınıfı istismar edildi ve sisteme dahil edildi; bunlar TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel ve Cambium gibi SOHO ve IoT cihazlarından Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal platformlara kadar uzanıyordu. Intelbras modemler yalnızca aktarma düğümü olarak göründü; Netgear Orbi ve Fortinet FortiGate cihazları ise ABD merkezli aracılık ve çıkış noktaları olarak hizmet verdi. 2025'in başlarında Silent Train'in, kurumsal düzey cihazları ortalama bir ila üç ay elinde tutan hibrit bir mimariye evrildiği düşünülüyor; platform daha sonra Chisel ve FRP gibi açık kaynak vekiller kullanan ters tünel çeşitlerini devreye aldı.
Hedefler ve ABD Odağı
Ağ, aşağı akış müşterilerine, hassas ağlara veya stratejik programlara ölçeklenebilir erişim sağlayabilen varlıkları özel olarak belirledi ve uç nokta yönetim platformlarını, ağ yönetim sistemlerini, SD-WAN orkestratörlerini ve kontrol düzlemi teknolojilerini hedef aldı. Telekomünikasyon sağlayıcıları, hükümet, savunma yüklenicileri, uydu ve görev kritik iletişim hizmetleri, üniversiteler, BT firmaları ve su, enerji, ulaşım, denizcilik, demiryolu, havacılık ve acil durum hizmetleri gibi kritik altyapılar arasında yüzlerce kurban tespit edildi. ABD içinde Hawaii, California ve Texas; büyük askeri tesislere, telekomünikasyon altyapısına, savunma yüklenicilerine, uydu iletişim sağlayıcılarına ve kritik lojistik ağlarına ev sahipliği yaptıkları için odak alanlarıydı.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.