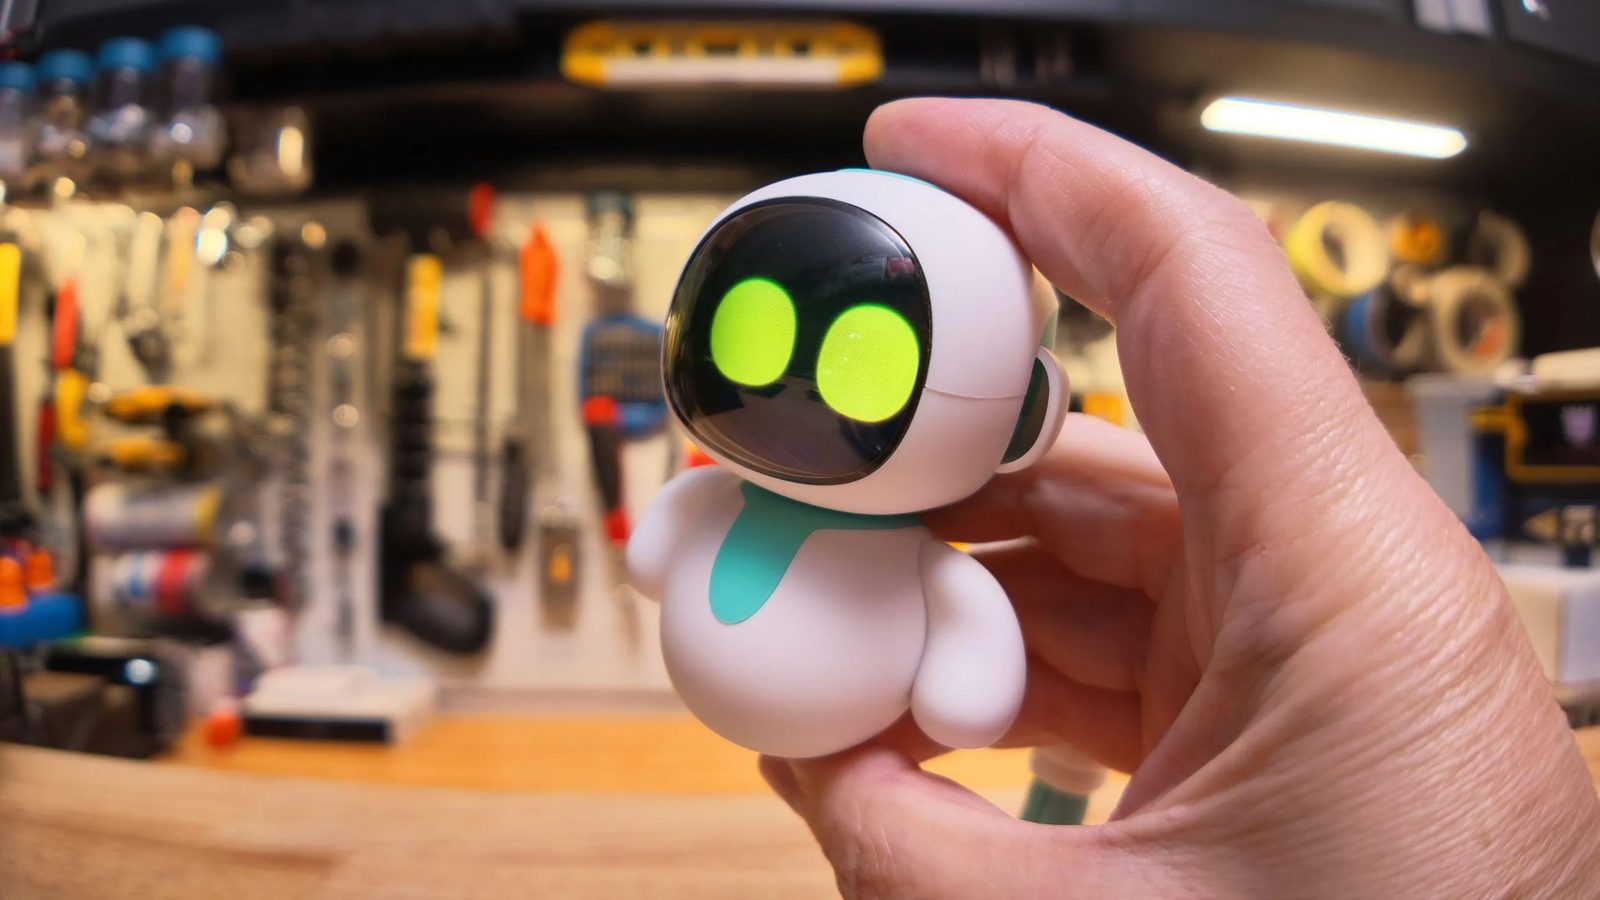
Araştırmacılar, Eiliko oyuncak robotunun milyonlarca konuşmayı ve çocuk verilerini sızdırdığını keşfetti
Popüler oyuncak robot, çocukların konuşmalarını kötü korunan sunuculara gönderiyor ve güvenlik araştırmacısına göre 13 milyon konuşmayı, ayrıntılı kullanıcı profillerini, fotoğrafları ve ses kayıtlarını sızdırıyor.
Milyonlarca konuşma sızdırıldı
Eiliko, üretici firma Energize Lab tarafından yaratılan küçük oyuncak robot, kullanıcıların söylediklerinin her şeyini Wi-Fi aracılığıyla, verilerin neredeyse korumasız saklandığı Çin'deki sunuculara gönderiyor. Güvenlik araştırmacısı Sammy Azdoufal, şirketin hizmetinin tamamen korumasız olduğunu keşfetti ve birkaç dakika içinde gazeteci ile oyuncak robot arasındaki 10 dakikalık konuşmanın tam transkriptine erişim sağladı.
Azdoufal'ın bulgularına göre, sızdırılan veri tabanı on binlerce kişiden 13 milyon konuşma içeriyordu ve görünüşe göre dünya çapında aktif 68 000 oyuncak robota erişim vardı. Veriler, en büyük pazarın ABD olduğunu gösterdi; burada 31 000'den fazla profil çocuklara aitti.
Ayrıntılı profiller korumasız saklanıyor
Hizmet yalnızca IP adresleri ve yaklaşık konum toplamakla sınırlı değildi. Azdoufal, kullanıcıların konuşmalarını okuduğunu ve kişinin adını, yaşını, doğum gününü, mesleğini, ailesini, arkadaşlarını, evcil hayvanlarını ve kişisel özelliklerini içerebilen profiller oluşturduğunu keşfetti. Veri tabanındaki bir örnekte, 52 yaşındaki bir kullanıcının hizmet çalışanı, araştırmacının ifadesine göre dolandırıcılar için yararlı olabilecek kişisel ayrıntılarla tanımlanmıştı.
Energize Lab ayrıca, kullanıcıların söyledikleri her şeyin aranabilir tam metin veri tabanı paralelinde e-posta adreslerini de saklıyordu. Hassas terimlerde yapılan arama, insanların ölümle ilgili sorular sorduğu parçaları ortaya çıkardı. Kameralı akraba ürünüyle çekilmiş bazı çocuk fotoğrafları ve kısa ses kayıtları, şirketin gizlilik politikasında kayıtların işlenir işlenmez silindiği belirtilmesine rağmen herkese açık web adreslerinde şifresiz saklanıyordu.
Şirketin yanıtı ve ele geçirilen kişilikler
The Verge ve Azdoufal, Energize Lab ile 10 farklı e-posta adresi ve LinkedIn aracılığıyla iletişim kurmak için birden fazla ay harcadı. Şirket soruları asla yanıtlamadı ve yalnızca otomatik bir kullanıcı destek yanıtı önerdi. Bildirime göre, birçok yönetici parolası, yaygın parola listelerindeki kayıtlarla eşleşiyordu.
Azdoufal ayrıca, dünyanın öbür ucundan oyuncak robotun belleğine uzaktan sızmak ve onun yapay zekâ kişiliğini ele geçirmek mümkün olduğunu gösterdi. Bir testte robot gazeteciye yanlış açıklamalarda bulundu, diğerinde ise gece saatlerinde müstehcen bir kişilik benimsemeye zorlandı. Araştırmacının sözüne göre, bir hacker aynısını tüm robot filosu için eşzamanlı olarak yapabilirdi. Azdoufal, Energize Lab için dokuz resmi CVE açığı bildirimi yayınlamak amacıyla Tod Beardsley ile iş birliği yapıyor.
Kaynaklar: The Verge
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.