المدونة
مقالات عن تطوير الويب والذكاء الاصطناعي والتقنيات
60 مقالة · 16 وسوم · 15 روابط
اسحب للتدوير · اضغط على وسم لتصفية المقالات
4 مقالة · صفحة 1 / 1
•SiTech AI Team
تحديث أمني لـ APT في Debian يعالج CVE-2026-109518 في trixie
نشرت Debian النشرة DSA-6607-1 الخاصة بـ apt، وتغطي CVE-2026-109518. يمكن لمنفذ هجوم في المنتصف استبدال حزمة مُتحقق منها بعد إعادة توجيه HTTP وتنفيذ تعليمات برمجية بصلاحية root. تم إصلاح إصدار trixie المستقر في apt 3.0.4.
•SiTech AI Team
تقرير: Postman Desktop ثبّت إضافات وكلاء البرمجة بدون إذن
يقول مطور إن تطبيق Postman Desktop إصدار 12.33.4 ثبّت إضافات في Claude Code وOpenAI Codex على macOS بدون إذن صريح، ووافق على خطاف بدء جلسة في Codex، وأثار مخاوف أمنية.
•SiTech AI Team
OpenAI ترفع مكافآت اكتشاف الثغرات حتى 172,000 دولار وتخطط لسبرنت أمني
ضاعفت OpenAI مكافآت اكتشاف الثغرات أربع مرات وتستعد لسبرنت أمني. الثغرات الحرجة في ChatGPT أو Codex يمكن أن تحقق ما يصل إلى 30,000 دولار، مع وصول النتائج الاستثنائية إلى نحو 172,000 دولار بما في ذلك المكافآت.
•SiTech AI Team
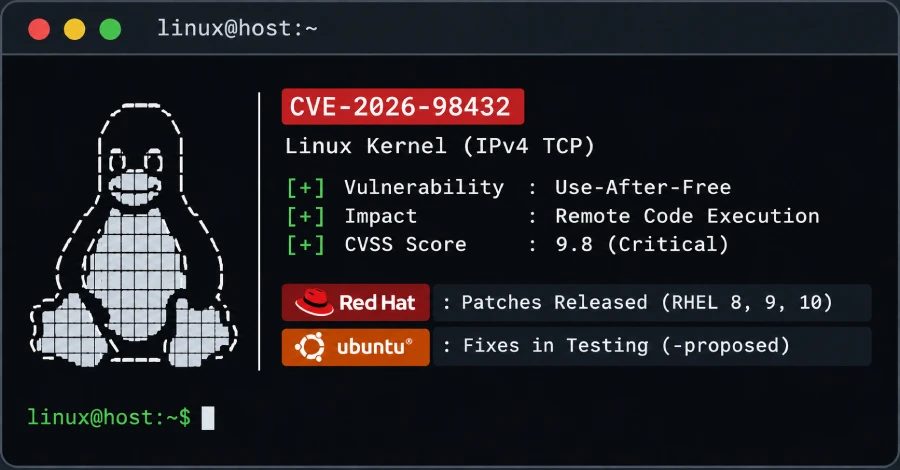
Red Hat تصدر تصحيحات لثغرة TCP في Linux مقيّمة 9.8 بينما Ubuntu تطرح إصلاحات للاختبار
تتوفر نوى مصححة لـ CVE-2026-98432 في RHEL 8 و9 و10، بينما تبقى إصلاحات Ubuntu لـ 22.04 و24.04 و26.04 LTS في قناة -proposed للاختبار. وتتيح الثغرة تنفيذ كود عن بعد من دون مصادقة.