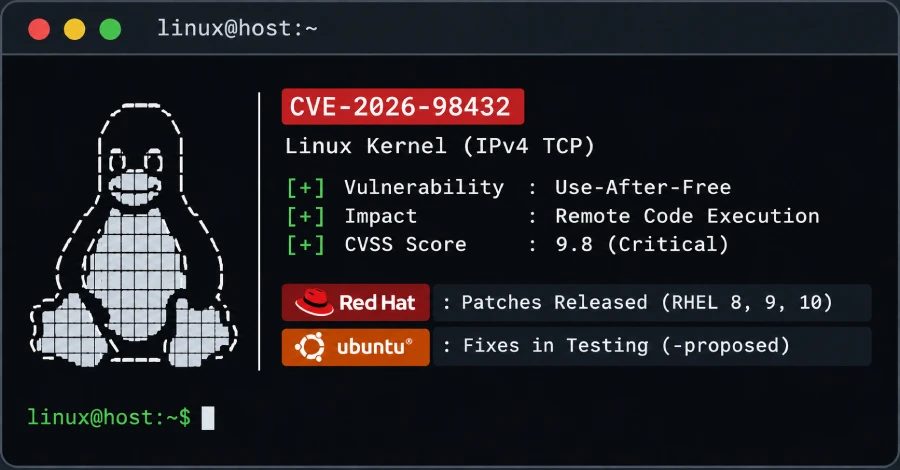
Red Hat تصدر تصحيحات لثغرة TCP في Linux مقيّمة 9.8 بينما Ubuntu تطرح إصلاحات للاختبار
تتوفر نوى مصححة لـ CVE-2026-98432 في RHEL 8 و9 و10، بينما تبقى إصلاحات Ubuntu لـ 22.04 و24.04 و26.04 LTS في قناة -proposed للاختبار. وتتيح الثغرة تنفيذ كود عن بعد من دون مصادقة.
أصدرت Red Hat نوى مصححة لـ CVE-2026-98432 في RHEL 8 و9 و10، بينما تبقى إصلاحات Ubuntu لـ 22.04 LTS و24.04 LTS و26.04 LTS في قناة الاختبار -proposed من دون تاريخ إصدار عادي. ثغرة استخدام ذاكرة بعد تحريرها في IPv4 TCP مقيّمة بـ 9.8 من 10 من فريق CVE لنواة Linux؛ وقد صنّفتها Red Hat في البداية Moderate بـ 5.9 لكنها تسميها الآن Critical بـ 9.8. يلزم إعادة تشغيل النظام بعد تثبيت تحديث، والتخفيفات المؤقتة محدودة. يأتي هذا التقرير بعد تغطيتنا في 30 أكتوبر، حيث شرحنا بالتفصيل كيفية عمل الثغرة وطريقة التحقق من التصحيح.
ما هي الثغرة
عندما يقبل الخادم اتصال IPv4 TCP، تمرر النواة خيارات IP من الطلب الوارد إلى المقبس الجديد من دون نسخها. إذا أعاد العميل إرسال طلب الاتصال بينما لا يزال معالج آخر يقرأ تلك الخيارات، يمكن للنواة قراءة ذاكرة سبق تحريرها. يثير المهاجم هذا السباق بإرسال طلبات اتصال تحمل خيارات IPv4 Record Route أو Timestamp إلى أي منفذ TCP في حالة استماع. لا حاجة لتسجيل دخول، ولا يتأثر IPv6 في المسار الرئيسي، والخلل موجود منذ Linux 4.4. وتم دمج الإصلاح في upstream في أكتوبر.
الإصدارات المصححة وحالة الاختبار
أصدرت Red Hat RHSA-2026:93414 لـ RHEL 8.10 مع النواة 4.18.0-553.182.1.el8_10، و RHSA-2026:93412 لـ RHEL 9.8 مع النواة 5.14.0-687.64.1.el9_8، و RHSA-2026:93413 لـ RHEL 10.2 مع النواة 6.12.0-211.72.1.el10_2. وقالت Canonical إن الإصلاحات لـ Ubuntu 22.04 LTS و24.04 LTS و26.04 LTS موجودة في -proposed، مع النوى 5.15.0-203.213 و6.8.0-149.149 و7.0.0-43.43. لا تُثبّت تلك الحزم تلقائيا. تختبر Canonical تحديثات النواة على أكثر من 2000 خادم وجهاز معتمد قبل الإصدار، ولم يُعطَ تاريخ إصدار. لا إصلاح بعد لـ Ubuntu 20.04 و18.04 و16.04؛ تتطلب الإصدارات الأقدم Expanded Security Maintenance عبر Ubuntu Pro. متغيرات النواة Cloud وFIPS وreal-time مدرجة كعمل قيد التنفيذ، بينما يغطي منشور مدونة Canonical النواة العامة فقط.
التخفيف وحالة الاستغلال
نشرت Red Hat قاعدة nftables في 30 أكتوبر تُسقط حزم IPv4 TCP الواردة التي تحمل خيارات IP. إنها تحجب المحفز المعروف لكنها لا تمنع الاستغلال بالكامل وقد تكسر الأحمال التي تعتمد على خيارات IPv4. ينطبق المرشح فقط على المضيف الذي يُحمَّل عليه، ويمكن أن تتجاوزه الحركة بين الحاويات على نفس المضيف. أوصت عدة مصادر بتعطيل Multipath TCP، لكن الثغرة في مسار IPv4 TCP وليست في MPTCP، ولا تكفي تلك النصيحة وحدها. قالت Canonical إن فريق أمان Ubuntu يرى أن تحديثات الأمان هي التخفيف المناسب الوحيد. لم تُبلّغ أي بائع أو CERT أو فريق CVE للنواة عن هجمات باستخدام الثغرة، ولم تُدرَج في كتالوج CISA للثغرات المستغلة المعروفة اعتبارا من إصدار 30 أكتوبر. قالت Anthropic إن نموذج Claude بحثي داخلي غير مُصدر كتب استغلال root عن بعد يعمل ضد خوادم Linux التي لديها مستمع MPTCP، من دون اعتماد ومن دون تفاعل من المستخدم؛ واستغرق تسريب عنوان نواة 48 دقيقة، وبلوغ shell root 5 دقائق إضافية، ولم تنشر Anthropic كود الاستغلال. ظهر على GitHub كود proof-only يُشغّل السباق ويكتشف النواة وهي تعيد ذاكرة محررة في SYN-ACK، لكنه لا يتضمن تنفيذ كود. قيّمت Amazon Linux الثغرة بـ 8.1 وصنّفتها Important، وقالت إن النتيجة الرئيسية هي تعطّل مع فساد ذاكرة محتمل. أصدرت Debian وOracle Linux وSUSE إصلاحات في أكتوبر، وأُصلح Amazon Linux عبر جميع الحزم بين 24 و30 أكتوبر.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.