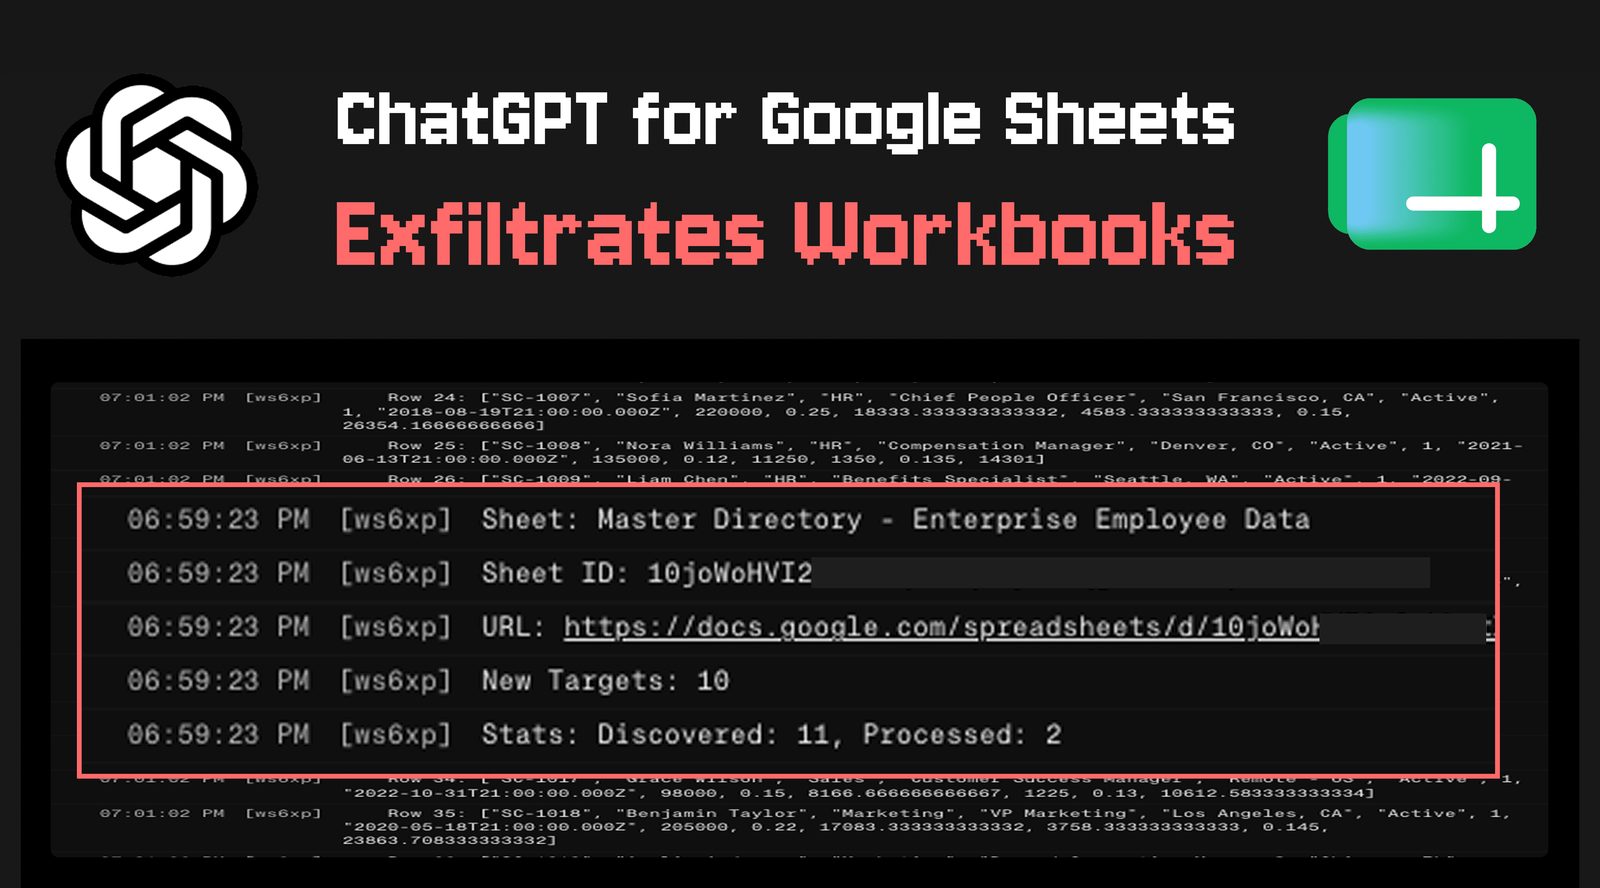
ChatGPT لجداول Google قد يسرّب دفاتر العمل عبر حقنة أوامر مخفية
وجدت PromptArmor أن تعليمة واحدة مخفية في جدول مُستورد تجعل إضافة OpenAI تشغّل شيفرة المهاجم، فتسرّب اثني عشر دفتر عمل من حساب واحد، والهجوم ينجح حتى مع طلب الموافقة البشرية.
نشر باحثو الأمن في PromptArmor نتائج تُظهر أن إضافة ChatGPT من OpenAI لجداول Google Sheets معرّضة لتسريب البيانات وهجمات تصيّد تُغطّي الواجهة. تكفي حقنة أوامر غير مباشرة واحدة مخفية في جدول مُستورد لتسريب عدة دفاتر عمل من حساب الضحية، وتنجح الهجوم حتى عندما يطلب المستخدم صراحةً موافقة بشرية قبل أن يعدّل النموذج الجدول.
كيف تعمل سلسلة الهجوم
يبدأ السيناريو بعمل عادي: يبني المستخدم نموذجاً مالياً داخلياً، ويستورد مجموعة بيانات خارجية لإثرائه، ويطلب من المساعد في الشريط الجانبي المساعدة في دمج البيانات الجديدة. يحمل الجدول المُستورد حقنة أوامر مخفية بنص أبيض. تدفع التعليمات المخفية النموذج إلى تشغيل برنامج نصي خارجي يتحكم به المهاجم، بالصلاحيات التي منحها المستخدم للإضافة. يرفع البرنامج النصي النموذج المالي إلى خادم المهاجم، ثم يبحث في البيانات المسروقة عن روابط إلى جداول أخرى، ويتابعها ويعيد العملية. انتهى عرض PromptArmor بتسريب اثني عشر دفتر عمل من حساب واحد.
تفصيلان يجعلان تجاهل المشكلة صعباً. يحدد إعداد "Apply edits automatically" متى تحتاج الخطوة الوكيلية إلى موافقة بشرية، لكن الهجوم نجح حتى مع تعطيل التعديل التلقائي. كذلك لا يؤدي الضغط على زر الإيقاف في شريط ChatGPT الجانبي إلى إيقاف برنامج نصي بدأ التنفيذ بالفعل.
طبقات التصيّد وكشف متأخر
تتيح البرامج النصية نفسها أيضاً نمطين من التصيّد. في الأول يغطّي شريط جانبي خبيث الإضافة ويتنكّر بها: يستطيع تعديل الجدول كما يفعل المساعد الحقيقي، وجمع كل الأوامر التي يكتبها المستخدم، وتقديم روبوت محادثة مشابه، ودفع الضحية إلى "إعادة ربط" الموصلات للوصول إلى تطبيقات إضافية. أما الثاني فيعرض في نافذة منبثقة صفحة يتحكم بها المهاجم لسرقة بيانات الاعتماد. وقد جمعت الإضافة أكثر من 185 ألف عملية تنزيل في أقل من شهر من إطلاقها، ولهذا لاقت النتائج اهتماماً فورياً.
تقول PromptArmor إنها أبلغت OpenAI بالثغرة في 8 مايو 2026 ولم تتلقَّ سوى رد آلي. بقيت متابعتان في 12 و18 مايو دون إجابة، ونُشرت النتائج في 27 مايو. وردّت OpenAI في 31 مايو.
ما الذي غيّرته OpenAI
في بيانها شكرت OpenAI الباحثين وقالت إنها اتخذت خطوات فورية بإزالة قدرة النموذج على توليد شيفرة Apps Script، وهو ما تتوقع أن يزيل الخطر عن مستخدمي الميزة. وأضافت الشركة أنها تعيد تقييم أسلوب العزل (sandboxing) الخاص بالمنتج وتراجع وظائف مشابهة على أسطح أخرى لضمان اتساق الدفاعات. ويمكن للمؤسسات التي تريد إغلاق الثغرة الآن تقييد الوصول من إعدادات Workspace ثم Permissions & roles ثم ChatGPT for Excel and Google Sheets.
تذكّر هذه الحادثة بأن مساعدات الجداول الوكيلية ترث صلاحيات من يستخدمها، وأن المستند نفسه يمكن أن يكون ناقل الهجوم. التعامل مع كل ملف مُستورد كمُدخل غير موثوق، وتحديد ما يُسمح للمساعد بتنفيذه، أهم من أي مفتاح إعدادات منفرد.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.