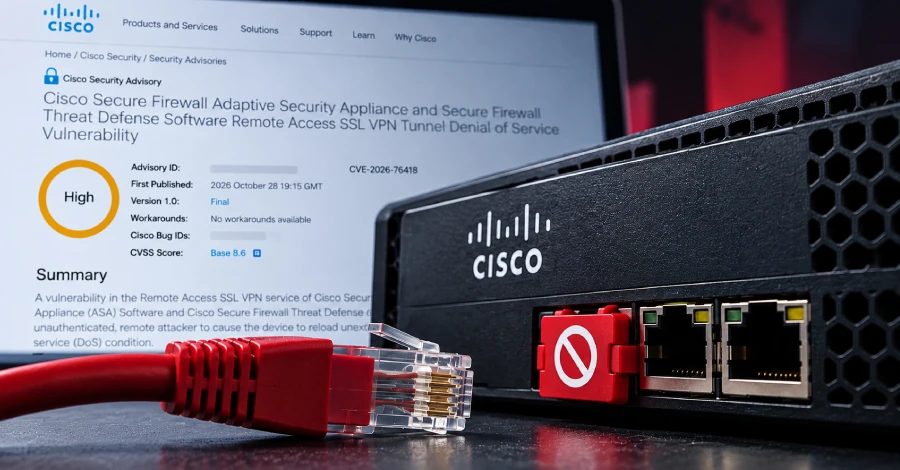
Cisco تُصلح ثغرة مستغلة فعلاً في VPN لـ ASA وFTD قد تُعطل جدران الحماية
أصدرت Cisco إصلاحاً للثغرة CVE-2026-76418، وهي ثغرة عالية الخطورة في برمجيات ASA وFTD، ويمكن أن تسمح لمهاجم بعيد غير مصادق له بإيقاف جدران الحماية من خلال VPN للوصول عن بُعد عبر SSL.
أصدرت Cisco إصلاحات لثغرة عالية الخطورة في برمجيات Secure Firewall Adaptive Security Appliance (ASA) Software وSecure Firewall Threat Defense (FTD) Software. الثغرة، المسجّلة باسم CVE-2026-76418 والمقيَّمة بـ 8.6 على نظام تقييم CVSS، استُغلت في هجمات حقيقية. ويمكن أن يتيح الاستغلال الناجح لمهاجم عن بُعد غير موثّق أن يتسبب في إعادة تشغيل الجهاز المتأثر على نحو غير متوقع، ما يؤدي إلى حالة رفض الخدمة (DoS).
ما الذي تصيبه الثغرة
تكمن المشكلة في خدمة Remote Access SSL VPN في برمجيات ASA وFTD. وقالت Cisco إن السبب يعود إلى أخطاء منطقية تظهر عند تهيئة مصادقة ثانوية في مجموعة نفق. ويمكن للمهاجم استغلالها بإرسال طلب مُصاغ بعناية عند الاتصال بـ VPN للوصول عن بُعد عبر SSL.
شروط الإصابة وإجراءات التخفيف
تكون الأجهزة مصابة إذا كانت تشغّل إصداراً معرّضاً للخطر، وكانت خدمة تسجيل الدخول إلى VPN للوصول عن بُعد عبر SSL قابلة للوصول، وكانت المصادقة الثانوية مهيأة في نطاق مجموعة النفق. وتنصح Cisco بفحص جميع مجموعات النفق، بما فيها DefaultWEBVPNGroup، بحثاً عن إعداد secondary-authentication-server-group. وكإجراء تخفيف مؤقت، يمكن للعملاء إيقاف قائمة مجموعات النفق إذا لم تكن DefaultWEBVPNGroup تستخدم المصادقة الثانوية، أو تعطيل المصادقة الثانوية في مجموعات النفق المصابة.
الإصدارات المُصلحة
تتوفر الإصلاحات في إصدارات ASA Software: 9.16.4.104 لـ 9.16 وما قبله، 9.18.4.96 لـ 9.18، 9.20.4.50 لـ 9.20، 9.22.3.200 لـ 9.22، 9.23.1.48 لـ 9.23، و9.24.1.27 و9.24.10.1 لـ 9.24؛ وكذلك في إصدارات FTD Software: 7.0.11 لـ 7.0 وما قبله، 7.2.13 لـ 7.2، 7.4.9 لـ 7.4، 7.6.7 لـ 7.6، 7.7.14 لـ 7.7، 10.0.3 لـ 10.0، و10.1.1 لـ 10.1.
إفصاح آخر من Cisco
وقالت Cisco أيضاً إن فاعلاً متقدماً ومستمراً في التهديدات (APT) يُتابَع باسم UAT-11473 حوّل CVE-2026-20127 إلى سلاح؛ وهي ثغرة تجاوز مصادقة في نسخ Cisco SD-WAN Catalyst Controller، واستخدمها لتجاوز المصادقة والحصول على وصول غير مصرّح به. واستهدف النشاط خدمات الفضاء والأقمار الصناعية، وتقنيات الدفاع والطيران، وقطاعات البحوث السياسية، ويُقيَّم بأنه يتقاطع في البنية التحتية مع الشبكة السرية Silent Train التابعة لـ Volt Typhoon. وثبّت UAT-11473 إطار برمجيات خبيثة مخصصاً يُتابَع باسم KeyDrift، يضم مكوّنات مثل PolyFlame وLittleFilch، لجمع بيانات المفاتيح الحساسة وتوفير وصول مستمر.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.