اختراق ثمانية مفاتيح خاصة لسلطة شهادات eMudhra، مما أدى إلى حظر طارئ في المتصفحات
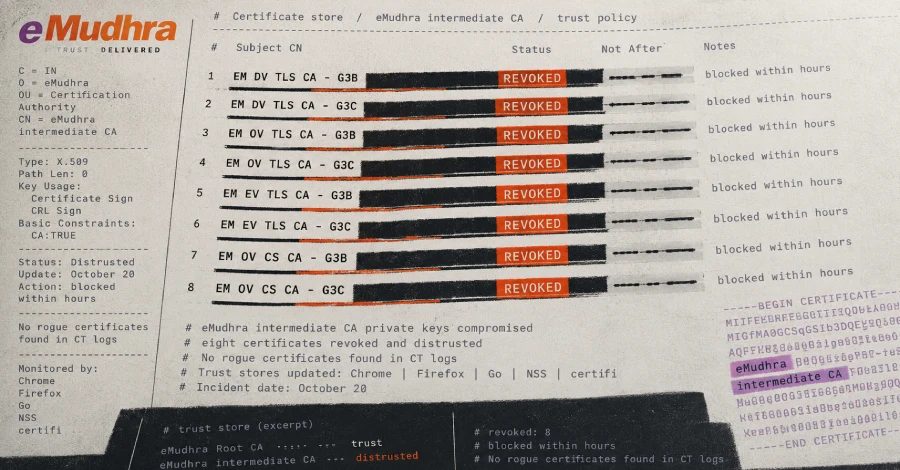
تم اختراق المفاتيح الخاصة بثماني شهادات تابعة لسلطة شهادات وسيطة من eMudhra، كما أكدت Mozilla و Chrome في 20 أكتوبر. وحظر المتصفحان الشهادات خلال ساعات من الإبلاغ في 17 أكتوبر.
الاختراق والاستجابة الفورية
تم اختراق المفاتيح الخاصة بثماني شهادات تابعة لسلطة شهادات وسيطة (CA) من eMudhra، كما أكد برنامج Chrome Root التابع لـ Google و Mozilla في 20 أكتوبر. eMudhra هي سلطة شهادات هندية تبيع الشهادات تحت العلامة التجارية emSign. وقّعت سلطة الشهادات الوسيطة الشهادات التي تعرضها المواقع، لذا يمكن لأي شخص يحمل أحد هذه المفاتيح إصدار شهادة لأي موقع يقبله المتصفح.
أبلغ باحث تُعرّفه Mozilla باسم Wayne فقط عن الاختراق في مساء 17 أكتوبر، وقام Chrome و Firefox بحظر الشهادات الثماني خلال ساعات بعد أن تحقق Chrome من النتائج. لم تكن أي شهادة TLS متسلسلة إلى السلطات الست الوسيطة المستخدمة للمواقع مسجلة في Certificate Transparency قبل حظر Chrome، لذا لم يكن أي منها موثوقًا به افتراضيًا.
استلم Chrome البلاغ في الساعة 18:05 UTC من 17 أكتوبر ووضع تحديث CRLSet الذي يحظر السلطات الوسيطة الست لـ TLS بحلول الساعة 19:45 UTC. واستلمته Mozilla في الساعة 20:06 UTC وأنهت نشر حظر OneCRL إلى تثبيتات Firefox بحلول الساعة 22:59 UTC. لم يحتج أي من المتصفحين إلى تحديث أو إعادة تشغيل.
الشهادات المتأثرة
تشمل الشهادات الثماني المخترقة شهادات TLS وسيطة بأنواع التحقق من النطاق والتحقق من المؤسسة والتحقق الموسع، إضافة إلى شهادتين لتوقيع الشيفرة. صدرت الشهادات الست لـ TLS من emSign Root TLS CA - G3 وتتسلسل إلى emSign ECC Root CA - G3، وهو جذر موجود في مخازن Chrome و Apple وحتى 20 أكتوبر في مخزن Mozilla.
توجد كل شهادة من الشهادات الثماني أيضًا كنسخة موقعة تصالبيًا تحت جذر AAA Certificate Services التابع لـ Sectigo. يطابق حظر Chrome المفتاح العام بدلًا من الشهادة، لذا فهو يلتقط هذه النسخ أيضًا. لم تزد النسخ الموقعة تصالبيًا المخاطر في Chrome أو Firefox، اللذين أوقفا الوثوق بجذر Sectigo للمواقع في أبريل 2025.
إصلاحات البرمجيات
عالج Go الإصلاح عبر مسار URGENT في إصدارات 20 أكتوبر (Go 1.27.3 و 1.26.10)، رافضًا أي سلسلة تحتوي على أحد المفاتيح الثمانية (CVE-2026-111943). يحمل Firefox 158.0.1 وإصدارات ESR حظر OneCRL. ويزيل NSS 3.131.1 الجذر emSign ECC Root CA - G3 من قائمة الموثوقين. وتتخلى certifi الخاصة بـ Python و webpki-roots الخاصة بـ Rust و ca-certificates الخاصة بـ Homebrew عن الجذر نفسه. ولدى Node.js و Composer ca-bundle تغييرات معلقة.
ثلاثة إصلاحات تزيل الجذور بدلًا من حظر المفاتيح، مما يقطع أيضًا كل شهادة مشروعة تتسلسل إلى تلك الجذور. قالت Mozilla إن بعض الخوادم ستصبح غير متاحة لمستخدمي قائمة الوثوق الخاصة بها من غير مستعملي Firefox حتى تنتقل تلك الخوادم إلى سلاسل شهادات جديدة.
إزالة الجذور والأثر الأوسع
أزالت Mozilla الجذر emSign ECC Root CA - G3 من NSS في 20 أكتوبر. سيزيله Chrome في الإصدار 43 من مخزن الجذور الخاص به ويراجع جذر eMudhra الآخر، وهو emSign Root CA - G1. حظرت Apple الشهادات في 19 أكتوبر و Microsoft في 20 أكتوبر.
لا تعتقد Mozilla أن المشكلة تؤثر على سلطات شهادات أخرى. قال Chrome إنه فحص كل شهادة سلطة شهادات أخرى في مخزنه ولم يجد حالات أخرى من نمط الفشل هذا. أما كيف خرجت المفاتيح من eMudhra ومتى، فما زالا سؤالين مفتوحين.
المصادر: The Hacker News · Ars Technica
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.