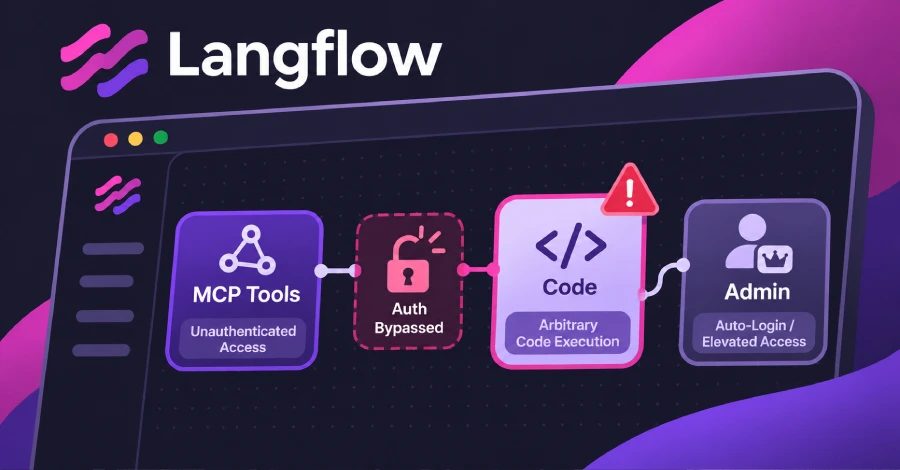
ثغرات حرجة في Langflow قد تتيح للمهاجمين غير المصادقين تشغيل كود على الخوادم
أعلنت IBM عن ثغرتين حرجتين في Langflow تتيحان لمهاجم بعيد بدون حساب تجاوز المصادقة أو تشغيل كود عشوائي. الإصدارات من 1.0.0 حتى 1.12.8 متأثرة، والتصحيح الوحيد هو الإصدار 1.13.0.
قد تتيح ثغرتان حرجتان في Langflow لمهاجم بعيد بدون حساب تجاوز المصادقة أو تشغيل كود عشوائي، قالت IBM الأسبوع الماضي. Langflow أداة مفتوحة المصدر لبناء وكلاء الذكاء الاصطناعي وسير العمل، وتُرسل تقارير ثغراته إلى IBM. كل إصدار من 1.0.0 حتى 1.12.8 يحتوي على الثغرات، والتصحيح الوحيد هو الإصدار 1.13.0.
ثغرات Langflow الأربعة من IBM
نشرة IBM، نُشرت أول مرة في 28 أكتوبر وتم تحديثها في اليوم التالي، تسرد أربع ثغرات Langflow. CVE-2026-93680 حصل على درجة CVSS مقدارها 9.8 ولا يتطلب حساباً؛ تقول IBM إنها قد تتيح تجاوز قيود الأمان بسبب مصادقة غير سليمة. CVE-2026-110186 حصل أيضاً على درجة 9.8 ولا يتطلب حساباً؛ تقول IBM إنها قد تتيح تشغيل كود عشوائي بسبب تحكم غير سليم في توليد الكود. CVE-2026-110193 حصل على درجة 8.8 ويحتاج حساباً ذا امتيازات منخفضة؛ تقول IBM إنها قد تتيح جعل Agentic Assistant يُنشئ أو يُرسل كود مكونات يُشغّل أوامر نظام التشغيل على الخادم. CVE-2026-110192 حصل على درجة 6.5 ويحتاج حساباً؛ تقول IBM إنها قد تتيح الحصول على معلومات حساسة من بيانات اعتماد غير محمية بشكل كافٍ.
إحدى الثغرات هي "تنفيذ كود عن بُعد بدون مصادقة قابل للاستغلال عبر تعداد أدوات بروتوكول سياق النموذج"، وفقاً لـ IBM. عبر Model Context Protocol، يمكن لـ Langflow تقديم تدفقاته كأدوات لتطبيقات الذكاء الاصطناعي التي تدعم MCP. ثغرة أخرى من الأربعة هي "معالجة غير مكتملة لعنصر تحكم أمني في تسجيل الدخول التلقائي"، وفقاً لـ IBM. لا تقول النشرة ما إذا كانت الخوادم التي عُطّل فيها تسجيل الدخول التلقائي متأثرة.
وحدة Metasploit وتسجيل الدخول التلقائي
وحدة في إطار Metasploit Framework العام تذكر CVE-2026-93680 بالفعل، وهو تجاوز المصادقة. تتصل بنقطة نهاية MCP لخادم Langflow بدون بيانات اعتماد، وتبدأ جلسة، وتسرد الأدوات التي يقدمها الخادم. لا تشغّل كوداً أو أوامر على الخادم. يسرد مؤلفها Langflow 1.5.0 حتى 1.11.4 كمتأثرة، وهو نطاق أضيق من نطاق IBM. تم اختبار الوحدة على Langflow 1.8.4 مع تشغيل تسجيل الدخول التلقائي.
عند تمكين تسجيل الدخول التلقائي، يُسجل Langflow المستخدمين كمستخدمين متفوقين دون أن يطلب منهم تسجيل الدخول. الإعداد LANGFLOW_AUTO_LOGIN مُمكّن افتراضياً في Langflow 1.12.8. يحذر وصف الكود من أنه "يتجاوز المصادقة ويجب استخدامه فقط في بيئات التطوير." ليست أي من الثغرتين الحرجتين في كتالوج الثغرات المستغلة المعروفة من CISA، اعتباراً من تحديث الكتالوج في 30 أكتوبر. ست ثغرات Langflow أخرى مدرجة هناك، والأحدث CVE-2026-9198، التي أُضيفت في أغسطس.
الترقية وثغرات CVE أخرى
صدر Langflow 1.13.0 في 22 أكتوبر. الإصدار 1.12.8، الذي صدر في اليوم نفسه، لا يزال يحتوي على الثغرات، ولا يسرد PyPI أي إصدار 1.12 لاحق اعتباراً من 2 نوفمبر. لا تقدم IBM حلاً بديلاً للخوادم التي لا يمكنها الترقية بعد. يعطل Langflow 1.13 تسجيل الدخول التلقائي افتراضياً.
للترقية، انسخ احتياطياً قاعدة البيانات ومفتاح السر والملفات المرفوعة. إذا كان الخادم يستخدم تسجيل الدخول التلقائي، فجهّز الحساب الموجود لتسجيل الدخول بكلمة مرور، كما يصف دليل ترقية Langflow. رقِّ حزمة Python بالأمر pip install --upgrade "langflow==1.13.0". لـ Docker، انتقل إلى صورة langflowai/langflow:1.13.0 واحتفظ ببيانات النشر الدائمة. إذا لم تتمكن من تسجيل الدخول بعد الترقية، فاتبع خطوات الاسترداد التي يربطها الدليل نفسه. لا تحذف أو تُعد تثبيت Langflow لاستعادة الوصول، لأن وثائق Langflow تحذر من أن هذا قد يزيل تدفقاتك نهائياً.
في 29 أكتوبر، نشرت IBM أيضاً سجلات CVE لـ 29 ثغرة Langflow أخرى وسمّت الإصدارين 1.12.4 و1.12.5 كتصحيحات لها. إحداها، CVE-2026-104339، قد تتيح أيضاً لمهاجم بدون حساب تشغيل كود عشوائي، وتُقيّمها IBM بـ 9.8. لا يسرد أي من 33 سجلاً، بما فيها هذه الأربعة، 1.13.0 كمتأثرة.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.